Redirecciones abiertas: cuando un enlace de confianza real lleva al atacante
Pasas el cursor sobre un enlace, ves aparecer google.com o el nombre de un sitio que conoces bien, y haces clic sin desconfiar. Sin embargo, terminas en una página de phishing. No es un error de visualización ni una suplantación de dirección: el enlace realmente llevaba, al principio, al sitio verdadero. Esta es la mecánica de una redirección abierta (open redirect).
¿Qué es una redirección abierta?
Muchos sitios ofrecen una función totalmente legítima: redirigir a un visitante a otra dirección después de una acción, por ejemplo tras iniciar sesión, hacer clic en un enlace patrocinado, o usar un acortador de enlaces. El sitio recibe en su URL la dirección de destino, y luego envía el navegador a esa dirección.
El fallo aparece cuando el sitio acepta cualquier dirección de destino, sin verificar que forme parte de una lista autorizada. Los desarrolladores construyeron un servicio de redirección útil; simplemente olvidaron cerrar la puerta trasera. Cualquiera puede entonces fabricar un enlace que empiece con el nombre del sitio de confianza, pero que termine su recorrido en otro lugar, en manos del atacante.
Anatomía de un enlace trampa
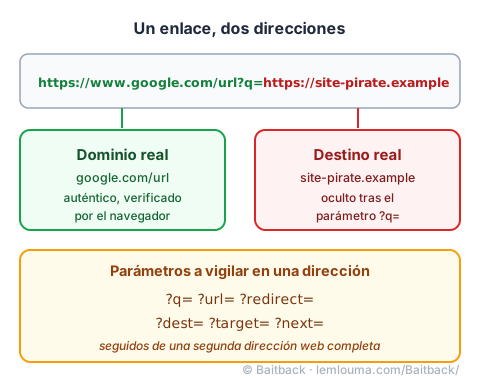
Tomemos un ejemplo de estructura deliberadamente simplificado:
https://www.google.com/url?q=https://site-pirate.exampleEste enlace sí se abre en los servidores de Google: el nombre de dominio google.com es auténtico, y nada en la barra de direcciones miente al respecto. Pero el parámetro ?q= transporta una segunda dirección, que se convierte en el destino real una vez activada la redirección. Los mismos resortes se encuentran con otros nombres de parámetro igual de comunes: ?dest=, ?redirect=, ?target=, ?next=, o también ?url=. Detectar una de estas palabras clave justo después de un signo de interrogación, seguida de una segunda dirección web, es la señal más simple a vigilar.
Por qué a los atacantes les encanta esta técnica
Este método resuelve dos problemas a la vez para un atacante.
- Eludir los filtros antispam. Las pasarelas de seguridad del correo (Secure Email Gateways) asignan una puntuación de confianza a los dominios presentes en un correo. Un enlace que empieza con un dominio extremadamente reputado, como el de un buscador o una gran red social, suele obtener una puntuación excelente, aunque el filtro nunca mire la parte oculta del enlace.
- Manipular la lectura humana. Una persona precavida ha aprendido a comprobar el nombre de dominio antes de hacer clic. Ante este tipo de enlace, esa comprobación juega en su contra: ve claramente el nombre de la marca oficial al principio de la dirección, y se detiene ahí, sin leer el resto.
El procedimiento se aprovecha así de una confianza tanto técnica (la puntuación del filtro antispam) como humana (el reflejo de lectura), sin tener que imitar ni el dominio ni los servidores del sitio de confianza.
Bajo el capó: códigos 301, 302 y redirecciones en cadena
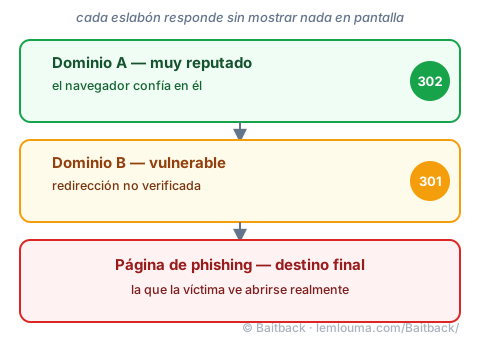
Técnicamente, una redirección se juega en una respuesta muy breve del servidor al navegador. El servidor responde con un código de estado HTTP, sin mostrar ninguna página visible: 302 para una redirección temporal, 301 para una permanente. El navegador obedece de inmediato y carga la dirección siguiente, sin que el usuario vea nada pasar.
Nada impide encadenar varias redirecciones seguidas: un dominio A, muy reputado, hacia un dominio B, más modesto y a su vez vulnerable, hacia la página de phishing final. Cada eslabón adicional difumina un poco más el rastro y complica el trabajo de quien quisiera remontar hasta el origen del enlace con solo mirarlo.
Cómo detectar la trampa y reaccionar
El método correcto consiste en leer la dirección completa, de izquierda a derecha, sin detenerse en el primer nombre reconocido. La señal a buscar es simple: un segundo http:// o https:// oculto más adelante en la misma línea casi siempre anuncia una redirección abierta, igual que la presencia de un parámetro del tipo ?q= o ?url= justo antes. Esta vigilancia se une a la que exige leer un nombre de dominio engañoso por otros medios, como letras que se parecen: véase la guía Punycode y homógrafos.
Para verificar un destino sin correr ningún riesgo, puedes pegar la dirección en un resolutor de enlaces en línea, o lanzar un comando curl -I desde una terminal: el servidor responde con el código de redirección y el destino final, sin cargar nunca la página en un navegador.
Dos notificaciones son útiles, y afectan a dos actores diferentes. Primero se avisa a la empresa cuyo dominio sirve de punto de partida (por ejemplo mediante su formulario de seguridad o su dirección dedicada a vulnerabilidades), para que corrija el parámetro no verificado en su código. Después se avisa al alojador de la página de destino, exactamente igual que para cualquier página de phishing (véase encontrar la dirección abuse@ correcta de un alojador), ya que es él quien puede hacerla desaparecer.
Un correo que contenga este tipo de enlace sigue siendo, por lo demás, un correo enviado por un servidor real, con su propio rastro: véase la guía Analizar un phishing: del mensaje a la infraestructura. Al pegar el correo completo en Baitback, la herramienta sigue por sí misma toda la cadena de redirecciones hasta la página final, sin necesidad de hacer clic ni abrir una terminal.
- Una redirección abierta es una función legítima utilizada de forma indebida: el sitio de partida es real, el destino no necesariamente.
- Los parámetros a vigilar se parecen a
?q=,?url=,?redirect=,?dest=,?target=o?next=. - Esta técnica engaña tanto a los filtros antispam, gracias a la reputación del primer dominio, como a la lectura humana, que a menudo se detiene demasiado pronto.
- Los códigos 301 y 302 permiten encadenar varias redirecciones invisibles antes de llegar a la página trampa.
- Hay que leer el enlace completo y notificar tanto al sitio de partida (para que corrija el fallo) como al alojador de la página final.