Analizar un phishing: del mensaje a la infraestructura
Un correo de phishing parece una carta anónima. Sin embargo, va dejando pistas por todas partes: sellos en el sobre, una dirección de respuesta, un enlace a un sitio que tiene que estar alojado en algún lugar. Con un poco de método, se puede seguir esas pistas hasta las empresas que alquilan sus máquinas al estafador, a menudo sin saberlo. Y son ellas las que pueden cortarlo todo. Esta es la investigación, paso a paso: leer el encabezado, seguir las pistas hasta la infraestructura y, por último, decidir a quién denunciar qué.
Obtener el encabezado completo: el sobre del mensaje
Lo que muestra el programa de correo (el remitente, el asunto, el texto) es solo la carta. A su alrededor hay un sobre invisible: el encabezado, decenas de líneas técnicas añadidas a lo largo del trayecto. Ahí se esconden las pistas. Para verlo:
- Gmail: el menú ⋮ del mensaje y luego «Mostrar original»;
- Outlook: el menú … del mensaje y luego la opción que muestra los detalles o el origen del mensaje;
- Apple Mail: el menú Visualización, luego Mensaje y la opción que muestra todas las cabeceras;
- Thunderbird: el atajo Ctrl+U (Cmd+U en Mac), que abre el código fuente del mensaje.
Consejo: no se «reenvía» el mensaje para analizarlo. El reenvío crea un correo nuevo, con un encabezado nuevo, y las pistas originales desaparecen. Es mejor copiar el código fuente completo o guardar el mensaje como archivo .eml.
Las líneas Received: los sellos de correos
De todas estas líneas, las más valiosas empiezan por Received:. Cada servidor que se encarga del mensaje añade la suya, en lo más alto de la pila, como una oficina de correos que sella el sobre cada vez que pasa por ella. El trayecto completo de un correo se cuenta en la guía Cómo viaja un correo del remitente al destinatario.
Este es un encabezado simplificado, como los que aparecen en un phishing real:
Received: from mx1.provider.example (mx1.provider.example [192.0.2.10])
        by mailbox.provider.example; Tue, 15 Sep 2026 09:14:05 +0200
Received: from vps-4411.host.example (vps-4411.host.example [203.0.113.45])
        by mx1.provider.example with ESMTPS; Tue, 15 Sep 2026 09:14:03 +0200
Received: from mail.mybank.example (unknown [10.0.0.7])
        by vps-4411.host.example; Tue, 15 Sep 2026 07:13:58 +0000
Authentication-Results: mx1.provider.example;
        spf=pass smtp.mailfrom=parcel-mail.example; dkim=none;
        dmarc=fail header.from=mybank.example
Return-Path: <bounce@parcel-mail.example>
From: "Mi Banco" <security@mybank.example>
Reply-To: mybank.support@freemail.example
Subject: Su cuenta será suspendida en 24 horas
Cada línea Received se lee como una frase corta: «recibido de (from) tal máquina, por (by) tal servidor, en tal fecha». Justo después de from aparece el nombre que la máquina anunció al presentarse, sin ninguna verificación. Entre paréntesis aparece lo que el servidor que recibe constató realmente: la dirección IP de la máquina que tenía delante, entre corchetes.
Leer de abajo arriba… pero confiar de arriba abajo
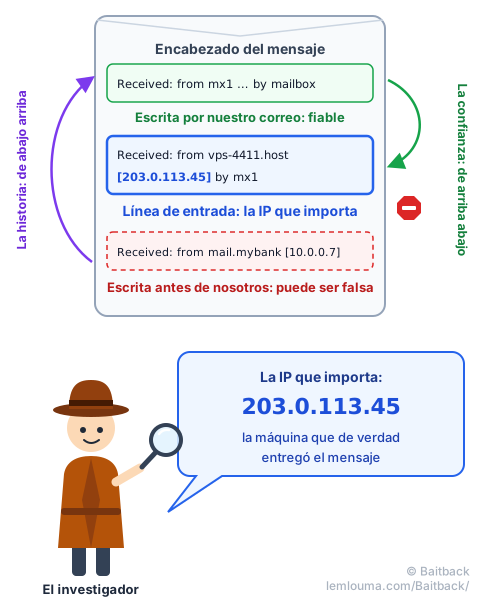
Como cada servidor añade su línea encima de las anteriores, la historia se lee de abajo arriba: la línea de abajo cuenta la salida y la de arriba, la llegada a nuestro buzón. En el ejemplo, el mensaje sale de una máquina que dice llamarse «mail.mybank.example», pasa por vps-4411.host.example y luego entra en nuestro servicio de correo.
Pero no todas las líneas valen lo mismo. Una línea siempre la escribe el servidor que recibe. Las de arriba, por tanto, las escribe nuestro propio servicio de correo: podemos fiarnos de ellas. Las de abajo se escribieron antes de que el mensaje llegara a nosotros, quizá la máquina del estafador, que puede poner lo que quiera. Es como un paquete: los sellos de nuestra oficina de correos son fiables; las etiquetas pegadas antes de la salida no prueban nada.
El método es sencillo: se empieza por arriba y se baja mientras las líneas las escriba nuestro servicio de correo. Nos detenemos en la línea de entrada, aquella en la que nuestro correo recibe el mensaje de una máquina exterior. La IP entre corchetes de esa línea, aquí 203.0.113.45, es la pista más sólida de todo el encabezado: es la máquina que realmente entregó el mensaje. Es precisamente la que busca Baitback.
¿Y la línea de abajo? Afirma que el mensaje viene de «mail.mybank.example», desde la dirección 10.0.0.7, una dirección privada que no existe en Internet. La escribió el propio vps-4411: es una pista falsa, colocada a propósito.
Qué es fiable y qué se puede falsificar
| Elemento del encabezado | Quién lo escribe | Confianza |
|---|---|---|
From (nombre y dirección mostrados) | El remitente | Ninguna |
Reply-To (dirección de respuesta) | El remitente | Ninguna… pero suele ser un buzón real, que lee el estafador |
Subject, Date, Message-ID | El remitente | Baja |
El nombre anunciado justo después de from | La máquina de enfrente | Ninguna |
Las líneas Received bajo la línea de entrada | Los servidores anteriores, quizá el estafador | Baja |
| La IP entre corchetes de la línea de entrada | Nuestro servicio de correo | Alta |
Authentication-Results | Nuestro servicio de correo | Alta, para lo que verifica |
En el ejemplo, Authentication-Results es muy locuaz. spf=pass dice que el servidor sí tenía permiso para enviar… en nombre de parcel-mail.example, el dominio del sobre, no del banco. dmarc=fail dice que la dirección mostrada mybank.example no corresponde a nada verificado: el «De:» es falso. ¿Por qué llegó el mensaje de todos modos? Es el tema de la guía Un correo puede mentir… aunque los controles digan «OK».
De la IP al operador: ¿de quién es esta dirección?
Una dirección IP es la dirección postal de una máquina en Internet. Como las direcciones postales, se reparten en grandes bloques. De ello se ocupan cinco registros regionales: RIPE NCC (Europa y Oriente Medio), ARIN (Norteamérica), APNIC (Asia-Pacífico), LACNIC (América Latina) y AFRINIC (África). Estos confían los bloques a operadores, que a su vez los alquilan a sus clientes.
Los bloques se agrupan en redes, cada una identificada por un número: el ASN, por ejemplo AS64500. Si la IP es la dirección de la casa, el ASN es el barrio, y designa al operador que lo administra y hace circular el tráfico por él.
Para saber quién hay detrás de una IP, se consulta el directorio de estos registros con una búsqueda WHOIS o con su versión moderna, RDAP. Muchas webs gratuitas lo hacen con un clic. En la línea de comandos, se ve así (extracto simplificado):
$ whois 203.0.113.45
inetnum:        203.0.113.0 - 203.0.113.255
netname:        HOST-EXAMPLE-VPS
org-name:       Host Example SAS
country:        FR
abuse-mailbox:  abuse@host.example
origin:         AS64500
Importan tres datos: quién (el nombre de la organización), dónde (el país, útil para saber qué leyes se aplican) y, sobre todo, la dirección abuse, el buzón oficial que recibe las denuncias de abusos. El nombre inverso de la IP, aquí vps-4411.host.example, suele dar una pista más: «vps» delata un servidor virtual alquilado.
Una trampa clásica: el operador de la red no siempre es el proveedor de alojamiento final. Un gran operador puede alquilar un bloque de direcciones a un revendedor, que a su vez alquila servidores a sus clientes. El WHOIS muestra entonces un pequeño bloque a nombre del revendedor, con su propia dirección abuse. Es a él a quien se contacta primero: es el más cercano a la máquina.
Seguir las otras pistas: el remitente, el enlace, el DNS
La IP de envío es solo un hilo. Un phishing deja otros, y cada uno lleva a un actor distinto.
La pista del remitente
Se miran los dominios que aparecen en From, Return-Path y Reply-To:
- un correo gratuito (tipo Gmail u Outlook.com): el actor es el proveedor, que puede cerrar la cuenta. Es especialmente útil para el
Reply-To, el buzón donde aterrizan las respuestas de las víctimas; - un dominio creado para la ocasión: se busca su registrador, la empresa que lo vendió, con una consulta RDAP o WHOIS sobre el dominio, por ejemplo en lookup.icann.org. Allí aparece también la fecha de creación: un dominio «bancario» nacido hace tres días es muy mala señal;
- el dominio real de una marca, suplantado: la marca no tiene nada que ver, no envió el mensaje. Se la puede avisar si ofrece una dirección para denunciar el phishing.
La pista del enlace
El enlace del mensaje lleva a la página trampa, que tiene que estar alojada en algún lugar. No se hace clic: se copia la dirección (clic derecho, «copiar enlace»). El nombre que cuenta es el dominio, justo antes de la primera «/» que sigue a https://; todo lo que está a su izquierda lo elige libremente el estafador. Los enlaces pasan a menudo por varias redirecciones: Baitback las sigue por nosotros y muestra la cadena completa. Para los enlaces escondidos en una imagen, véase la guía Quishing: cuando el phishing se esconde detrás de un código QR.
La pista del DNS
El DNS, la guía telefónica de Internet, dice dónde está cada pieza de un dominio. Bastan tres preguntas:
$ dig +short A  secure-login.example    # la IP del sitio web (a veces una CDN)
$ dig +short MX secure-login.example    # los servidores que reciben sus correos
$ dig +short NS secure-login.example    # quién gestiona su directorio DNS
La IP del sitio pasa luego por el mismo proceso que la IP de envío: WHOIS, ASN, operador, dirección abuse. Y un dominio sin ningún servidor de correo que pretende escribirnos merece un vistazo: véase El registro MX del DNS: ¿una señal de confianza?
Por qué siempre aparecen varios proveedores
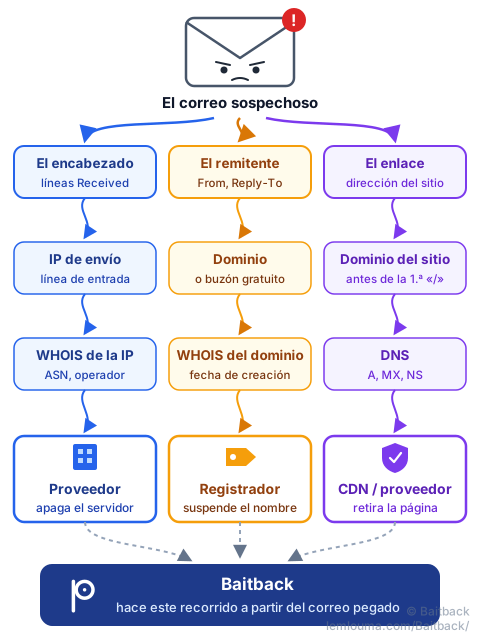
Al final de la investigación, rara vez se obtiene un solo nombre. Es normal: una campaña de phishing se parece a una mudanza hecha solo con alquileres. El nombre de dominio se compra a un registrador, su DNS lo gestiona otro, la página está en un servidor alquilado en otra parte y oculta tras una CDN, los correos salen de un tercer servidor (véase Phishing: cómo consiguen los estafadores que lleguen sus correos) y las respuestas llegan a un buzón gratuito.
Los estafadores tienen buenas razones para dispersarlo todo: cada servicio cuesta poco, a menudo pagado con medios robados; si un proveedor corta, los demás siguen funcionando; y una CDN delante del sitio oculta la dirección del servidor real. La buena noticia: cada proveedor es también una palanca. Cuantos más se avisan, antes se hunde la campaña.
Una IP no es un culpable
Tentación frecuente: encontrar la IP, leer el nombre de una empresa o de un país y concluir «son ellos». Casi siempre es falso. La IP designa la última máquina que entregó el mensaje, no a la persona que está detrás del teclado. Esa máquina puede ser:
- un servidor alquilado unos días por el estafador, el caso más sencillo;
- el servidor de un gran proveedor de correo, si el estafador abrió o robó allí una cuenta: la IP es entonces la del proveedor, que no tiene culpa pero puede cerrar la cuenta;
- un sitio web u ordenador pirateado, cuyo propietario también es víctima;
- una VPN o un relé, que oculta la conexión real.
Así que la buena pregunta no es «¿quién es el culpable?», sino «¿quién puede actuar sobre esta máquina?». A ese actor es a quien se escribe. Nunca se contacta al estafador, no se «contraataca» y no se acusa públicamente a una empresa cuyo servidor puede haber sido desviado.
Dominio o servidor: el letrero y el edificio
Para entender quién hace qué, una imagen ayuda mucho. Imaginemos una falsa sucursal bancaria en una calle:
- el nombre de dominio es el letrero sobre la puerta, y el registrador, el organismo que alquiló ese nombre: puede descolgar el letrero;
- el servidor es el edificio donde está la falsa sucursal, y el proveedor de alojamiento, su propietario: puede echar al inquilino;
- la dirección IP es la dirección postal escrita en la placa;
- la CDN es una recepción instalada delante de la entrada: los visitantes hablan con la recepción, que transmite las peticiones al edificio. Desde la calle, solo se la ve a ella.
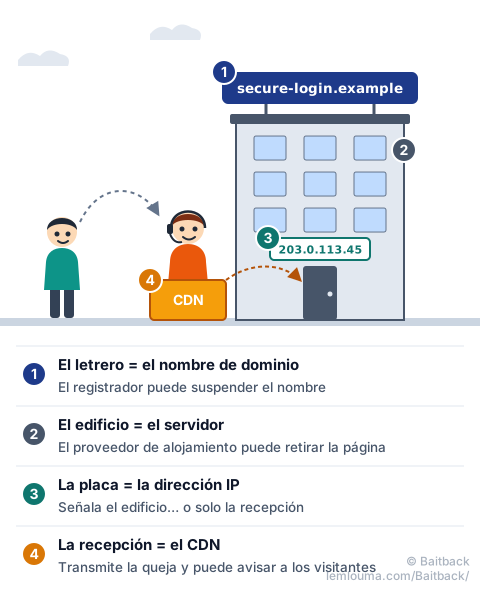
Apagar el servidor retira la página, pero el estafador puede apuntar su dominio a otro servidor en pocos minutos. Suspender el dominio, en cambio, inutiliza todos los enlaces ya enviados, aunque el servidor siga funcionando. Ambas medidas se complementan.
El caso dla CDN
Si el WHOIS de la IP del sitio devuelve un nombre como Cloudflare, Akamai o Fastly, casi nunca es el proveedor de alojamiento: es la recepción. La CDN acepta denuncias, puede mostrar una página de advertencia a los visitantes y transmite la queja al proveedor real, cuya dirección conoce. Cloudflare, por ejemplo, ofrece un formulario específico en abuse.cloudflare.com. También se denuncia al registrador del dominio, al que la CDN no oculta.
El caso del servidor comprometido
Una dirección del tipo https://panaderia-garcia.example/wp-content/uploads/x/login.php suele delatar un sitio pirateado. El dominio existe desde hace años y pertenece a un comercio real; la página trampa se coló en un rincón. Aquí, pedir la suspensión del dominio sería injusto e ineficaz: se avisa al proveedor de alojamiento, y al propietario del sitio si se encuentra su contacto, indicando la dirección exacta de la página. Misma lógica para un correo enviado desde un buzón real pirateado: se avisa al proveedor, que puede bloquear la cuenta y devolvérsela a su dueño.
A quién contactar según la situación
| Lo que hemos encontrado | A quién denunciarlo | Qué puede hacer |
|---|---|---|
| La IP de envío pertenece a un proveedor (servidor alquilado) | La dirección abuse del proveedor (WHOIS de la IP) | Apagar el servidor de envío |
| El mensaje sale de un servicio de correo conocido | El proveedor de correo | Cerrar o bloquear la cuenta |
El Reply-To es un buzón gratuito | El proveedor de ese buzón | Cerrar el buzón que recibe las respuestas |
| Un dominio creado para la estafa | El registrador (RDAP o WHOIS del dominio) | Suspender el dominio |
| Un sitio detrás de una CDN | La CDN y luego el registrador | Avisar a los visitantes, transmitir al proveedor |
| Un sitio legítimo pirateado | El proveedor del sitio y su propietario | Retirar la página, reparar el sitio |
| Un enlace acortado | El servicio de acortamiento | Desactivar el enlace |
| Cualquier página de phishing | Google Safe Browsing, Microsoft, Netcraft… | Bloquear la página en los navegadores |
También existen plataformas oficiales. En Francia, por ejemplo, se puede reenviar el correo a Signal Spam y denunciar la estafa en PHAROS; cada país tiene sus propios equivalentes. Estas plataformas sirven sobre todo para estadísticas e investigaciones: no apagan un servidor en una hora, pero dejan constancia oficial.
Construir la cadena de denuncias
Denunciarlo todo a la vez y a todo el mundo funciona mal. Es mejor proceder por orden, de lo más urgente a lo más duradero:
- Frenar los daños: la página trampa (proveedor o CDN) y las listas de bloqueo de los navegadores. Cada hora cuenta: una campaña hace la mayoría de sus víctimas en las primeras horas.
- Cortar el nombre: el registrador del dominio, para inutilizar los enlaces ya enviados.
- Cortar el envío: el proveedor de la IP de envío y el proveedor del buzón
Reply-To. - Dejar constancia: las plataformas oficiales, para las investigaciones.
Una buena denuncia es breve y verificable. Contiene:
- el encabezado completo del mensaje, no solo una captura de pantalla;
- el elemento concreto que concierne a ese destinatario: la IP para el proveedor, el dominio para el registrador, la dirección exacta de la página para el proveedor del sitio;
- la fecha y la hora, con la zona horaria;
- enlaces desactivados, escritos por ejemplo
hxxps://secure-login[.]example, para que nadie haga clic por error.
Es exactamente el trabajo que hace Baitback: se pega el código fuente del correo y la herramienta lee las líneas Received, encuentra el servidor de envío, su proveedor y su dirección de denuncia, verifica SPF, DKIM y DMARC, sigue los enlaces y sus redirecciones y prepara los mensajes de denuncia listos para enviar. La investigación de esta guía, en unos segundos.
- El encabezado completo se obtiene con «mostrar original» o el código fuente del mensaje; no se reenvía el mensaje.
- Las líneas
Receivedcuentan la historia de abajo arriba, pero solo se confía en las que escribe nuestro servicio de correo. - La IP más fiable es la de la línea de entrada, donde nuestro correo recibe el mensaje del exterior.
- IP → WHOIS → operador y dirección abuse; dominio → registrador; DNS → servidores del sitio.
- Una IP designa una máquina, no a un culpable: se escribe a quien puede actuar.
- El registrador corta el nombre, el proveedor corta la máquina y la CDN transmite: se avisa a cada uno de lo que le concierne.