Analisar um phishing: da mensagem à infraestrutura
Um e-mail de phishing parece uma carta anônima. Mesmo assim, ele deixa pistas por todo lado: carimbos no envelope, um endereço de resposta, um link para um site que precisa estar hospedado em algum lugar. Com um pouco de método, dá para seguir essas pistas até as empresas que alugam suas máquinas para o golpista, muitas vezes sem saber. E são elas que podem derrubar tudo. Esta é a investigação, passo a passo: ler o cabeçalho, seguir as pistas até a infraestrutura e, por fim, decidir a quem denunciar o quê.
Obter o cabeçalho completo: o envelope da mensagem
O que o programa de e-mail mostra (o remetente, o assunto, o texto) é só a carta. Em volta dela existe um envelope invisível: o cabeçalho, dezenas de linhas técnicas acrescentadas ao longo do caminho. É ali que as pistas se escondem. Para exibi-lo:
- Gmail: o menu ⋮ da mensagem e depois “Mostrar original”;
- Outlook: o menu … da mensagem e depois a opção que mostra os detalhes ou o código-fonte da mensagem;
- Apple Mail: o menu Visualizar, depois Mensagem e a exibição de todos os cabeçalhos;
- Thunderbird: o atalho Ctrl+U (Cmd+U no Mac), que abre o código-fonte da mensagem.
Dica: não se “encaminha” a mensagem para analisá-la. O encaminhamento cria um e-mail novo, com um cabeçalho novo, e as pistas originais desaparecem. É melhor copiar o código-fonte completo ou salvar a mensagem como arquivo .eml.
As linhas Received: os carimbos do correio
De todas essas linhas, as mais valiosas começam com Received:. Cada servidor que assume a mensagem acrescenta a sua, bem no topo da pilha, como uma agência dos correios que carimba o envelope a cada passagem. O caminho completo de um e-mail é contado no guia Como um e-mail viaja do remetente ao destinatário.
Veja um cabeçalho simplificado, como os que aparecem em phishing de verdade:
Received: from mx1.provider.example (mx1.provider.example [192.0.2.10])
        by mailbox.provider.example; Tue, 15 Sep 2026 09:14:05 +0200
Received: from vps-4411.host.example (vps-4411.host.example [203.0.113.45])
        by mx1.provider.example with ESMTPS; Tue, 15 Sep 2026 09:14:03 +0200
Received: from mail.mybank.example (unknown [10.0.0.7])
        by vps-4411.host.example; Tue, 15 Sep 2026 07:13:58 +0000
Authentication-Results: mx1.provider.example;
        spf=pass smtp.mailfrom=parcel-mail.example; dkim=none;
        dmarc=fail header.from=mybank.example
Return-Path: <bounce@parcel-mail.example>
From: "Meu Banco" <security@mybank.example>
Reply-To: mybank.support@freemail.example
Subject: Sua conta será suspensa em 24 horas
Cada linha Received se lê como uma frase curta: “recebido de (from) tal máquina, por (by) tal servidor, em tal data”. Logo depois de from vem o nome que a máquina anunciou ao se apresentar, sem nenhuma verificação. Entre parênteses vem o que o servidor que recebe constatou de fato: o endereço IP da máquina à sua frente, entre colchetes.
Ler de baixo para cima… mas confiar de cima para baixo
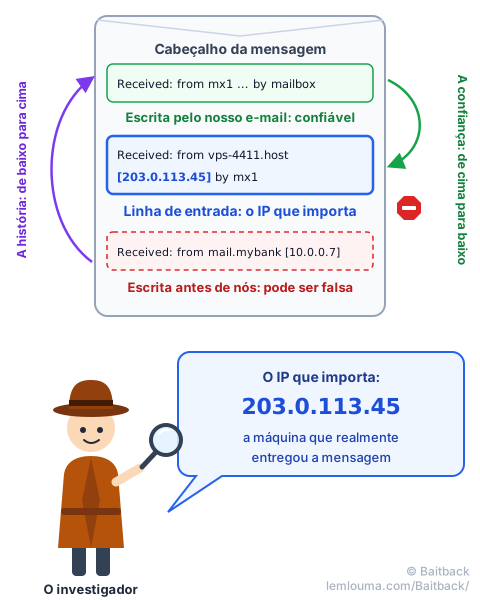
Como cada servidor acrescenta sua linha acima das anteriores, a história se lê de baixo para cima: a linha de baixo conta a partida, a de cima a chegada à nossa caixa. No exemplo, a mensagem sai de uma máquina que se diz “mail.mybank.example”, passa por vps-4411.host.example e depois entra no nosso serviço de e-mail.
Mas nem todas as linhas valem o mesmo. Uma linha é sempre escrita pelo servidor que recebe. As de cima, portanto, são escritas pelo nosso próprio serviço de e-mail: dá para confiar nelas. As de baixo foram escritas antes de a mensagem chegar até nós, talvez pela máquina do golpista, que pode colocar ali o que quiser. É como uma encomenda: os carimbos da nossa agência são confiáveis, as etiquetas coladas antes da partida não provam nada.
O método é simples: começa-se pelo topo e desce-se enquanto as linhas forem escritas pelo nosso serviço de e-mail. Para-se na linha de entrada, aquela em que o nosso e-mail recebe a mensagem de uma máquina externa. O IP entre colchetes nessa linha, aqui 203.0.113.45, é a pista mais sólida de todo o cabeçalho: é a máquina que realmente entregou a mensagem. É justamente ele que o Baitback procura.
E a linha de baixo? Ela afirma que a mensagem vem de “mail.mybank.example”, a partir do endereço 10.0.0.7, um endereço privado que não existe na internet. Quem a escreveu foi o próprio vps-4411: é uma pista falsa, plantada de propósito.
O que é confiável e o que pode ser falsificado
| Elemento do cabeçalho | Quem escreve | Confiança |
|---|---|---|
From (nome e endereço exibidos) | O remetente | Nenhuma |
Reply-To (endereço de resposta) | O remetente | Nenhuma… mas muitas vezes é uma caixa real, lida pelo golpista |
Subject, Date, Message-ID | O remetente | Baixa |
O nome anunciado logo após from | A máquina do outro lado | Nenhuma |
As linhas Received abaixo da linha de entrada | Os servidores anteriores, talvez o golpista | Baixa |
| O IP entre colchetes na linha de entrada | O nosso serviço de e-mail | Alta |
Authentication-Results | O nosso serviço de e-mail | Alta, para o que ele verifica |
No exemplo, o Authentication-Results fala bastante. spf=pass diz que o servidor tinha, sim, permissão para enviar… em nome de parcel-mail.example, o domínio do envelope, não do banco. dmarc=fail diz que o endereço exibido mybank.example não corresponde a nada verificado: o “De:” é falso. Por que a mensagem chegou mesmo assim? Esse é o assunto do guia Um e-mail pode mentir… mesmo quando as verificações dizem “OK”.
Do IP à operadora: de quem é este endereço?
Um endereço IP é o endereço postal de uma máquina na internet. Como os endereços postais, eles são distribuídos em grandes blocos. Cinco registros regionais cuidam disso: RIPE NCC (Europa e Oriente Médio), ARIN (América do Norte), APNIC (Ásia-Pacífico), LACNIC (América Latina) e AFRINIC (África). Eles entregam esses blocos a operadoras, que os alugam para seus clientes.
Esses blocos são agrupados em redes, cada uma identificada por um número: o ASN, por exemplo AS64500. Se o IP é o endereço da casa, o ASN é o bairro, e ele indica a operadora que o administra e faz o tráfego circular por ali.
Para saber quem está por trás de um IP, consulta-se o diretório desses registros com uma busca WHOIS, ou com sua versão moderna, o RDAP. Muitos sites gratuitos fazem isso com um clique. Na linha de comando, fica assim (trecho simplificado):
$ whois 203.0.113.45
inetnum:        203.0.113.0 - 203.0.113.255
netname:        HOST-EXAMPLE-VPS
org-name:       Host Example SAS
country:        FR
abuse-mailbox:  abuse@host.example
origin:         AS64500
Três informações importam: quem (o nome da organização), onde (o país, útil para saber quais leis se aplicam) e, sobretudo, o endereço abuse, a caixa oficial que recebe denúncias de abuso. O nome reverso do IP, aqui vps-4411.host.example, muitas vezes dá mais uma pista: “vps” indica um servidor virtual alugado.
Uma armadilha clássica: a operadora da rede nem sempre é a hospedagem final. Uma grande operadora pode alugar um bloco de endereços a um revendedor, que por sua vez aluga servidores a seus clientes. O WHOIS mostra então um bloco pequeno em nome do revendedor, com seu próprio endereço abuse. É ele que se contata primeiro: é quem está mais perto da máquina.
Seguir as outras pistas: o remetente, o link, o DNS
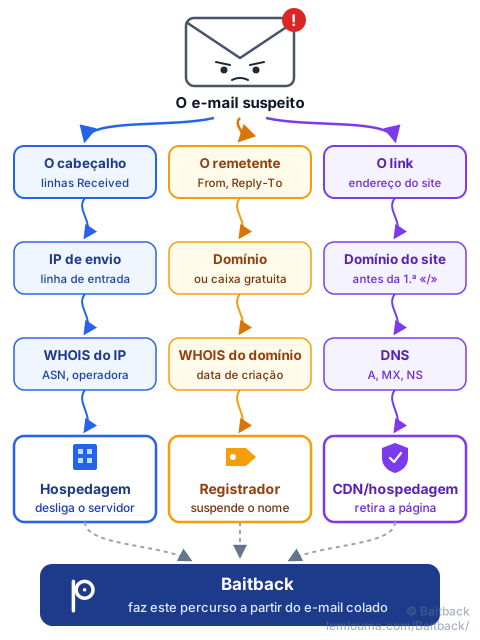
O IP de envio é só um fio. Um phishing deixa outros, e cada um leva a um ator diferente.
A pista do remetente
Olham-se os domínios que aparecem em From, Return-Path e Reply-To:
- um e-mail gratuito (tipo Gmail ou Outlook.com): o ator é o provedor, que pode fechar a conta. Isso é especialmente útil para o
Reply-To, a caixa onde caem as respostas das vítimas; - um domínio criado para a ocasião: procura-se o seu registrador, a empresa que o vendeu, com uma consulta RDAP ou WHOIS do domínio, por exemplo em lookup.icann.org. Ali aparece também a data de criação: um domínio “bancário” nascido há três dias é péssimo sinal;
- o domínio verdadeiro de uma marca, usurpado: a marca não tem nada a ver com isso, não enviou a mensagem. Dá para avisá-la se ela oferecer um endereço para denúncia de phishing.
A pista do link
O link da mensagem leva à página armadilha, que precisa estar hospedada em algum lugar. Não se clica: copia-se o endereço (botão direito, “copiar link”). O nome que conta é o domínio, logo antes da primeira “/” depois de https://; tudo o que está à esquerda é escolhido livremente pelo golpista. Os links costumam passar por vários redirecionamentos: o Baitback os segue por nós e mostra a cadeia completa. Para links escondidos numa imagem, veja o guia Quishing: quando o phishing se esconde atrás de um QR code.
A pista do DNS
O DNS, a lista telefônica da internet, diz onde fica cada pedaço de um domínio. Três perguntas bastam:
$ dig +short A  secure-login.example    # o IP do site (às vezes uma CDN)
$ dig +short MX secure-login.example    # os servidores que recebem seus e-mails
$ dig +short NS secure-login.example    # quem administra seu diretório DNS
O IP do site passa então pelo mesmo processo que o IP de envio: WHOIS, ASN, operadora, endereço abuse. E um domínio sem nenhum servidor de e-mail que diz estar nos escrevendo merece uma olhada: veja O registro MX do DNS: um sinal de confiança?
Por que sempre aparecem vários fornecedores
No fim da investigação, raramente se chega a um único nome. É normal: uma campanha de phishing parece uma mudança feita só com coisas alugadas. O nome de domínio é comprado de um registrador, o DNS é administrado por outro, a página fica num servidor alugado em outro lugar e escondido atrás de uma CDN, os e-mails saem de um terceiro servidor (veja Phishing: como os golpistas fazem seus e-mails chegarem) e as respostas caem numa caixa gratuita.
Os golpistas têm bons motivos para espalhar tudo: cada serviço custa pouco, muitas vezes pago com meios roubados; se um fornecedor corta, os outros continuam funcionando; e uma CDN na frente do site esconde o endereço do servidor real. A boa notícia: cada fornecedor também é uma alavanca. Quanto mais deles forem avisados, mais rápido a campanha desmorona.
Um IP não é um culpado
Tentação frequente: encontrar o IP, ler o nome de uma empresa ou de um país e concluir “foram eles”. Quase sempre é errado. O IP indica a última máquina que entregou a mensagem, não a pessoa atrás do teclado. Essa máquina pode ser:
- um servidor alugado por alguns dias pelo golpista, o caso mais simples;
- o servidor de um grande provedor de e-mail, se o golpista abriu ou roubou uma conta ali: o IP é então do provedor, que não tem culpa mas pode fechar a conta;
- um site ou computador invadido, cujo dono também é vítima;
- uma VPN ou um retransmissor, que esconde a conexão real.
A pergunta certa, portanto, não é “quem é o culpado?”, mas “quem pode agir sobre esta máquina?”. É para esse ator que se escreve. Nunca se contata o golpista, não se “revida” e não se acusa publicamente uma empresa cujo servidor pode ter sido sequestrado.
Domínio ou servidor: a placa e o prédio
Para entender quem faz o quê, uma imagem ajuda muito. Imagine uma falsa agência bancária numa rua:
- o nome de domínio é a placa acima da porta, e o registrador é quem alugou esse nome: ele pode tirar a placa;
- o servidor é o prédio onde fica a falsa agência, e a hospedagem é a dona do prédio: ela pode despejar o inquilino;
- o endereço IP é o número escrito na fachada;
- a CDN é uma recepção montada na frente da entrada: os visitantes falam com a recepção, que repassa os pedidos ao prédio. Da rua, só se vê ela.
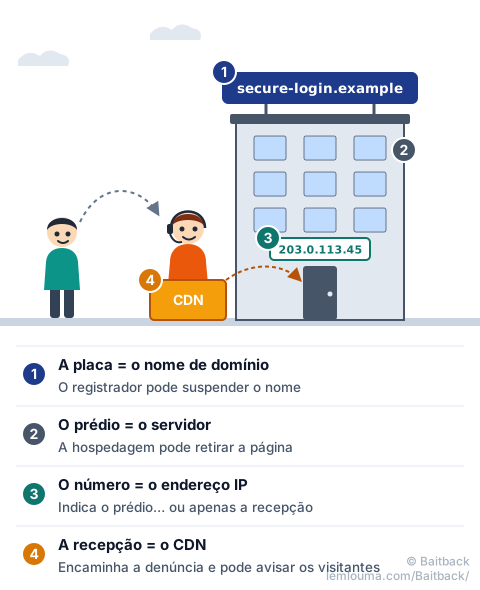
Desligar o servidor retira a página, mas o golpista pode apontar o domínio para outro servidor em poucos minutos. Suspender o domínio, ao contrário, torna inúteis todos os links já enviados, mesmo que o servidor continue no ar. As duas ações se completam.
O caso da CDN
Se o WHOIS do IP do site devolve um nome como Cloudflare, Akamai ou Fastly, quase nunca é a hospedagem: é a recepção. A CDN aceita denúncias, pode mostrar uma página de aviso aos visitantes e encaminha a reclamação à hospedagem real, cujo endereço ela conhece. A Cloudflare, por exemplo, oferece um formulário próprio em abuse.cloudflare.com. Também se denuncia ao registrador do domínio, que a CDN não esconde.
O caso do servidor comprometido
Um endereço do tipo https://padaria-silva.example/wp-content/uploads/x/login.php muitas vezes denuncia um site invadido. O domínio existe há anos e pertence a um comércio de verdade; a página armadilha foi enfiada num cantinho. Aqui, pedir a suspensão do domínio seria injusto e inútil: avisa-se a hospedagem, e o dono do site se encontrarmos o contato dele, informando o endereço exato da página. Mesma lógica para um e-mail enviado de uma caixa real invadida: avisa-se o provedor, que pode bloquear a conta e devolvê-la ao dono.
Quem contatar em cada situação
| O que encontramos | A quem denunciar | O que ele pode fazer |
|---|---|---|
| O IP de envio pertence a uma hospedagem (servidor alugado) | O endereço abuse da hospedagem (WHOIS do IP) | Desligar o servidor de envio |
| A mensagem sai de um serviço de e-mail conhecido | O provedor de e-mail | Fechar ou bloquear a conta |
O Reply-To é uma caixa gratuita | O provedor dessa caixa | Fechar a caixa que recebe as respostas |
| Um domínio criado para o golpe | O registrador (RDAP ou WHOIS do domínio) | Suspender o domínio |
| Um site atrás de uma CDN | A CDN e depois o registrador | Avisar os visitantes, encaminhar à hospedagem |
| Um site legítimo invadido | A hospedagem do site e o dono dele | Retirar a página, consertar o site |
| Um link encurtado | O serviço encurtador | Desativar o link |
| Qualquer página de phishing | Google Safe Browsing, Microsoft, Netcraft… | Bloquear a página nos navegadores |
Também existem plataformas oficiais. Na França, por exemplo, dá para encaminhar o e-mail ao Signal Spam e denunciar o golpe na PHAROS; cada país tem seus equivalentes. Essas plataformas servem sobretudo para estatísticas e investigações: não derrubam um servidor em uma hora, mas deixam um registro oficial.
Montar a sua cadeia de denúncias
Denunciar tudo de uma vez, para todo mundo, funciona mal. É melhor seguir uma ordem, do mais urgente ao mais duradouro:
- Conter o estrago: a página armadilha (hospedagem ou CDN) e as listas de bloqueio dos navegadores. Cada hora conta: é nas primeiras horas que uma campanha faz mais vítimas.
- Cortar o nome: o registrador do domínio, para inutilizar os links já enviados.
- Cortar o envio: a hospedagem do IP de envio e o provedor da caixa
Reply-To. - Deixar registro: as plataformas oficiais, para as investigações.
Uma boa denúncia é curta e verificável. Ela contém:
- o cabeçalho completo da mensagem, não só um print;
- o elemento exato que diz respeito àquele destinatário: o IP para a hospedagem, o domínio para o registrador, o endereço exato da página para a hospedagem do site;
- a data e a hora, com o fuso horário;
- links desarmados, escritos por exemplo
hxxps://secure-login[.]example, para que ninguém clique por engano.
É exatamente o trabalho que o Baitback faz: cola-se o código-fonte do e-mail, e a ferramenta lê as linhas Received, encontra o servidor de envio, sua hospedagem e o endereço de denúncia, verifica SPF, DKIM e DMARC, segue os links e seus redirecionamentos e prepara as mensagens de denúncia prontas para enviar. A investigação deste guia, em poucos segundos.
- O cabeçalho completo se obtém com “mostrar original” ou o código-fonte da mensagem; não se encaminha a mensagem.
- As linhas
Receivedcontam a história de baixo para cima, mas só se confia nas escritas pelo nosso serviço de e-mail. - O IP mais confiável é o da linha de entrada, onde o nosso e-mail recebe a mensagem de fora.
- IP → WHOIS → operadora e endereço abuse; domínio → registrador; DNS → servidores do site.
- Um IP indica uma máquina, não um culpado: escreve-se para quem pode agir.
- O registrador corta o nome, a hospedagem corta a máquina, a CDN encaminha: avisa-se cada um sobre o que lhe diz respeito.