Um e-mail pode mentir… mesmo quando as verificações dizem “OK”
Nos bastidores de uma tecnologia com várias décadas de idade, os piratas aprenderam a brincar com as regras. Foram acrescentadas verificações de identidade ao e-mail, e elas funcionam. Mas só respondem a uma pergunta: de onde vem esta mensagem? Nunca à que mais importa: ela está dizendo a verdade?
A primeira mentira: “Sou o seu banco”
A história começa com um e-mail, como milhares que chegam todos os dias:
De: support@mybank.example
Assunto: ⚠️ Sua conta será suspensa hoje
Tudo parece normal: o logotipo, a assinatura, o endereço, o tom profissional. Mas quem enviou de fato esta mensagem?
É aqui que se descobre uma estranha herança da internet: na origem, o e-mail não foi projetado para provar a identidade de quem o envia.
Um cartão-postal, não uma carta registrada
Enviar um e-mail é um pouco como enviar um cartão-postal: escreve-se uma mensagem, escreve-se um nome de remetente, e o carteiro leva tudo. Mas o carteiro não confere se o nome escrito corresponde mesmo à pessoa que postou o cartão. (Para acompanhar esse carteiro passo a passo, veja o guia Como um e-mail viaja do remetente ao destinatário.)
Os primeiros protocolos de e-mail nasceram numa internet minúscula, em que quase todo mundo se conhecia. A confiança era natural. Hoje, essa mesma tecnologia faz circular uma parte gigantesca das nossas comunicações. Impossível desligar tudo para reconstruir o e-mail direito: seria como trocar os motores de um avião em pleno voo.
Três fiscais na entrada: SPF, DKIM e DMARC
Sem poder reconstruir tudo, os engenheiros acrescentaram verificações de identidade por cima. Em vez de definições técnicas, dá para imaginá-las como três personagens postados na entrada da sua caixa de e-mail.
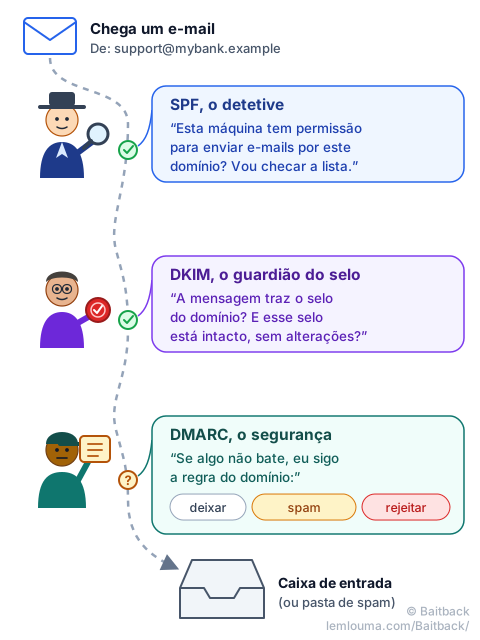
- SPF, o detetive: “Esta máquina tem permissão para enviar e-mails por este domínio?” O domínio publica a lista dos seus servidores autorizados; o detetive a consulta.
- DKIM, o guardião do selo: “A mensagem traz a assinatura digital do domínio, e ela está intacta?” Como um selo de cera, ela prova que a mensagem vem mesmo da infraestrutura do domínio e não foi modificada no caminho.
- DMARC, o segurança: “O que fazemos se algo não bate?” O domínio deixa uma instrução: deixar passar, mandar para spam ou rejeitar.
No papel, é sólido. Então como os piratas ainda conseguem passar?
A reviravolta: um e-mail autêntico… que ainda assim é golpe
Este é o coração do problema. Os três fiscais verificam a identidade técnica da mensagem. Mas existem pelo menos quatro jeitos de obter uma identidade técnica perfeitamente válida.
Armadilha n.º 1: o domínio falso quase perfeito
O pirata compra o próprio nome de domínio, praticamente idêntico ao do banco:
support@mybank-pr1vate.example (em vez de mybank-private)Um simples “1” substitui um “i”. O pirata configura SPF, DKIM e DMARC corretamente: é o domínio dele, ele tem esse direito. Os fiscais respondem, com toda a honestidade: ✅ “Este domínio está autorizado a enviar esta mensagem.” Enquanto isso, o cérebro do leitor lê: 😱 “É o meu banco!”
As ferramentas verificam quem envia. Não entendem a intenção da mensagem.
Armadilha n.º 2: a porta esquecida
Um grande banco tem centenas de subdomínios: um para promoções, outro para um antigo concurso, outro para um serviço encerrado há cinco anos… Em algum lugar ainda existe promo.old-bank.example, do qual ninguém mais cuida de verdade.
Se esse subdomínio ainda aponta para um serviço que não existe mais, ou está mal protegido, um atacante às vezes consegue tomar o controle dele. Ele não precisa arrombar a porta principal: só procura uma porta lateral que todo mundo esqueceu. E o que ele publicar ali carrega o nome verdadeiro do banco.
Armadilha n.º 3: roubar as chaves verdadeiras
E se o pirata nem criasse um endereço falso? Se roubasse a senha de um funcionário de verdade, por exemplo com um phishing anterior, os e-mails dele sairiam da infraestrutura real da empresa. SPF, DKIM e DMARC funcionam normalmente, e com razão: tudo é autêntico. Desta vez, não é mais uma identidade falsa. É uma identidade verdadeira usada pela pessoa errada.
Armadilha n.º 4: misturar-se às ferramentas que todos usam
As empresas enviam newsletters e campanhas por plataformas especializadas, conhecidas e bem avaliadas pelos filtros. Os atacantes podem tentar abusar dessas plataformas quando estão mal configuradas ou quando uma conta de cliente foi invadida. Então o pirata nem sempre constrói o próprio sistema: às vezes se infiltra no dos outros, onde passa despercebido. O guia Phishing: como os golpistas fazem seus e-mails chegarem detalha essas técnicas de envio.
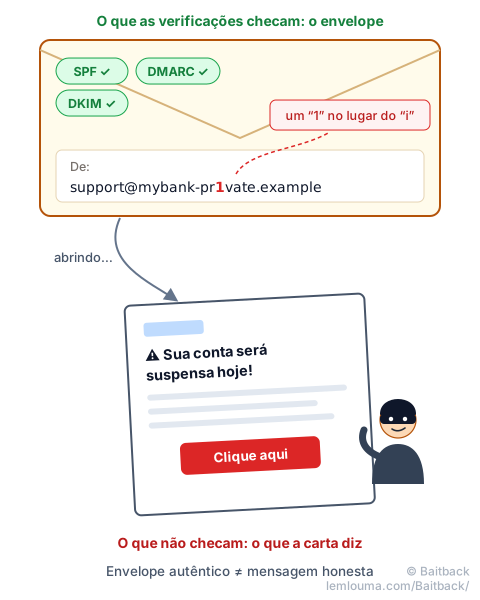
SPF, DKIM e DMARC ajudam a verificar a identidade técnica de uma mensagem. Sozinhos, não conseguem dizer se o conteúdo é verdadeiro. É como conferir que o envelope é autêntico sem poder garantir que a carta dentro dele não mente.
Às vezes o problema começa antes mesmo de o pirata chegar
De volta à prática. Um servidor de e-mail não é seguro só porque funciona.
A armadilha do copiar e colar
Um administrador pesquisa “instalar um servidor Postfix rápido”. Encontra um tutorial, copia os comandos e… funciona. Fim da história? Não necessariamente. Uma configuração que permite começar rápido não é necessariamente uma configuração endurecida, ou seja, ajustada para resistir a ataques.
O servidor que vira máquina de spam
Uma configuração ruim pode transformar um servidor em open relay (relé aberto): uma máquina que aceita repassar mensagens de qualquer um, quando deveria servir apenas aos próprios usuários. Para um atacante, é um presente: um servidor honesto, com boa reputação, enviando os e-mails dele.
E não é preciso procurar à mão. O ciclo é simples: escanear → testar → encontrar → explorar, e se automatiza muito bem. Já não é necessariamente um pirata sentado diante da tela procurando vítimas. Muitas vezes são máquinas procurando outras máquinas, dia e noite.
Enquanto pensamos, a máquina já está atacando
Um e-mail malicioso pode ser enviado → recebido → aberto → clicado → explorado em poucos minutos. Enquanto isso, do lado da defesa, os sistemas precisam analisar a mensagem, as equipes precisam receber os alertas, alguém precisa interpretá-los e depois as regras de filtragem precisam ser atualizadas. Cada minuto conta.
Daí uma ideia simples: um sistema de segurança que ninguém monitora acaba deixando de ser realmente seguro. As regras envelhecem, os piratas se adaptam, os alertas se acumulam sem ser lidos.
Ganhar esses minutos também é a razão de existir do Baitback: você cola o e-mail suspeito, a ferramenta encontra o servidor que realmente o enviou e o provedor de hospedagem, e prepara a denúncia. Quanto mais cedo um servidor de envio é denunciado, mais rápido ele pode ser derrubado.
Dá para tornar o e-mail infalível?
Provavelmente não com uma única tecnologia, porque o problema tem várias camadas:
- 📨 O protocolo: criado em outra época, para outra internet.
- 🔐 A infraestrutura: às vezes mal configurada, às vezes envelhecida, às vezes esquecida.
- 🤖 Os sistemas de detecção: capazes de perceber muita coisa, mas não tudo.
- 🧑 O ser humano: capaz de farejar uma armadilha… e de ser manipulado.
Se a tecnologia sozinha não basta, o que os pesquisadores fazem para deixar a detecção mais inteligente? É o assunto do próximo guia: Phishing: o jogo de gato e rato entre pesquisadores e piratas.
- O e-mail não foi projetado para provar quem o envia: SPF, DKIM e DMARC foram acrescentados depois.
- Essas verificações checam a identidade técnica de uma mensagem (o envelope), não a honestidade do conteúdo (a carta).
- Um domínio parecido, um subdomínio esquecido, uma conta roubada ou uma plataforma de envio desviada podem produzir um e-mail “válido”.
- Um servidor mal configurado pode virar relé para spammers, encontrado automaticamente por robôs.
- A velocidade importa: denunciar cedo o servidor de envio, por exemplo com o Baitback, encurta a vida de uma campanha.