Phishing: como os golpistas fazem seus e-mails chegarem
Os serviços de e-mail filtram todos os dias bilhões de mensagens indesejadas. Mesmo assim, e-mails de golpe continuam chegando às nossas caixas de entrada. Não é por acaso: os golpistas conhecem as verificações e aprenderam a contorná-las. Veja as principais técnicas, explicadas de forma simples, e o rastro que cada uma deixa mesmo assim.
Fingir ser outra pessoa
A primeira técnica não tem nada de técnica: ela consiste em imitar. A mensagem copia o logotipo, as cores e o tom de um banco, de uma transportadora ou de um órgão público. Vários detalhes servem para enganar um olhar rápido:
- O nome exibido: seu programa de e-mail costuma mostrar «Atendimento Meu Banco» em destaque e o endereço real em letras pequenas, ou nem mostra.
- Endereços parecidos: uma letra trocada (
paypa1em vez depaypal), um «rn» que imita um «m», ou o nome da marca no início de um endereço que pertence a outra pessoa, comomeubanco.verificacao-conta.example. - A urgência: conta bloqueada, encomenda retida, multa a pagar em 48 horas. A pressão serve para fazer você agir antes de pensar.
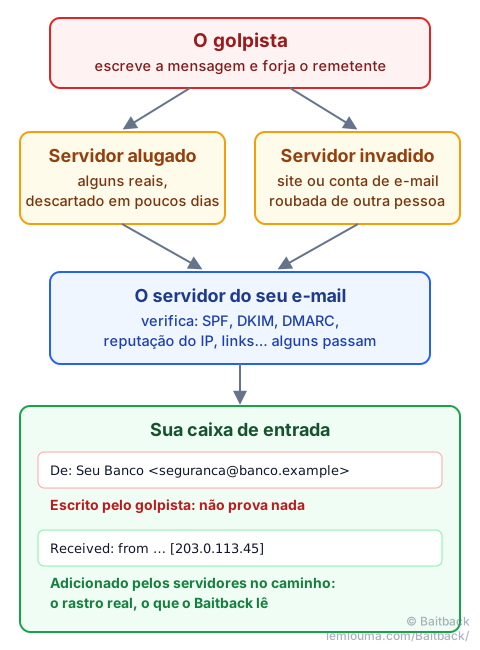
O rastro: uma imitação engana os olhos, não os servidores. O endereço real e o servidor de envio continuam visíveis no cabeçalho completo da mensagem.
Falsificar o remetente: tão fácil quanto escrever num envelope
Muita gente acha que o endereço do remetente é verificado. Não é. O campo «De:» de um e-mail é como o remetente escrito no verso de um envelope: qualquer pessoa pode escrever o que quiser. Algumas linhas de código num servidor web bastam para enviar uma mensagem que parece vir do seu banco, do seu empregador… ou de você mesmo. É exatamente o truque dos e-mails de chantagem que dizem ter invadido sua caixa de correio, com «prova» e tudo: a mensagem parece vir do seu próprio endereço.
Para limitar esses abusos, existem três mecanismos:
- SPF: a lista dos servidores autorizados a enviar e-mails em nome de um domínio;
- DKIM: uma assinatura, como um selo de cera, que prova que a mensagem vem mesmo do domínio e não foi alterada;
- DMARC: a instrução que o domínio dá aos destinatários quando as duas verificações anteriores falham: não fazer nada, mandar para o spam ou rejeitar.
Essas proteções funcionam… quando estão configuradas e são aplicadas. Mas muitos domínios publicam uma política DMARC que diz simplesmente «não fazer nada», e alguns servidores de recebimento não a levam em conta. Acima de tudo, um golpista pode comprar um domínio parecido e configurá-lo corretamente: seus e-mails passam então no SPF, no DKIM e no DMARC sem nenhum erro. Essas verificações provam que uma mensagem vem de determinado domínio, não que esse domínio seja honesto.
O rastro: cada servidor que transmite a mensagem acrescenta uma linha Received no topo do cabeçalho. O golpista pode inventar linhas falsas no fim da pilha, mas não pode impedir que os servidores seguintes acrescentem as suas. A linha adicionada pelo seu próprio serviço de e-mail indica fielmente o endereço IP que lhe entregou a mensagem: é essa que o Baitback procura.
Alugar um servidor por alguns reais
Para enviar milhares de e-mails, é preciso uma máquina conectada à Internet. Nada mais fácil: qualquer pessoa pode alugar um servidor virtual (um «VPS») por alguns reais por mês, muitas vezes cobrado por dia, às vezes pago com um cartão roubado. O golpista o usa para uma campanha, algumas horas ou alguns dias. Assim que o endereço IP do servidor aparece nas listas de bloqueio, ele o abandona e aluga outro, no mesmo provedor ou em outro lugar do mundo.
Por isso bloquear um endereço IP no seu próprio e-mail não basta: a próxima campanha sairá de outro endereço.
O rastro: cada servidor alugado pertence a um provedor de hospedagem identificável, que proíbe o envio de spam nos seus termos de uso. Avisado pelo seu endereço de denúncias (o contato «abuse»), ele pode desligar o servidor. É a ação mais eficaz para parar uma campanha em andamento.
Usar o servidor de outra pessoa
Ainda mais discreto: enviar a partir de uma máquina que não pertence ao golpista. Duas situações são frequentes:
- Um site invadido: num site mal atualizado (um WordPress antigo, um plugin esquecido), um pequeno script de envio é instalado sem que o dono saiba.
- Uma conta de e-mail roubada: com uma senha obtida num phishing anterior, o golpista envia suas mensagens de uma caixa real, num provedor real, às vezes a de uma empresa ou universidade.
Nesse caso, a mensagem sai de um servidor honesto, com boa reputação. SPF e DKIM costumam ser válidos. Os filtros têm muito mais dificuldade para distingui-la de um e-mail legítimo.
O rastro: o endereço IP e o servidor de envio continuam visíveis no cabeçalho. Denunciar ao provedor de hospedagem ou de e-mail também ajuda o dono legítimo, que muitas vezes não sabe que seu site ou sua conta está sendo usado.
Nem todos os servidores são igualmente rígidos
Os grandes provedores, como o Gmail, aplicam regras rígidas: limites de envio, verificações, bloqueio rápido de contas abusivas. Outros servidores, pequenos provedores ou máquinas mal configuradas, são muito mais permissivos. No recebimento é igual: alguns serviços de e-mail rejeitam tudo o que é duvidoso, outros deixam passar quase tudo.
Os golpistas não precisam vencer os servidores mais rígidos: basta encontrar o elo mais fraco. Com milhões de servidores no mundo, sempre existe um em algum lugar.
Links que se escondem dos robôs
Quando um e-mail chega, muitos serviços visitam automaticamente os seus links para verificar se não levam a uma página perigosa. Os golpistas sabem disso e colocam um segurança na porta:
- o link da mensagem leva primeiro a uma página de aparência inofensiva, ou a um serviço de redirecionamento;
- essa página mostra uma verificação «Você é humano?», como as caixinhas vistas em muitos sites, ou examina o visitante discretamente;
- um robô de análise não passa na verificação: só vê uma página vazia ou inofensiva e conclui que o link não é perigoso;
- já um humano passa na verificação sem pensar… e chega à página de login falsa.
Alguns links também são ativados depois: totalmente limpos quando o e-mail é entregue e verificado, só redirecionam para a página armadilha algumas horas mais tarde.
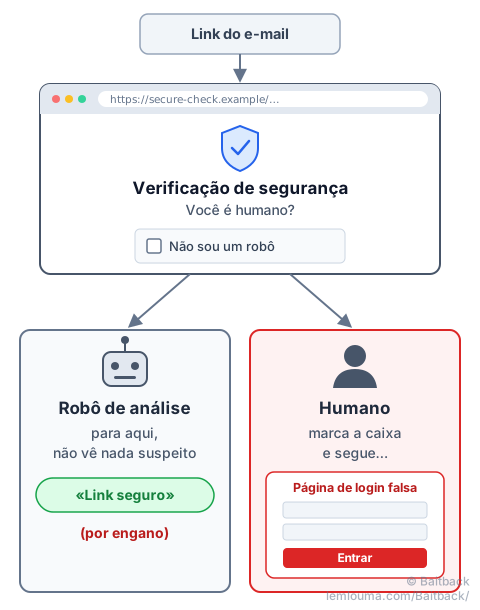
O rastro: o link original fica na mensagem. O Baitback o segue e mostra os redirecionamentos, e o endereço de partida pode ser denunciado mesmo quando a página final se esconde.
Por que continua: denunciar é complicado demais
Todas essas técnicas têm um ponto fraco: dependem de servidores, endereços IP e nomes de domínio que pertencem a provedores de hospedagem identificáveis. Uma denúncia bem direcionada pode fazer um servidor ser desligado em poucas horas.
O problema é o esforço exigido. As plataformas oficiais têm um papel importante, principalmente para processos judiciais. Mas no PHAROS, a plataforma oficial francesa, por exemplo, pode ser preciso percorrer mais de dez páginas antes de encontrar a categoria certa. E, para fazer o servidor de envio ser desligado, ainda é preciso encontrar o provedor de hospedagem e seu endereço de denúncias, e depois escrever uma mensagem clara com as provas certas. Poucas pessoas vão até o fim, e os golpistas se aproveitam disso.
É por isso que o Baitback existe: você cola o e-mail, a ferramenta encontra o servidor de envio, o provedor de hospedagem e seu endereço de denúncias, e prepara as mensagens prontas para enviar. Uma única etapa, em vez de uma corrida de obstáculos.
- O nome e o endereço do remetente exibidos não provam nada: são escritos pelo próprio remetente.
- Um e-mail que passa no SPF, no DKIM e no DMARC vem mesmo do domínio indicado, mas esse domínio pode pertencer ao golpista.
- Um link que parece limpo no momento da entrega pode levar a uma página armadilha.
- A origem real de um e-mail está no cabeçalho completo, nas linhas
Received. - Denunciar ao provedor de hospedagem do servidor de envio é a forma mais rápida de parar uma campanha.