Phishing: Wie Betrüger ihre E-Mails durchbringen
E-Mail-Anbieter filtern jeden Tag Milliarden unerwünschter Nachrichten. Trotzdem landen Betrugs-E-Mails weiterhin in unseren Posteingängen. Das ist kein Zufall: Betrüger kennen die Prüfungen und haben gelernt, sie zu umgehen. Hier sind ihre wichtigsten Techniken, einfach erklärt, und die Spur, die jede davon trotzdem hinterlässt.
Sich als jemand anderes ausgeben
Die erste Technik ist gar nicht technisch: Sie besteht im Nachahmen. Die Nachricht übernimmt Logo, Farben und Tonfall einer Bank, eines Paketdienstes oder einer Behörde. Mehrere Details sollen einen flüchtigen Blick täuschen:
- Der Anzeigename: Ihr E-Mail-Programm zeigt oft groß „Kundenservice Meine Bank“ an und die echte Adresse klein oder gar nicht.
- Ähnliche Adressen: ein vertauschter Buchstabe (
paypa1stattpaypal), ein „rn“, das wie ein „m“ aussieht, oder der Markenname am Anfang einer Adresse, die jemand anderem gehört, etwameinebank.konto-pruefung.example. - Die Dringlichkeit: Konto gesperrt, Paket zurückgehalten, Bußgeld innerhalb von 48 Stunden zu zahlen. Der Druck soll Sie handeln lassen, bevor Sie nachdenken.
Die Spur: Eine Nachahmung täuscht das Auge, nicht die Server. Die echte Adresse und der sendende Server bleiben im vollständigen Header der Nachricht sichtbar.
Den Absender fälschen: so einfach wie auf einen Umschlag schreiben
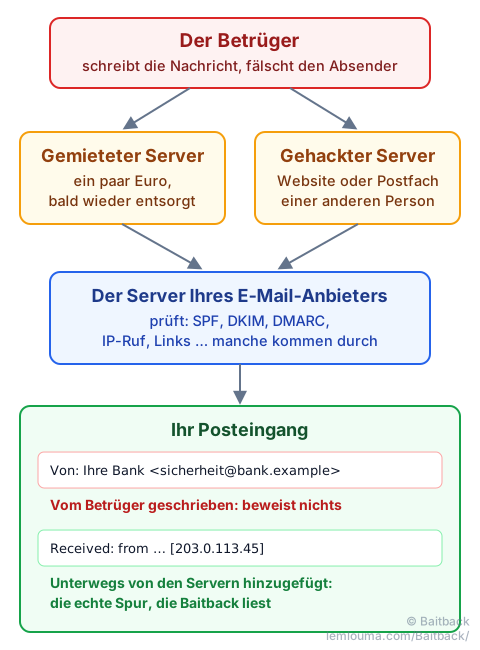
Viele glauben, die Absenderadresse werde überprüft. Das stimmt nicht. Das Feld „Von:“ einer E-Mail ist wie der Absender auf der Rückseite eines Briefumschlags: Jeder kann hineinschreiben, was er will. Ein paar Zeilen Code auf einem Webserver genügen, um eine Nachricht zu verschicken, die scheinbar von Ihrer Bank, Ihrem Arbeitgeber … oder von Ihnen selbst kommt. Genau so funktionieren Erpressungs-E-Mails, die behaupten, Ihr Postfach gehackt zu haben, samt „Beweis“: Die Nachricht scheint von Ihrer eigenen Adresse zu stammen.
Um diesen Missbrauch einzudämmen, gibt es drei Mechanismen:
- SPF: die Liste der Server, die für eine Domain E-Mails versenden dürfen;
- DKIM: eine Signatur, wie ein Wachssiegel, die beweist, dass die Nachricht wirklich von der Domain stammt und nicht verändert wurde;
- DMARC: die Anweisung der Domain an die Empfänger, falls die beiden vorigen Prüfungen scheitern: nichts tun, als Spam einsortieren oder ablehnen.
Diese Schutzmechanismen wirken … wenn sie eingerichtet sind und angewendet werden. Viele Domains veröffentlichen jedoch eine DMARC-Richtlinie, die einfach „nichts tun“ lautet, und manche empfangenden Server beachten sie nicht. Vor allem kann ein Betrüger eine eigene, ähnlich klingende Domain kaufen und korrekt einrichten: Seine E-Mails bestehen dann SPF, DKIM und DMARC ohne jeden Fehler. Diese Prüfungen beweisen, dass eine Nachricht von einer bestimmten Domain stammt, nicht, dass diese Domain ehrlich ist.
Die Spur: Jeder Server, der die Nachricht weiterleitet, fügt oben im Header eine Zeile Received hinzu. Der Betrüger kann weiter unten falsche Zeilen erfinden, aber nicht verhindern, dass die folgenden Server ihre eigenen hinzufügen. Die Zeile, die Ihr eigener E-Mail-Anbieter hinzufügt, gibt zuverlässig die IP-Adresse an, die ihm die Nachricht übergeben hat: Nach ihr sucht Baitback.
Einen Server für ein paar Euro mieten
Um Tausende E-Mails zu verschicken, braucht man einen Rechner mit Internetanschluss. Nichts leichter als das: Jeder kann einen virtuellen Server (einen „VPS“) für ein paar Euro im Monat mieten, oft tageweise abgerechnet, manchmal mit einer gestohlenen Kreditkarte bezahlt. Der Betrüger nutzt ihn für eine Kampagne, ein paar Stunden oder ein paar Tage. Sobald die IP-Adresse des Servers auf Sperrlisten auftaucht, gibt er ihn auf und mietet einen neuen, beim selben Hoster oder anderswo auf der Welt.
Deshalb reicht es nicht, eine IP-Adresse im eigenen Postfach zu blockieren: Die nächste Kampagne kommt von einer anderen Adresse.
Die Spur: Jeder gemietete Server gehört einem identifizierbaren Hoster, dessen Nutzungsbedingungen Spam verbieten. Über seine Meldeadresse (den „Abuse“-Kontakt) benachrichtigt, kann er den Server abschalten. Das ist die wirksamste Maßnahme, um eine laufende Kampagne zu stoppen.
Den Server eines anderen benutzen
Noch unauffälliger: von einem Rechner aus senden, der nicht dem Betrüger gehört. Zwei Situationen sind häufig:
- Eine gehackte Website: Auf einer schlecht gepflegten Seite (ein altes WordPress, ein vergessenes Plugin) wird ohne Wissen des Eigentümers ein kleines Versandskript installiert.
- Ein gestohlenes E-Mail-Konto: Mit einem Passwort aus einem früheren Phishing verschickt der Betrüger seine Nachrichten aus einem echten Postfach bei einem echten Anbieter, manchmal aus dem eines Unternehmens oder einer Universität.
In diesem Fall verlässt die Nachricht einen ehrlichen Server mit gutem Ruf. SPF und DKIM sind oft gültig. Für Filter ist sie viel schwerer von einer legitimen E-Mail zu unterscheiden.
Die Spur: Die IP-Adresse und der sendende Server bleiben im Header sichtbar. Eine Meldung an den Hoster oder E-Mail-Anbieter hilft auch dem rechtmäßigen Eigentümer, der oft nicht weiß, dass seine Seite oder sein Konto missbraucht wird.
Nicht alle Server sind gleich streng
Große Anbieter wie Gmail setzen strenge Regeln durch: Versandlimits, Überprüfungen, schnelle Sperrung missbräuchlicher Konten. Andere Server, kleine Hoster oder schlecht konfigurierte Rechner, sind viel nachsichtiger. Beim Empfang ist es genauso: Manche E-Mail-Dienste lehnen alles Zweifelhafte ab, andere lassen vieles durch.
Betrüger müssen die strengsten Server nicht besiegen: Es genügt, das schwächste Glied zu finden. Bei Millionen von Servern auf der Welt gibt es immer irgendwo eines.
Links, die sich vor Robotern verstecken
Wenn eine E-Mail ankommt, besuchen viele E-Mail-Dienste automatisch ihre Links, um zu prüfen, dass sie nicht auf eine gefährliche Seite führen. Betrüger wissen das und stellen einen Türsteher an den Eingang:
- Der Link in der Nachricht führt zuerst auf eine harmlos aussehende Seite oder zu einem Weiterleitungsdienst;
- diese Seite zeigt eine Prüfung „Sind Sie ein Mensch?“, wie die Kontrollkästchen, die man auf vielen Websites sieht, oder untersucht den Besucher unauffällig;
- ein Analyse-Roboter besteht die Prüfung nicht: Er sieht nur eine leere oder harmlose Seite und hält den Link für ungefährlich;
- ein Mensch dagegen besteht die Prüfung, ohne nachzudenken … und landet auf der gefälschten Anmeldeseite.
Manche Links werden auch erst später scharf geschaltet: völlig sauber, wenn die E-Mail zugestellt und geprüft wird, leiten sie erst einige Stunden später auf die Fallenseite weiter.
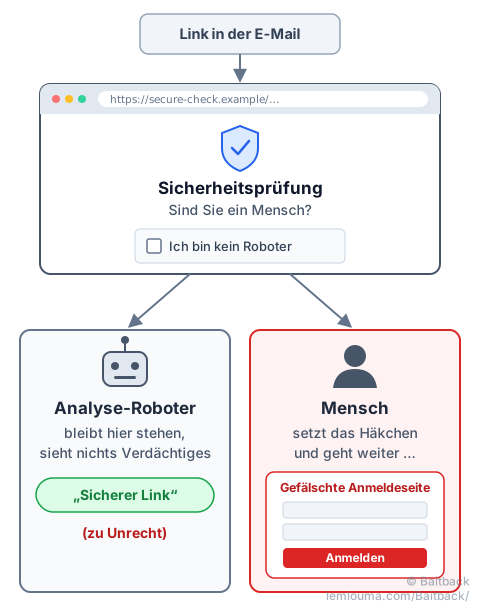
Die Spur: Der ursprüngliche Link bleibt in der Nachricht. Baitback folgt ihm und zeigt die Weiterleitungen an, und die Startadresse kann gemeldet werden, auch wenn sich die Zielseite versteckt.
Warum es weitergeht: Melden ist zu kompliziert
Alle diese Techniken haben eine Schwachstelle: Sie beruhen auf Servern, IP-Adressen und Domainnamen, die identifizierbaren Hostern gehören. Eine gut adressierte Meldung kann einen Server innerhalb weniger Stunden abschalten lassen.
Das Problem ist der Aufwand. Offizielle Plattformen spielen eine wichtige Rolle, besonders für die Strafverfolgung. Aber auf PHAROS, der offiziellen Meldeplattform in Frankreich, muss man zum Beispiel unter Umständen mehr als zehn Seiten durchlaufen, bevor man die richtige Kategorie findet. Und um den sendenden Server abschalten zu lassen, muss man noch den Hoster und seine Meldeadresse finden und dann eine klare Nachricht mit den richtigen Belegen schreiben. Wenige ziehen das bis zum Ende durch, und die Betrüger profitieren davon.
Genau deshalb gibt es Baitback: Sie fügen die E-Mail ein, das Tool findet den sendenden Server, seinen Hoster und dessen Meldeadresse und bereitet versandfertige Nachrichten vor. Ein einziger Schritt statt eines Hindernislaufs.
- Der angezeigte Absendername und die Absenderadresse beweisen nichts: Sie stammen vom Absender selbst.
- Eine E-Mail, die SPF, DKIM und DMARC besteht, stammt wirklich von der angegebenen Domain, aber diese Domain kann dem Betrüger gehören.
- Ein Link, der bei der Zustellung sauber wirkt, kann trotzdem auf eine Fallenseite führen.
- Die echte Herkunft einer E-Mail steht in ihrem vollständigen Header, in den Zeilen
Received. - Eine Meldung an den Hoster des sendenden Servers ist der schnellste Weg, eine Kampagne zu stoppen.