Phishing: cómo consiguen los estafadores que lleguen sus correos
Los servicios de correo filtran cada día miles de millones de mensajes no deseados. Aun así, los correos fraudulentos siguen llegando a nuestras bandejas de entrada. No es casualidad: los estafadores conocen los controles y han aprendido a esquivarlos. Estas son sus principales técnicas, explicadas con sencillez, y la huella que cada una deja a pesar de todo.
Hacerse pasar por otro
La primera técnica no tiene nada de técnica: consiste en imitar. El mensaje copia el logotipo, los colores y el tono de un banco, una empresa de mensajería o una administración. Varios detalles buscan engañar a una mirada rápida:
- El nombre mostrado: tu programa de correo suele mostrar «Atención al cliente Mi Banco» en grande, y la dirección real en pequeño, o nada en absoluto.
- Las direcciones parecidas: una letra cambiada (
paypa1en lugar depaypal), una «rn» que imita una «m», o el nombre de la marca al principio de una dirección que pertenece a otra persona, comomibanco.verificacion-cuenta.example. - La urgencia: cuenta bloqueada, paquete retenido, multa que pagar en 48 horas. La presión busca que actúes antes de pensar.
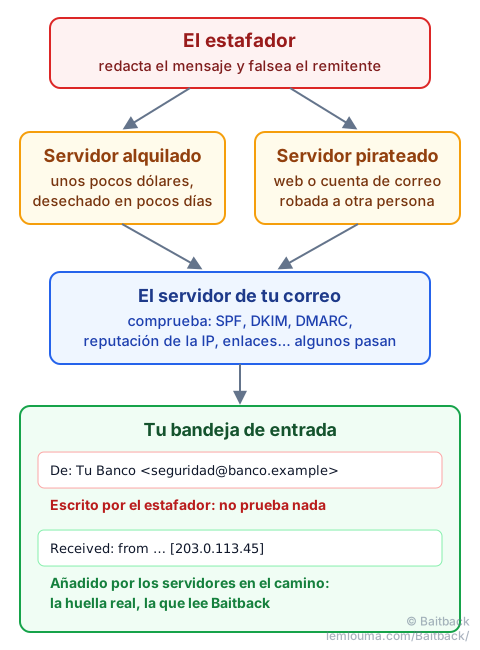
La huella: una imitación engaña a la vista, no a los servidores. La dirección real y el servidor de envío siguen visibles en la cabecera completa del mensaje.
Falsificar el remitente: tan fácil como escribir en un sobre
Mucha gente cree que la dirección del remitente se verifica. No es así. El campo «De:» de un correo se parece al remite escrito en el dorso de un sobre: cualquiera puede poner lo que quiera. Unas pocas líneas de código en un servidor web bastan para enviar un mensaje que parece venir de tu banco, de tu empresa… o de ti mismo. Ese es precisamente el truco de los correos de chantaje que dicen haber pirateado tu buzón, «prueba» incluida: el mensaje parece enviado desde tu propia dirección.
Para limitar estos abusos existen tres mecanismos:
- SPF: la lista de servidores autorizados a enviar correo en nombre de un dominio;
- DKIM: una firma, como un sello de lacre, que demuestra que el mensaje procede realmente del dominio y no ha sido modificado;
- DMARC: la instrucción que el dominio da a los destinatarios cuando fallan los dos controles anteriores: no hacer nada, enviarlo a spam o rechazarlo.
Estas protecciones funcionan… cuando están configuradas y se aplican. Pero muchos dominios publican una política DMARC que dice simplemente «no hacer nada», y algunos servidores de recepción no la tienen en cuenta. Sobre todo, un estafador puede comprar su propio dominio parecido y configurarlo correctamente: sus correos superan entonces SPF, DKIM y DMARC sin un solo error. Estos controles prueban que un mensaje viene de tal dominio, no que ese dominio sea honesto.
La huella: cada servidor que transmite el mensaje añade una línea Received al principio de la cabecera. El estafador puede inventar líneas falsas al final de la pila, pero no puede impedir que los servidores siguientes añadan las suyas. La línea que añade tu propio servicio de correo indica fielmente la dirección IP que le entregó el mensaje: es la que busca Baitback.
Alquilar un servidor por unos pocos dólares
Para enviar miles de correos hace falta una máquina conectada a Internet. Nada más fácil: cualquiera puede alquilar un servidor virtual (un «VPS») por unos pocos dólares o euros al mes, a menudo facturado por días, a veces pagado con una tarjeta robada. El estafador lo usa para una campaña, unas horas o unos días. En cuanto la dirección IP del servidor aparece en las listas negras, lo abandona y alquila otro, en el mismo proveedor o en otra parte del mundo.
Por eso bloquear una dirección IP en tu propio correo no basta: la siguiente campaña saldrá de otra dirección.
La huella: cada servidor alquilado pertenece a un proveedor de alojamiento identificable, que prohíbe el envío de spam en sus condiciones de uso. Avisado a través de su dirección de denuncias (el contacto «abuse»), puede cortar el servidor. Es la acción más eficaz para detener una campaña en curso.
Usar el servidor de otra persona
Aún más discreto: enviar desde una máquina que no pertenece al estafador. Hay dos situaciones frecuentes:
- Un sitio web pirateado: en un sitio mal actualizado (un WordPress antiguo, un plugin olvidado) se instala un pequeño script de envío sin que su propietario lo sepa.
- Una cuenta de correo robada: gracias a una contraseña obtenida en un phishing anterior, el estafador envía sus mensajes desde un buzón real, en un proveedor real, a veces el de una empresa o una universidad.
En este caso, el mensaje sale de un servidor honesto y con buena reputación. SPF y DKIM suelen ser válidos. A los filtros les cuesta mucho más distinguirlo de un correo legítimo.
La huella: la dirección IP y el servidor de envío siguen visibles en la cabecera. Denunciarlo al proveedor de alojamiento o de correo también ayuda al propietario legítimo, que a menudo ignora que su sitio o su cuenta está siendo utilizado.
No todos los servidores son igual de estrictos
Los grandes proveedores, como Gmail, aplican reglas severas: límites de envío, verificaciones, bloqueo rápido de cuentas abusivas. Otros servidores, pequeños proveedores de alojamiento o máquinas mal configuradas, son mucho más permisivos. En la recepción pasa lo mismo: algunos servicios de correo rechazan todo lo dudoso y otros dejan pasar casi todo.
Los estafadores no necesitan vencer a los servidores más estrictos: les basta con encontrar el eslabón débil. Con millones de servidores en el mundo, siempre hay uno en alguna parte.
Enlaces que se esconden de los robots
Cuando llega un correo, muchos servicios visitan automáticamente sus enlaces para comprobar que no llevan a una página peligrosa. Los estafadores lo saben y colocan un portero en la entrada:
- el enlace del mensaje lleva primero a una página de aspecto inofensivo, o a un servicio de redirección;
- esa página muestra una verificación «¿Eres humano?», como las casillas que se ven en muchos sitios web, o examina discretamente al visitante;
- un robot de análisis no supera la verificación: solo ve una página vacía o inofensiva y concluye que el enlace no es peligroso;
- un humano, en cambio, supera la verificación sin pensarlo… y llega a la página de inicio de sesión falsa.
Algunos enlaces también se activan más tarde: totalmente limpios cuando el correo se entrega y se comprueba, solo redirigen a la página trampa unas horas después.
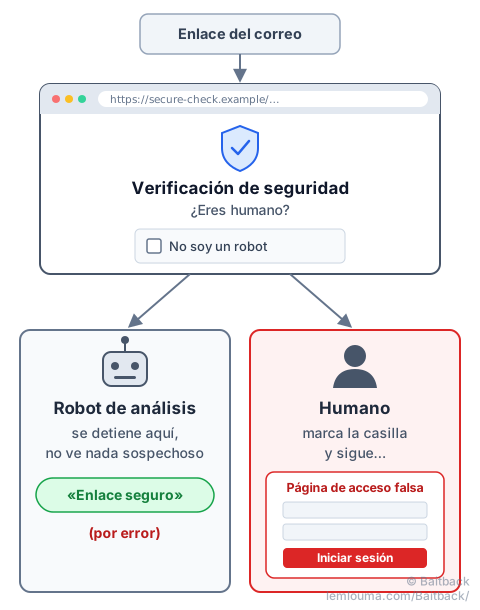
La huella: el enlace original permanece en el mensaje. Baitback lo sigue y muestra las redirecciones, y la dirección de partida puede denunciarse aunque la página final se esconda.
Por qué sigue ocurriendo: denunciar es demasiado complicado
Todas estas técnicas tienen un punto débil: dependen de servidores, direcciones IP y nombres de dominio que pertenecen a proveedores de alojamiento identificables. Una denuncia bien dirigida puede hacer que se corte un servidor en pocas horas.
El problema es el esfuerzo que exige. Las plataformas oficiales cumplen un papel importante, sobre todo para las acciones judiciales. Pero en PHAROS, la plataforma oficial francesa, por ejemplo, puede ser necesario recorrer más de diez páginas antes de encontrar la categoría adecuada. Y para que corten el servidor de envío, todavía hay que encontrar el proveedor de alojamiento y su dirección de denuncias, y luego redactar un mensaje claro con las pruebas adecuadas. Poca gente llega hasta el final, y los estafadores se aprovechan.
Por eso existe Baitback: pegas el correo, la herramienta encuentra el servidor de envío, su proveedor de alojamiento y su dirección de denuncias, y prepara los mensajes listos para enviar. Un solo paso, en lugar de una carrera de obstáculos.
- El nombre y la dirección del remitente mostrados no prueban nada: los escribe el propio remitente.
- Un correo que supera SPF, DKIM y DMARC viene realmente del dominio indicado, pero ese dominio puede pertenecer al estafador.
- Un enlace que parece limpio en el momento de la entrega puede llevar a una página trampa.
- El origen real de un correo se lee en su cabecera completa, en las líneas
Received. - Denunciar al proveedor de alojamiento del servidor de envío es la forma más rápida de detener una campaña.