Phishing: cara penipu meloloskan email mereka
Setiap hari, layanan email menyaring miliaran pesan yang tidak diinginkan. Namun, email penipuan tetap saja masuk ke kotak masuk kita. Itu bukan kebetulan: para penipu mengenal pemeriksaan yang ada dan sudah belajar cara menghindarinya. Berikut teknik-teknik utama mereka, dijelaskan dengan sederhana, beserta jejak yang tetap ditinggalkan oleh setiap teknik.
Menyamar sebagai pihak lain
Teknik pertama sama sekali tidak teknis: meniru. Pesan meniru logo, warna, dan gaya bahasa bank, perusahaan pengiriman, atau instansi pemerintah. Beberapa detail dibuat untuk mengelabui pandangan sekilas:
- Nama tampilan: aplikasi email Anda sering menampilkan "Layanan Pelanggan Bank Saya" dengan huruf besar, sedangkan alamat aslinya ditulis kecil atau tidak ditampilkan sama sekali.
- Alamat yang mirip: satu huruf diganti (
paypa1alih-alihpaypal), "rn" yang meniru "m", atau nama merek di awal alamat milik orang lain, sepertibanksaya.verifikasi-akun.example. - Kesan mendesak: akun diblokir, paket tertahan, denda harus dibayar dalam 48 jam. Tekanan itu bertujuan membuat Anda bertindak sebelum berpikir.
Jejaknya: tiruan bisa menipu mata, tetapi tidak menipu server. Alamat asli dan server pengirim tetap terlihat di header lengkap pesan.
Memalsukan pengirim: semudah menulis di amplop
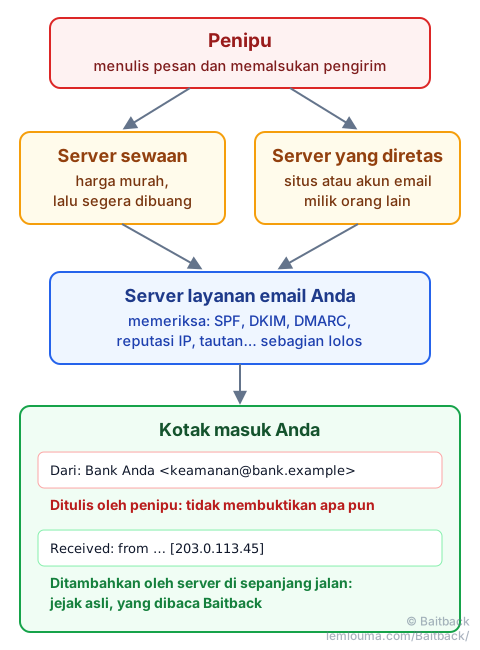
Banyak orang mengira alamat pengirim diverifikasi. Kenyataannya tidak. Kolom "Dari:" pada email mirip alamat pengirim di balik amplop: siapa pun bisa menulis apa saja. Beberapa baris kode di server web sudah cukup untuk mengirim pesan yang seolah-olah berasal dari bank Anda, kantor Anda… atau dari Anda sendiri. Itulah trik email pemerasan yang mengaku telah meretas kotak surat Anda, lengkap dengan "bukti": pesannya tampak dikirim dari alamat Anda sendiri.
Untuk membatasi penyalahgunaan ini, ada tiga mekanisme:
- SPF: daftar server yang diizinkan mengirim email atas nama sebuah domain;
- DKIM: tanda tangan, seperti segel lilin, yang membuktikan bahwa pesan benar-benar berasal dari domain tersebut dan tidak diubah;
- DMARC: instruksi dari domain kepada penerima jika dua pemeriksaan sebelumnya gagal: tidak melakukan apa-apa, memasukkan ke spam, atau menolak.
Perlindungan ini efektif… jika sudah dipasang dan diterapkan. Namun, banyak domain memasang kebijakan DMARC yang hanya berbunyi "tidak melakukan apa-apa", dan sebagian server penerima tidak memperhatikannya. Yang terpenting, penipu bisa membeli domain mirip miliknya sendiri dan mengaturnya dengan benar: email-emailnya lalu lolos SPF, DKIM, dan DMARC tanpa satu kesalahan pun. Pemeriksaan ini membuktikan bahwa pesan benar-benar berasal dari domain tertentu, bukan bahwa domain itu jujur.
Jejaknya: setiap server yang meneruskan pesan menambahkan satu baris Received di bagian atas header. Penipu bisa mengarang baris palsu di bagian bawah, tetapi tidak bisa mencegah server-server berikutnya menambahkan baris mereka sendiri. Baris yang ditambahkan oleh layanan email Anda sendiri mencatat dengan tepat alamat IP yang menyerahkan pesan kepadanya: baris inilah yang dicari Baitback.
Menyewa server dengan harga murah
Untuk mengirim ribuan email, dibutuhkan mesin yang terhubung ke internet. Tidak ada yang lebih mudah: siapa pun bisa menyewa server virtual ("VPS") seharga puluhan ribu rupiah per bulan, sering kali dibayar per hari, kadang dengan kartu kredit curian. Penipu memakainya untuk satu kampanye, selama beberapa jam atau beberapa hari. Begitu alamat IP server itu masuk daftar hitam, ia meninggalkannya dan menyewa yang lain, di penyedia hosting yang sama atau di belahan dunia lain.
Itulah sebabnya memblokir satu alamat IP di kotak surat Anda sendiri tidak cukup: kampanye berikutnya akan datang dari alamat lain.
Jejaknya: setiap server sewaan dimiliki oleh penyedia hosting yang bisa diidentifikasi, dan ketentuan layanannya melarang pengiriman spam. Jika diberi tahu melalui alamat pengaduannya (kontak "abuse"), penyedia itu bisa mematikan server tersebut. Inilah tindakan paling efektif untuk menghentikan kampanye yang sedang berjalan.
Memakai server milik orang lain
Lebih tersembunyi lagi: mengirim dari mesin yang bukan milik si penipu. Dua situasi yang sering terjadi:
- Situs web yang diretas: situs yang jarang diperbarui (WordPress versi lama, plugin yang terlupakan) disusupi skrip pengirim kecil tanpa sepengetahuan pemiliknya.
- Akun email yang dicuri: dengan kata sandi yang didapat dari phishing sebelumnya, penipu mengirim pesan dari kotak surat asli di penyedia asli, kadang milik sebuah perusahaan atau universitas.
Dalam kasus ini, pesan dikirim dari server yang jujur dan bereputasi baik. SPF dan DKIM sering kali valid. Filter jauh lebih sulit membedakannya dari email yang sah.
Jejaknya: alamat IP dan server pengirim tetap terlihat di header. Melapor ke penyedia hosting atau penyedia email juga membantu pemilik yang sah, yang sering kali tidak tahu bahwa situs atau akunnya disalahgunakan.
Tidak semua server sama ketatnya
Penyedia besar seperti Gmail menerapkan aturan ketat: batas pengiriman, verifikasi, pemblokiran cepat akun yang menyalahgunakan layanan. Server lain, seperti penyedia hosting kecil atau mesin yang salah konfigurasi, jauh lebih longgar. Hal yang sama berlaku di sisi penerima: sebagian layanan email menolak semua yang meragukan, sebagian lain meloloskan banyak hal.
Penipu tidak perlu menaklukkan server yang paling ketat: cukup menemukan mata rantai terlemah. Dengan jutaan server di dunia, selalu ada satu di suatu tempat.
Tautan yang bersembunyi dari robot
Saat email tiba, banyak layanan email otomatis membuka tautan di dalamnya untuk memastikan tautan itu tidak mengarah ke halaman berbahaya. Para penipu tahu hal ini dan menempatkan penjaga pintu:
- tautan di pesan pertama-tama mengarah ke halaman yang tampak tidak berbahaya, atau ke layanan pengalihan;
- halaman itu menampilkan pemeriksaan "Apakah Anda manusia?", seperti kotak centang yang terlihat di banyak situs, atau diam-diam memeriksa pengunjung;
- robot analisis tidak lolos pemeriksaan: ia hanya melihat halaman kosong atau tidak berbahaya, lalu menyimpulkan bahwa tautan itu aman;
- sebaliknya, manusia melewati pemeriksaan tanpa berpikir panjang… dan tiba di halaman masuk palsu.
Ada juga tautan yang diaktifkan belakangan: sepenuhnya bersih saat email dikirim dan diperiksa, lalu baru mengalihkan ke halaman jebakan beberapa jam kemudian.
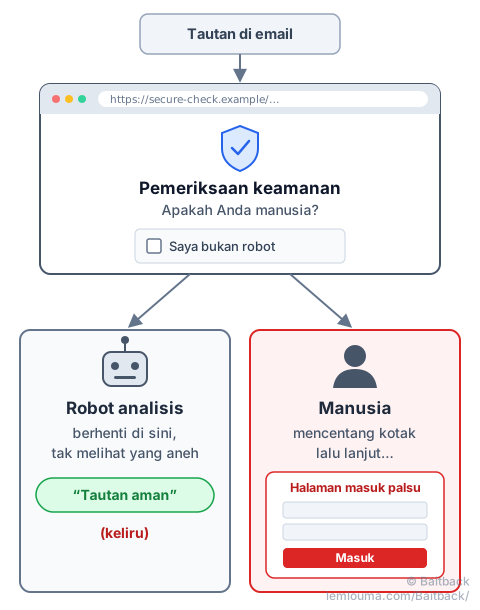
Jejaknya: tautan asli tetap ada di dalam pesan. Baitback menelusurinya dan menampilkan pengalihannya, dan alamat awalnya tetap bisa dilaporkan walaupun halaman akhirnya bersembunyi.
Mengapa terus terjadi: melapor terlalu rumit
Semua teknik ini punya satu kelemahan: semuanya bergantung pada server, alamat IP, dan nama domain milik penyedia hosting yang bisa diidentifikasi. Laporan yang dikirim ke pihak yang tepat bisa membuat sebuah server dimatikan dalam hitungan jam.
Masalahnya adalah usaha yang dibutuhkan. Platform resmi memegang peran penting, terutama untuk proses hukum. Namun di PHAROS, platform pelaporan resmi di Prancis, misalnya, orang bisa harus melewati lebih dari sepuluh halaman sebelum menemukan kategori yang tepat. Dan agar server pengirim dimatikan, masih harus mencari penyedia hosting dan alamat pengaduannya, lalu menulis pesan yang jelas dengan bukti yang tepat. Hanya sedikit orang yang menuntaskannya, dan para penipu memanfaatkan hal itu.
Karena itulah Baitback ada: Anda menempelkan email, alat ini menemukan server pengirim, penyedia hostingnya, dan alamat pengaduannya, lalu menyiapkan pesan yang siap dikirim. Satu langkah saja, bukan lari rintangan.
- Nama dan alamat pengirim yang ditampilkan tidak membuktikan apa pun: keduanya ditulis oleh pengirim sendiri.
- Email yang lolos SPF, DKIM, dan DMARC memang berasal dari domain yang tertera, tetapi domain itu bisa saja milik penipu.
- Tautan yang tampak bersih saat email tiba tetap bisa mengarah ke halaman jebakan.
- Asal-usul asli sebuah email terlihat di header lengkapnya, pada baris
Received. - Melapor ke penyedia hosting server pengirim adalah cara tercepat untuk menghentikan sebuah kampanye.