Фишинг: как мошенники доставляют свои письма
Почтовые сервисы каждый день отсеивают миллиарды нежелательных писем. И всё же мошеннические письма продолжают попадать в наши почтовые ящики. Это не случайность: мошенники знают, как устроены проверки, и научились их обходить. Вот их основные приёмы, объяснённые простыми словами, и след, который каждый из них всё равно оставляет.
Выдать себя за другого
Первый приём вовсе не технический: это подражание. Письмо копирует логотип, цвета и стиль банка, службы доставки или госучреждения. Несколько деталей рассчитаны на беглый взгляд:
- Отображаемое имя: почтовая программа часто показывает крупно «Служба поддержки Мой Банк», а настоящий адрес — мелко или вообще не показывает.
- Похожие адреса: одна изменённая буква (
paypa1вместоpaypal), «rn», похожее на «m», или название бренда в начале адреса, который принадлежит кому-то другому, напримерmybank.proverka-scheta.example. - Срочность: аккаунт заблокирован, посылка задержана, штраф нужно оплатить в течение 48 часов. Давление нужно, чтобы вы действовали, не успев подумать.
След: подделка обманывает глаза, но не серверы. Настоящий адрес и отправляющий сервер остаются видны в полном заголовке письма.
Подделать отправителя: не сложнее, чем подписать конверт
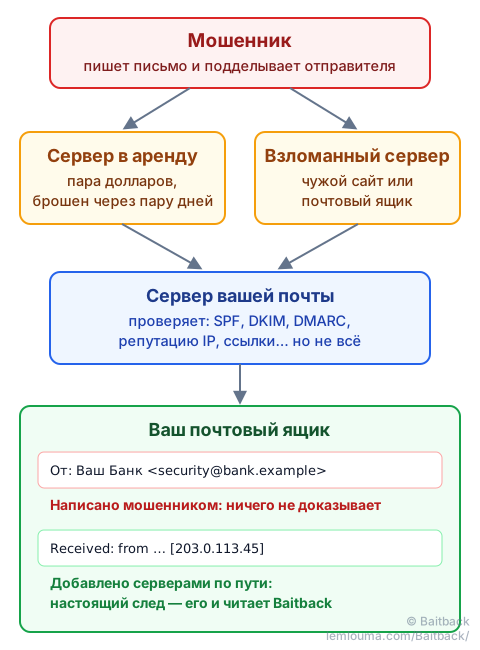
Многие думают, что адрес отправителя проверяется. Это не так. Поле «От:» в письме похоже на обратный адрес на конверте: любой может написать там что угодно. Нескольких строк кода на веб-сервере достаточно, чтобы отправить письмо, которое будто бы пришло от вашего банка, работодателя… или от вас самих. Именно так работают письма-шантажи, авторы которых утверждают, что взломали ваш ящик, и приводят «доказательство»: письмо как будто отправлено с вашего собственного адреса.
Чтобы ограничить такие злоупотребления, существуют три механизма:
- SPF: список серверов, которым разрешено отправлять почту от имени домена;
- DKIM: подпись, похожая на сургучную печать, которая доказывает, что письмо действительно пришло с этого домена и не было изменено;
- DMARC: указание домена получателям на случай, если две предыдущие проверки не пройдены: ничего не делать, отправить в спам или отклонить.
Эти защиты работают… если они настроены и применяются. Но многие домены публикуют политику DMARC, которая просто говорит «ничего не делать», а некоторые принимающие серверы её не учитывают. А главное, мошенник может купить собственный похожий домен и правильно его настроить: тогда его письма проходят SPF, DKIM и DMARC без единой ошибки. Эти проверки доказывают, что письмо пришло с определённого домена, но не то, что этот домен честный.
След: каждый сервер, передающий письмо, добавляет строку Received в начало заголовка. Мошенник может придумать фальшивые строки внизу, но не может помешать следующим серверам добавить свои. Строка, добавленная вашим собственным почтовым сервисом, точно указывает IP-адрес, который передал ему письмо: именно его ищет Baitback.
Арендовать сервер за несколько долларов
Чтобы отправить тысячи писем, нужна машина, подключённая к интернету. Нет ничего проще: любой может арендовать виртуальный сервер (VPS) за несколько долларов в месяц, часто с посуточной оплатой, иногда оплаченный украденной картой. Мошенник использует его для одной рассылки — на несколько часов или дней. Как только IP-адрес сервера попадает в чёрные списки, он бросает его и арендует другой, у того же хостинг-провайдера или в другом конце света.
Поэтому заблокировать IP-адрес в своей почте недостаточно: следующая рассылка придёт с другого адреса.
След: каждый арендованный сервер принадлежит известному хостинг-провайдеру, который запрещает рассылку спама в своих правилах. Получив сообщение на свой адрес для жалоб (контакт «abuse»), он может отключить сервер. Это самый действенный способ остановить идущую рассылку.
Воспользоваться чужим сервером
Ещё незаметнее — отправлять с машины, которая мошеннику не принадлежит. Часто встречаются две ситуации:
- Взломанный сайт: на плохо обновляемый сайт (старый WordPress, забытый плагин) тайком от владельца устанавливают небольшой скрипт для рассылки.
- Украденный почтовый аккаунт: с паролем, полученным в предыдущей фишинговой атаке, мошенник рассылает письма из настоящего ящика у настоящего провайдера, иногда из ящика компании или университета.
В этом случае письмо уходит с честного сервера с хорошей репутацией. SPF и DKIM часто проходят успешно. Фильтрам гораздо труднее отличить такое письмо от настоящего.
След: IP-адрес и отправляющий сервер остаются видны в заголовке. Жалоба хостинг-провайдеру или почтовому сервису помогает и законному владельцу, который часто не знает, что его сайт или аккаунт используют.
Не все серверы одинаково строги
Крупные провайдеры, например Gmail, применяют жёсткие правила: лимиты на отправку, проверки, быструю блокировку злоупотребляющих аккаунтов. Другие серверы, небольшие хостинги или плохо настроенные машины, гораздо снисходительнее. С приёмом почты то же самое: одни сервисы отклоняют всё сомнительное, другие пропускают многое.
Мошенникам не нужно побеждать самые строгие серверы: достаточно найти слабое звено. Среди миллионов серверов в мире такое всегда где-нибудь найдётся.
Ссылки, которые прячутся от роботов
Когда приходит письмо, многие почтовые сервисы автоматически открывают его ссылки, чтобы убедиться, что они не ведут на опасную страницу. Мошенники это знают и ставят охранника на входе:
- ссылка из письма сначала ведёт на безобидную с виду страницу или на сервис перенаправления;
- эта страница показывает проверку «Вы человек?», как галочки, которые встречаются на многих сайтах, или незаметно изучает посетителя;
- робот-анализатор не проходит проверку: он видит только пустую или безобидную страницу и решает, что ссылка безопасна;
- человек же проходит проверку, не задумываясь… и попадает на поддельную страницу входа.
Некоторые ссылки ещё и включаются позже: совершенно чистые в момент доставки и проверки письма, они начинают вести на страницу-ловушку лишь через несколько часов.
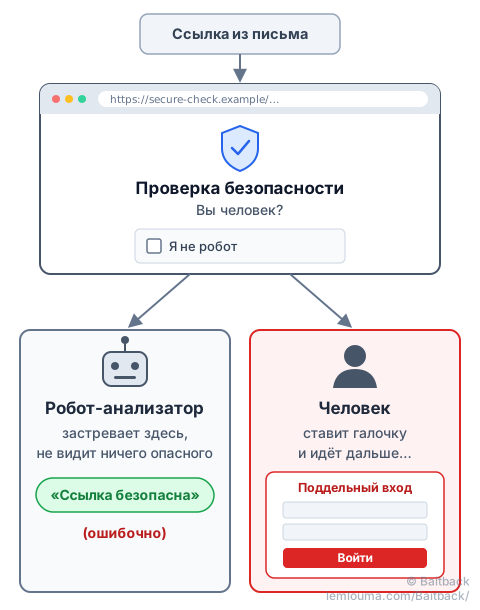
След: исходная ссылка остаётся в письме. Baitback проходит по ней и показывает перенаправления, а начальный адрес можно указать в жалобе, даже если конечная страница прячется.
Почему это продолжается: пожаловаться слишком сложно
У всех этих приёмов есть слабое место: они зависят от серверов, IP-адресов и доменных имён, принадлежащих известным хостинг-провайдерам. Грамотно направленная жалоба может привести к отключению сервера за несколько часов.
Проблема в том, сколько усилий это требует. Официальные платформы играют важную роль, особенно для уголовного преследования. Но, например, на PHAROS, официальной платформе для жалоб во Франции, иногда приходится пройти больше десяти страниц, прежде чем найдётся нужная категория. А чтобы отключили отправляющий сервер, нужно ещё найти хостинг-провайдера и его адрес для жалоб, а затем составить понятное сообщение с нужными доказательствами. До конца доходят немногие, и мошенники этим пользуются.
Именно поэтому существует Baitback: вы вставляете письмо, сервис находит отправляющий сервер, его хостинг-провайдера и адрес для жалоб, а затем готовит сообщения, которые остаётся только отправить. Один шаг вместо полосы препятствий.
- Отображаемые имя и адрес отправителя ничего не доказывают: их пишет сам отправитель.
- Письмо, прошедшее SPF, DKIM и DMARC, действительно пришло с указанного домена, но этот домен может принадлежать мошеннику.
- Ссылка, которая выглядит чистой в момент доставки, всё равно может вести на страницу-ловушку.
- Настоящее происхождение письма видно в его полном заголовке, в строках
Received. - Жалоба хостинг-провайдеру отправляющего сервера — самый быстрый способ остановить рассылку.