Phishing : comment les arnaqueurs font passer leurs e-mails
Les messageries filtrent chaque jour des milliards d'e-mails indésirables. Pourtant, des messages d'arnaque arrivent encore dans nos boîtes de réception. Ce n'est pas un hasard : les arnaqueurs connaissent les contrôles et ont appris à les contourner. Voici leurs principales techniques, expliquées simplement, et la trace que chacune laisse malgré tout.
Se faire passer pour quelqu'un d'autre
La première technique n'a rien de technique : elle consiste à imiter. Le message reprend le logo, les couleurs et le ton d'une banque, d'un transporteur ou d'une administration. Plusieurs détails servent à tromper un regard rapide :
- Le nom affiché : votre messagerie montre souvent « Service client Ma Banque » en gros, et l'adresse réelle en petit, ou pas du tout.
- Les adresses ressemblantes : une lettre changée (
paypa1au lieu depaypal), un « rn » qui imite un « m », ou le nom de la marque placé au début d'une adresse qui appartient à quelqu'un d'autre, commemabanque.verification-compte.example. - L'urgence : compte bloqué, colis en attente, amende à payer sous 48 heures. La pression vise à vous faire agir avant de réfléchir.
La trace : une imitation trompe l'œil, pas les serveurs. L'adresse réelle et le serveur d'envoi restent visibles dans l'en-tête complet du message.
Falsifier l'expéditeur : aussi simple qu'écrire sur une enveloppe
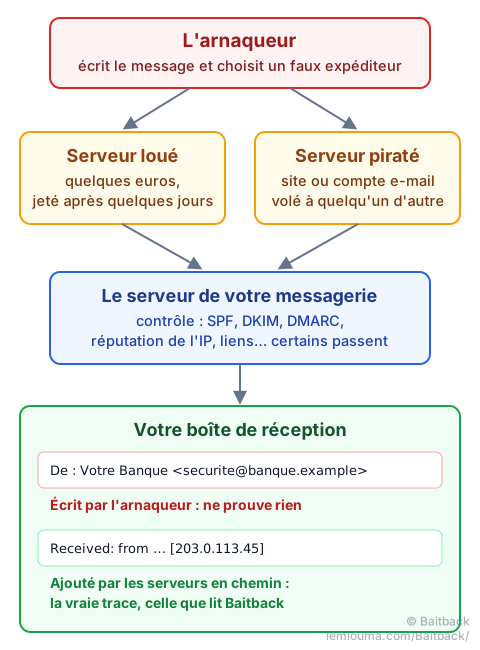
Beaucoup de gens pensent que l'adresse de l'expéditeur est vérifiée. Ce n'est pas le cas. Le champ « De : » d'un e-mail ressemble à l'adresse de l'expéditeur au dos d'une enveloppe : n'importe qui peut y écrire ce qu'il veut. Quelques lignes de code sur un serveur web suffisent pour envoyer un message qui semble venir de votre banque, de votre employeur… ou de vous-même. C'est d'ailleurs le ressort des e-mails de chantage qui prétendent avoir piraté votre boîte, « preuve » à l'appui : le message semble venir de votre propre adresse.
Pour limiter ces abus, trois mécanismes existent :
- SPF : la liste des serveurs autorisés à envoyer des e-mails pour un domaine ;
- DKIM : une signature, comme un cachet de cire, qui prouve que le message vient bien du domaine et n'a pas été modifié ;
- DMARC : la consigne que le domaine donne aux destinataires quand les deux contrôles précédents échouent : ne rien faire, mettre en indésirables, ou rejeter.
Ces protections sont efficaces… quand elles sont en place et appliquées. Or beaucoup de domaines publient une consigne DMARC qui dit simplement « ne rien faire », et certains serveurs de réception n'en tiennent pas compte. Surtout, un arnaqueur peut acheter son propre domaine ressemblant et le configurer correctement : ses e-mails passent alors SPF, DKIM et DMARC sans aucune erreur. Ces contrôles prouvent qu'un message vient bien de tel domaine, pas que ce domaine est honnête.
La trace : chaque serveur qui transmet le message ajoute en haut de l'en-tête une ligne Received. L'arnaqueur peut en inventer de fausses en bas de la pile, mais pas empêcher les serveurs suivants d'ajouter les leurs. La ligne ajoutée par votre propre messagerie indique fidèlement l'adresse IP qui lui a remis le message : c'est elle que Baitback recherche.
Louer un serveur pour quelques euros
Pour envoyer des milliers d'e-mails, il faut une machine connectée à Internet. Rien de plus facile : n'importe qui peut louer un serveur virtuel (un « VPS ») pour quelques euros par mois, souvent payé à la journée, parfois avec une carte bancaire volée. L'arnaqueur l'utilise pour une campagne, quelques heures ou quelques jours. Dès que l'adresse IP du serveur apparaît sur les listes noires, il l'abandonne et en loue un autre, chez le même hébergeur ou ailleurs dans le monde.
C'est pourquoi bloquer une adresse IP dans sa propre messagerie ne suffit pas : la campagne suivante partira d'une autre adresse.
La trace : chaque serveur loué appartient à un hébergeur identifiable, qui interdit l'envoi de spam dans ses conditions d'utilisation. Prévenu par son adresse de signalement (« abuse »), il peut couper le serveur. C'est l'action la plus efficace pour arrêter une campagne en cours.
Utiliser le serveur de quelqu'un d'autre
Encore plus discret : envoyer depuis une machine qui n'appartient pas à l'arnaqueur. Deux situations sont fréquentes :
- Un site web piraté : un site mal mis à jour (un vieux WordPress, une extension oubliée) se fait installer un petit script d'envoi à l'insu de son propriétaire.
- Un compte e-mail volé : grâce à un mot de passe récupéré par un précédent phishing, l'arnaqueur envoie ses messages depuis une vraie boîte, chez un vrai fournisseur, parfois celle d'une entreprise ou d'une université.
Dans ce cas, le message part d'un serveur honnête, avec une bonne réputation. SPF et DKIM sont souvent valides. Les filtres ont beaucoup plus de mal à le distinguer d'un e-mail légitime.
La trace : l'adresse IP et le serveur d'envoi restent visibles dans l'en-tête. Signaler à l'hébergeur ou au fournisseur de messagerie rend aussi service au propriétaire légitime, qui ignore souvent que son site ou son compte est détourné.
Tous les serveurs ne sont pas aussi stricts
Les grands fournisseurs, comme Gmail, appliquent des règles sévères : limites d'envoi, vérifications, blocage rapide des comptes abusifs. D'autres serveurs, petits hébergeurs ou machines mal configurées, sont beaucoup plus permissifs. Côté réception, c'est pareil : certaines messageries rejettent tout ce qui est douteux, d'autres laissent passer largement.
Les arnaqueurs n'ont pas besoin de vaincre les serveurs les plus stricts : il leur suffit de trouver le maillon faible. Avec des millions de serveurs dans le monde, il y en a toujours un quelque part.
Des liens qui se cachent des robots
Quand un e-mail arrive, beaucoup de messageries visitent automatiquement ses liens pour vérifier qu'ils ne mènent pas vers une page dangereuse. Les arnaqueurs le savent et placent un videur à l'entrée :
- le lien du message mène d'abord vers une page d'apparence anodine, ou vers un service de redirection ;
- cette page affiche une vérification « Êtes-vous humain ? », comme les cases à cocher que l'on voit sur de nombreux sites, ou examine discrètement le visiteur ;
- un robot d'analyse ne passe pas la vérification : il ne voit qu'une page vide ou inoffensive, et conclut que le lien est sans danger ;
- un humain, lui, passe la vérification sans y penser… et arrive sur la fausse page de connexion.
Certains liens sont aussi activés après coup : parfaitement propres au moment où l'e-mail est livré et contrôlé, ils ne redirigent vers la page piégée que quelques heures plus tard.
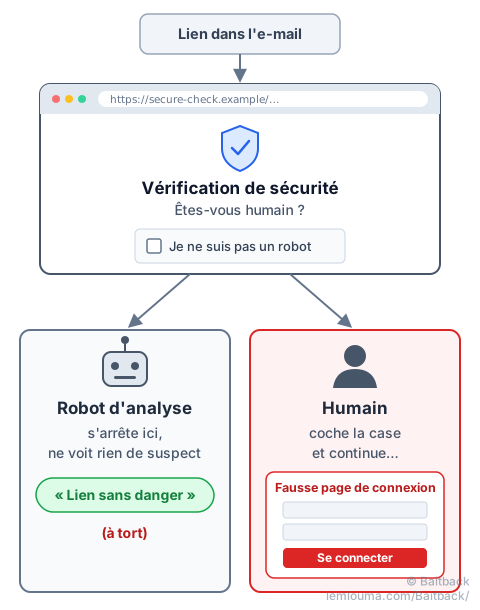
La trace : le lien d'origine reste dans le message. Baitback le suit et affiche les redirections, et l'adresse de départ peut être signalée même quand la page finale se cache.
Pourquoi ça continue : signaler est trop compliqué
Toutes ces techniques ont un point faible : elles reposent sur des serveurs, des adresses IP et des noms de domaine qui appartiennent à des hébergeurs identifiables. Un signalement bien adressé peut faire couper un serveur en quelques heures.
Le problème, c'est l'effort demandé. Les plateformes officielles jouent un rôle important, notamment pour les poursuites. Mais sur PHAROS par exemple, on peut avoir à parcourir plus de dix pages avant de trouver la bonne catégorie. Et pour faire couper le serveur d'envoi, il faut encore trouver l'hébergeur, son adresse de signalement, puis rédiger un message clair avec les bonnes preuves. Peu de gens vont jusqu'au bout, et les arnaqueurs en profitent.
C'est pour cela que Baitback existe : on colle l'e-mail, l'outil retrouve le serveur d'envoi, son hébergeur et son adresse de signalement, puis prépare les messages prêts à envoyer. Une seule étape, au lieu d'un parcours du combattant.
- Le nom et l'adresse de l'expéditeur affichés ne prouvent rien : ils sont écrits par l'expéditeur lui-même.
- Un e-mail qui passe SPF, DKIM et DMARC vient bien du domaine indiqué, mais ce domaine peut appartenir à l'arnaqueur.
- Un lien qui paraît propre au moment de la livraison peut mener vers une page piégée.
- La vraie origine d'un e-mail se lit dans son en-tête complet, dans les lignes
Received. - Signaler à l'hébergeur du serveur d'envoi est le moyen le plus rapide d'arrêter une campagne.