Eine E-Mail kann lügen … auch wenn die Prüfungen „OK“ sagen
Hinter den Kulissen einer Technik, die mehrere Jahrzehnte alt ist, haben Angreifer gelernt, mit den Regeln zu spielen. Man hat der E-Mail Identitätsprüfungen hinzugefügt, und sie funktionieren. Aber sie beantworten nur eine Frage: Woher kommt diese Nachricht? Nie die wichtigste: Sagt sie die Wahrheit?
Die erste Lüge: „Ich bin Ihre Bank“
Die Geschichte beginnt mit einer E-Mail, wie sie täglich tausendfach ankommt:
Von: support@mybank.example
Betreff: ⚠️ Ihr Konto wird heute gesperrt
Alles wirkt normal: das Logo, die Signatur, die Adresse, der professionelle Ton. Aber wer hat diese Nachricht wirklich geschickt?
Hier stößt man auf ein seltsames Erbe des Internets: Ursprünglich wurde die E-Mail nicht dafür gebaut, die Identität ihres Absenders zu beweisen.
Eine Postkarte, kein Einschreiben
Eine E-Mail zu senden ist ein bisschen wie eine Postkarte zu verschicken: Man schreibt eine Nachricht, einen Absendernamen, und der Briefträger bringt sie zu. Aber der Briefträger prüft nicht, ob der angegebene Name wirklich zu der Person gehört, die die Karte eingeworfen hat. (Den Weg dieses Briefträgers Schritt für Schritt beschreibt der Ratgeber Wie eine E-Mail vom Absender zum Empfänger reist.)
Die ersten E-Mail-Protokolle entstanden in einem winzigen Internet, in dem sich fast alle kannten. Vertrauen war selbstverständlich. Heute transportiert dieselbe Technik einen gigantischen Teil unserer Kommunikation. Man kann nicht alles abschalten, um die E-Mail sauber neu zu bauen: Das wäre, als tauschte man die Triebwerke eines Flugzeugs mitten im Flug.
Drei Kontrolleure am Eingang: SPF, DKIM und DMARC
Da ein Neubau unmöglich war, haben Ingenieure Identitätsprüfungen darübergelegt. Statt technischer Definitionen kann man sie sich als drei Figuren am Eingang Ihres Postfachs vorstellen.
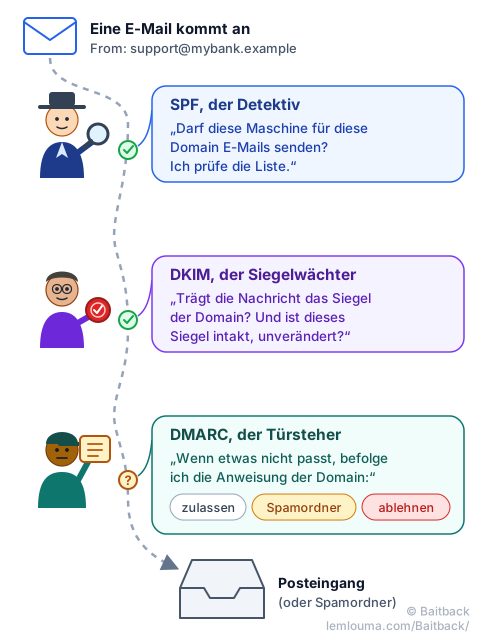
- SPF, der Detektiv: „Darf diese Maschine für diese Domain E-Mails senden?“ Die Domain veröffentlicht die Liste ihrer erlaubten Server; der Detektiv sieht nach.
- DKIM, der Siegelwächter: „Trägt die Nachricht die digitale Signatur der Domain, und ist sie intakt?“ Wie ein Wachssiegel beweist sie, dass die Nachricht aus der Infrastruktur der Domain stammt und unterwegs nicht verändert wurde.
- DMARC, der Türsteher: „Was tun wir, wenn etwas nicht passt?“ Die Domain hinterlässt ihm eine Anweisung: durchlassen, in den Spam verschieben oder ablehnen.
Auf dem Papier ist das solide. Wie kommen Angreifer also trotzdem durch?
Die Wendung: eine echte E-Mail … die trotzdem Betrug ist
Das ist der Kern des Problems. Die drei Kontrolleure prüfen die technische Identität der Nachricht. Aber es gibt mindestens vier Wege, eine vollkommen gültige technische Identität zu bekommen.
Falle Nr. 1: die fast perfekte falsche Domain
Der Angreifer kauft seinen eigenen Domainnamen, der dem der Bank zum Verwechseln ähnlich sieht:
support@mybank-pr1vate.example (statt mybank-private)Eine einfache „1“ ersetzt ein „i“. Der Angreifer richtet SPF, DKIM und DMARC korrekt ein: Es ist seine Domain, er darf das. Die Kontrolleure antworten also ganz ehrlich: ✅ „Diese Domain ist berechtigt, diese Nachricht zu senden.“ Das Gehirn des Lesers liest derweil: 😱 „Das ist meine Bank!“
Die Werkzeuge prüfen, wer sendet. Die Absicht der Nachricht verstehen sie nicht.
Falle Nr. 2: die vergessene Tür
Eine große Bank besitzt Hunderte Subdomains: eine für Werbeaktionen, eine für ein altes Gewinnspiel, eine für einen Dienst, der vor fünf Jahren eingestellt wurde … Irgendwo existiert noch promo.old-bank.example, um das sich niemand mehr wirklich kümmert.
Zeigt diese Subdomain noch auf einen Dienst, den es nicht mehr gibt, oder ist sie schlecht geschützt, kann ein Angreifer sie manchmal übernehmen. Er muss nicht die Haupttür aufbrechen: Er sucht einfach eine Nebentür, die alle vergessen haben. Und was er dahinter veröffentlicht, trägt den echten Namen der Bank.
Falle Nr. 3: die echten Schlüssel stehlen
Und wenn der Angreifer gar keine falsche Adresse baut? Stiehlt er das Passwort eines echten Mitarbeiters, etwa durch einen früheren Phishing-Angriff, verlassen seine E-Mails die echte Infrastruktur des Unternehmens. SPF, DKIM und DMARC funktionieren normal, und zwar zu Recht: Alles ist echt. Diesmal ist es keine falsche Identität mehr. Es ist eine echte Identität, benutzt von der falschen Person.
Falle Nr. 4: in den Werkzeugen untertauchen, die alle nutzen
Unternehmen verschicken ihre Newsletter und Kampagnen über spezialisierte Plattformen, die bekannt sind und von Filtern gut bewertet werden. Angreifer können versuchen, diese Plattformen zu missbrauchen, wenn sie schlecht konfiguriert sind oder ein Kundenkonto dort gehackt wurde. Der Angreifer baut also nicht immer sein eigenes System: Manchmal schlüpft er in das anderer und fällt dort nicht auf. Der Ratgeber Phishing: Wie Betrüger ihre E-Mails durchbringen beschreibt diese Versandtechniken.
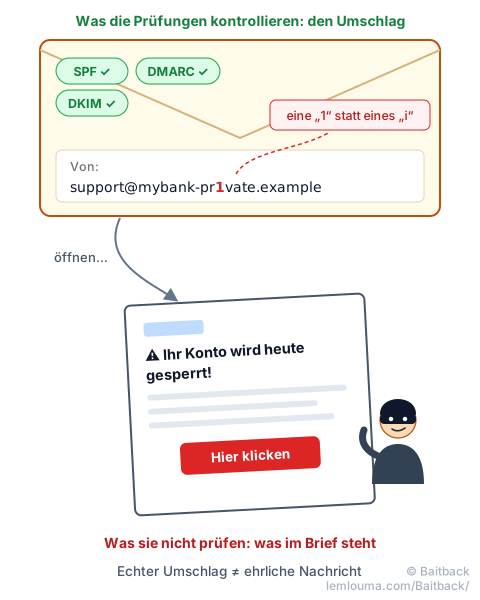
SPF, DKIM und DMARC helfen, die technische Identität einer Nachricht zu prüfen. Allein können sie nicht sagen, ob ihr Inhalt wahr ist. Es ist, als prüfe man die Echtheit des Umschlags, ohne garantieren zu können, dass der Brief darin nicht lügt.
Manchmal beginnt das Problem, bevor der Angreifer überhaupt auftaucht
Zurück in die Praxis. Ein Mailserver ist nicht sicher, nur weil er funktioniert.
Die Copy-and-Paste-Falle
Ein Administrator sucht nach „Postfix-Server schnell einrichten“. Er findet eine Anleitung, kopiert die Befehle, und … es funktioniert. Ende der Geschichte? Nicht unbedingt. Eine Konfiguration, mit der man schnell startet, ist nicht unbedingt eine gehärtete Konfiguration, also eine, die darauf ausgelegt ist, Angriffen standzuhalten.
Der Server, der zur Spam-Maschine wird
Eine schlechte Konfiguration kann einen Server in ein Open Relay verwandeln: eine Maschine, die Nachrichten von jedem weiterleitet, obwohl sie nur ihren eigenen Nutzern dienen sollte. Für einen Angreifer ein Glücksfall: ein ehrlicher Server mit gutem Ruf, der seine E-Mails für ihn verschickt.
Und man muss nicht von Hand suchen. Der Kreislauf ist einfach: scannen → testen → finden → ausnutzen, und er lässt sich sehr gut automatisieren. Es ist also nicht mehr unbedingt ein Angreifer, der vor dem Bildschirm nach Opfern sucht. Oft sind es Maschinen, die Tag und Nacht nach anderen Maschinen suchen.
Während wir nachdenken, greift die Maschine schon an
Eine bösartige E-Mail kann innerhalb weniger Minuten gesendet → empfangen → geöffnet → angeklickt → ausgenutzt werden. Auf der Seite der Verteidigung müssen in dieser Zeit die Systeme die Nachricht analysieren, die Teams die Warnungen erhalten, jemand muss sie deuten, und dann müssen die Filterregeln aktualisiert werden. Jede Minute zählt.
Daraus folgt eine einfache Idee: Ein Sicherheitssystem, das niemand überwacht, ist irgendwann nicht mehr wirklich sicher. Regeln veralten, Angreifer passen sich an, Warnungen stapeln sich ungelesen.
Um diese Minuten zu gewinnen, gibt es auch Baitback: Man fügt die verdächtige E-Mail ein, das Werkzeug findet den Server, der sie tatsächlich gesendet hat, und seinen Hoster, und bereitet die Meldung vor. Je früher ein Versandserver gemeldet wird, desto schneller kann er abgeschaltet werden.
Lässt sich die E-Mail unfehlbar machen?
Wahrscheinlich nicht mit einer einzigen Technik, denn das Problem hat mehrere Ebenen:
- 📨 Das Protokoll: entworfen in einer anderen Zeit, für ein anderes Internet.
- 🔐 Die Infrastruktur: mal falsch konfiguriert, mal veraltet, mal vergessen.
- 🤖 Die Erkennungssysteme: fähig, enorm viel zu entdecken, aber nicht alles.
- 🧑 Der Mensch: fähig, eine Falle zu wittern … und sich manipulieren zu lassen.
Wenn Technik allein nicht reicht, was tun Forscher, um die Erkennung klüger zu machen? Darum geht es im nächsten Ratgeber: Phishing: Katz und Maus zwischen Forschern und Angreifern.
- Die E-Mail wurde nicht dafür gebaut, den Absender zu beweisen: SPF, DKIM und DMARC kamen erst später hinzu.
- Diese Prüfungen kontrollieren die technische Identität einer Nachricht (den Umschlag), nicht die Ehrlichkeit ihres Inhalts (den Brief).
- Eine ähnliche Domain, eine vergessene Subdomain, ein gestohlenes Konto oder eine missbrauchte Versandplattform können alle eine „gültige“ E-Mail erzeugen.
- Ein falsch konfigurierter Server kann zum Relay für Spammer werden, automatisch von Bots gefunden.
- Tempo zählt: Den Versandserver früh zu melden, zum Beispiel mit Baitback, verkürzt die Lebensdauer einer Kampagne.