Un correo puede mentir… aunque los controles digan «OK»
Entre bastidores de una tecnología con varias décadas a sus espaldas, los piratas han aprendido a jugar con las reglas. Al correo electrónico se le han añadido controles de identidad, y funcionan. Pero solo responden a una pregunta: ¿de dónde viene este mensaje? Nunca a la que más importa: ¿dice la verdad?
La primera mentira: «Soy su banco»
La historia empieza con un correo, como los miles que llegan cada día:
De: support@mybank.example
Asunto: ⚠️ Su cuenta será suspendida hoy
Todo parece normal: el logotipo, la firma, la dirección, el tono profesional. Pero ¿quién envió realmente este mensaje?
Aquí se descubre una extraña herencia de Internet: en su origen, el correo electrónico no se diseñó para demostrar la identidad de quien lo envía.
Una postal, no una carta certificada
Enviar un correo es un poco como enviar una postal: se escribe un mensaje, se escribe un nombre de remitente y el cartero lo transporta. Pero el cartero no comprueba que ese nombre corresponda realmente a la persona que envió la postal. (Para seguir a ese cartero paso a paso, vea la guía Cómo viaja un correo del remitente al destinatario.)
Los primeros protocolos de correo nacieron en un Internet diminuto, donde casi todo el mundo se conocía. La confianza se daba por supuesta. Hoy, esa misma tecnología mueve una parte gigantesca de nuestras comunicaciones. Es imposible apagarlo todo para reconstruir el correo como es debido: sería como cambiar los motores de un avión en pleno vuelo.
Tres controladores en la entrada: SPF, DKIM y DMARC
Como no se podía reconstruir todo, los ingenieros añadieron controles de identidad por encima. En lugar de definiciones técnicas, se pueden imaginar como tres personajes apostados en la entrada de su buzón.
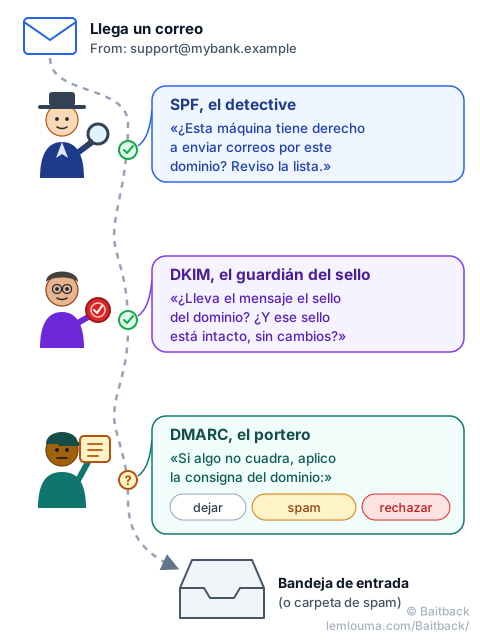
- SPF, el detective: «¿Tiene esta máquina derecho a enviar correos por este dominio?». El dominio publica la lista de sus servidores autorizados; el detective la consulta.
- DKIM, el guardián del sello: «¿Lleva el mensaje la firma digital del dominio, y está intacta?». Como un sello de lacre, demuestra que el mensaje procede de la infraestructura del dominio y que no se ha modificado por el camino.
- DMARC, el portero: «¿Qué hacemos si algo no cuadra?». El dominio le deja una consigna: dejar pasar, enviar a spam o rechazar.
Sobre el papel, es sólido. Entonces, ¿cómo siguen colándose los piratas?
El giro: un correo auténtico… que aun así es una estafa
Este es el núcleo del problema. Los tres controladores verifican la identidad técnica del mensaje. Pero hay al menos cuatro formas de obtener una identidad técnica perfectamente válida.
Trampa n.º 1: el dominio falso casi perfecto
El pirata compra su propio nombre de dominio, idéntico a simple vista al del banco:
support@mybank-pr1vate.example (en lugar de mybank-private)Un simple «1» sustituye a una «i». El pirata configura SPF, DKIM y DMARC correctamente: es su dominio, tiene derecho. Los controladores responden, con toda honestidad: ✅ «Este dominio está autorizado a enviar este mensaje». Mientras tanto, el cerebro del lector lee: 😱 «¡Es mi banco!».
Las herramientas verifican quién envía. No entienden la intención del mensaje.
Trampa n.º 2: la puerta olvidada
Un gran banco tiene cientos de subdominios: uno para promociones, otro para un antiguo concurso, otro para un servicio cerrado hace cinco años… En algún sitio sigue existiendo promo.old-bank.example, del que ya nadie se ocupa de verdad.
Si ese subdominio todavía apunta a un servicio que ya no existe, o está mal protegido, un atacante puede a veces hacerse con su control. No necesita forzar la puerta principal: simplemente busca una puerta secundaria que todo el mundo ha olvidado. Y lo que publique detrás lleva el nombre real del banco.
Trampa n.º 3: robar las llaves de verdad
¿Y si el pirata ni siquiera fabricara una dirección falsa? Si robara la contraseña de un empleado real, por ejemplo con un phishing anterior, sus correos saldrían de la verdadera infraestructura de la empresa. SPF, DKIM y DMARC funcionan con normalidad, y con razón: todo es auténtico. Esta vez ya no es una identidad falsa. Es una identidad real usada por la persona equivocada.
Trampa n.º 4: camuflarse en las herramientas que todos usan
Las empresas envían sus boletines y campañas a través de plataformas especializadas, conocidas y bien valoradas por los filtros. Los atacantes pueden intentar abusar de ellas cuando están mal configuradas o cuando se ha pirateado una cuenta de cliente. Así que el pirata no siempre construye su propio sistema: a veces se cuela en el de otros, donde pasa desapercibido. La guía Phishing: cómo consiguen los estafadores que lleguen sus correos detalla estas técnicas de envío.
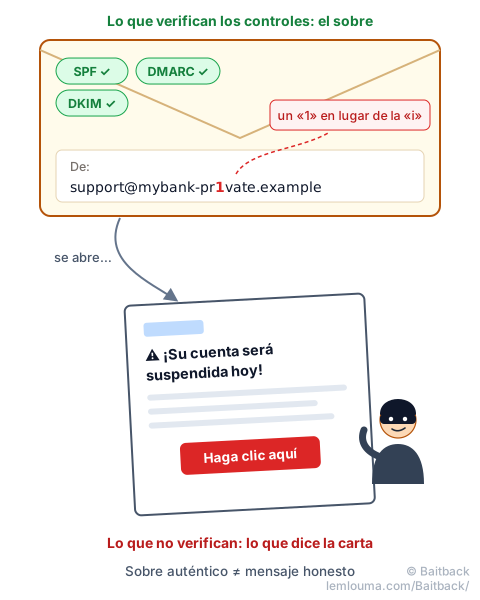
SPF, DKIM y DMARC ayudan a verificar la identidad técnica de un mensaje. Por sí solos, no pueden decir si su contenido es verdad. Es como comprobar que el sobre es auténtico sin poder garantizar que la carta de dentro no miente.
A veces el problema empieza antes incluso de que llegue el pirata
Volvamos al terreno. Un servidor de correo no está protegido solo porque funcione.
La trampa del copiar y pegar
Un administrador busca «instalar un servidor Postfix rápidamente». Encuentra un tutorial, copia los comandos y… funciona. ¿Fin de la historia? No necesariamente. Una configuración que permite arrancar rápido no es necesariamente una configuración endurecida, es decir, ajustada para resistir ataques.
El servidor que se convierte en una máquina de spam
Una mala configuración puede convertir un servidor en un open relay (relé abierto): una máquina que acepta reenviar los mensajes de cualquiera, cuando solo debería servir a sus propios usuarios. Para un atacante es un regalo: un servidor honesto, con buena reputación, que envía sus correos por él.
Y no hace falta buscar a mano. El ciclo es sencillo: escanear → probar → encontrar → explotar, y se automatiza muy bien. Ya no es forzosamente un pirata sentado ante su pantalla buscando víctimas. A menudo son máquinas que buscan otras máquinas, día y noche.
Mientras pensamos, la máquina ya está atacando
Un correo malicioso puede ser enviado → recibido → abierto → pulsado → explotado en pocos minutos. Mientras tanto, en el lado de la defensa, los sistemas deben analizar el mensaje, los equipos recibir las alertas, alguien interpretarlas y, después, actualizar las reglas de filtrado. Cada minuto cuenta.
De ahí una idea sencilla: un sistema de seguridad que nadie vigila acaba por no ser realmente seguro. Las reglas envejecen, los piratas se adaptan, las alertas se acumulan sin leerse.
Ganar esos minutos es también la razón de ser de Baitback: se pega el correo sospechoso, la herramienta encuentra el servidor que lo envió realmente y su proveedor de alojamiento, y prepara la denuncia. Cuanto antes se denuncia un servidor de envío, antes puede cortarse.
¿Se puede hacer infalible el correo?
Probablemente no con una sola tecnología, porque el problema tiene varias capas:
- 📨 El protocolo: diseñado en otra época, para otro Internet.
- 🔐 La infraestructura: a veces mal configurada, a veces envejecida, a veces olvidada.
- 🤖 Los sistemas de detección: capaces de detectar muchísimas cosas, pero no todo.
- 🧑 El ser humano: capaz de olfatear una trampa… y de dejarse manipular.
Si la tecnología sola no basta, ¿qué hacen los investigadores para que la detección sea más inteligente? Es el tema de la guía siguiente: Phishing: el juego del gato y el ratón entre investigadores y piratas.
- El correo no se diseñó para demostrar quién lo envía: SPF, DKIM y DMARC se añadieron después.
- Estos controles verifican la identidad técnica de un mensaje (el sobre), no la honestidad de su contenido (la carta).
- Un dominio parecido, un subdominio olvidado, una cuenta robada o una plataforma de envío desviada pueden producir un correo «válido».
- Un servidor mal configurado puede convertirse en un relé para spammers, encontrado automáticamente por robots.
- La rapidez importa: denunciar pronto el servidor de envío, por ejemplo con Baitback, acorta la vida de una campaña.