Phishing: el juego del gato y el ratón entre investigadores y piratas
Investigadores de todo el mundo diseñan algoritmos capaces de analizar millones de correos. Sin embargo, un mensaje banal, bien escrito, que llega en el momento justo, todavía puede engañar a alguien. ¿Por qué, pese a toda esta tecnología, un simple correo sigue funcionando? Un recorrido por una carrera que nunca termina.
La paradoja: sabemos detectar las trampas… entonces, ¿por qué siguen funcionando?
El escenario es sencillo. Llega un correo. Parece venir del banco, del jefe, de un amigo o de un servicio conocido. Está perfectamente escrito, es creíble y llega justo a tiempo. Si hay algoritmos capaces de cribar millones de mensajes, ¿cómo ha podido colarse este?
Parte de la respuesta está sobre el terreno, lejos de los laboratorios:
- los investigadores trabajan con tecnología punta, pero muchas empresas y administraciones deben arreglárselas con infraestructuras antiguas;
- algunos servidores de correo están configurados con lo mínimo imprescindible;
- las herramientas de detección no siempre están conectadas entre sí;
- y sobre todo, alguien tiene que vigilar, actualizar e interpretar las alertas. Una herramienta que nadie mira no protege gran cosa.
El servidor «desnudo»: un centro de clasificación que no lee las cartas
Un servidor de correo es un poco como el centro de clasificación de Correos: sabe recibir las cartas, ordenarlas y enviarlas a la dirección correcta. Pero, sin herramientas adicionales, no sabe reconocer una carta trampa. Hace circular el correo y punto. (El viaje completo de un correo se cuenta en la guía Cómo viaja un correo del remitente al destinatario.)
Estos «centros de clasificación» se llaman Postfix, Sendmail o Exim. Para hacerlos más listos, se les añaden asistentes especializados:
- Amavis hace de guardagujas: pasa cada mensaje por un antivirus y un antispam;
- SpamAssassin o Rspamd asignan al mensaje una nota de sospecha a partir de cientos de indicios: contenido, enlaces, reputación del servidor de envío, resultados de SPF, DKIM y DMARC…
Sin estos asistentes, y sin alguien que los ajuste, el servidor sigue «desnudo»: entrega todo lo que se le confía.
Los investigadores construyen detectives digitales
Pasemos del problema a las soluciones. En los laboratorios, la detección ha cambiado mucho: ya no se limita a buscar palabras prohibidas.
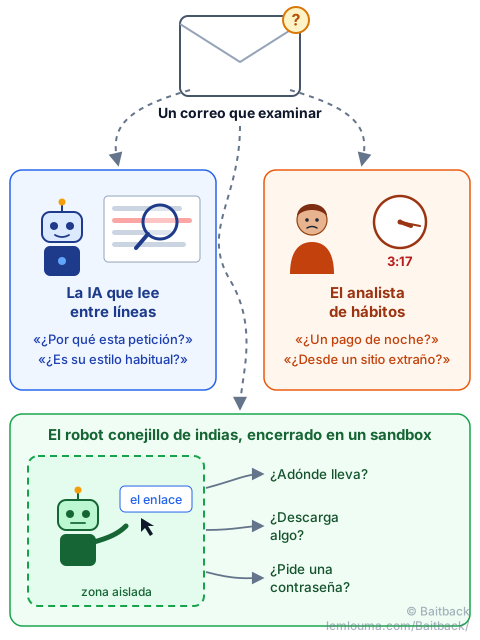
1. La IA aprende a leer entre líneas
Antes, la pregunta era: «¿Contiene el mensaje la palabra dinero?». Hoy, gracias al procesamiento del lenguaje natural (NLP) y a la inteligencia artificial, las preguntas se parecen más a las de un investigador:
- ¿Por qué esta persona escribe así?
- ¿Por qué pide esta acción, ahora?
- ¿Se parece este mensaje a las costumbres de su verdadero remitente?
El detector ya no mira solo las palabras, sino el contexto: el tono, la urgencia, la coherencia con los mensajes anteriores.
2. Detectar comportamientos inusuales
Un empleado nunca envía solicitudes de transferencia. De repente, a las 3:17 de la madrugada, sale de su cuenta una petición urgente, desde una conexión situada en la otra punta del mundo. ¿Simple error… o alguien que acaba de tomar el control de la cuenta?
Es el análisis del comportamiento: se aprende lo que es «normal» para una persona o un servicio y se señala lo que se aparta de ello. La ventaja es enorme: incluso un mensaje perfectamente escrito puede delatar un comportamiento anómalo.
3. Que las máquinas hagan clic por nosotros
¿Un enlace parece perfectamente normal? Ni hablar de que un humano corra el riesgo. Una máquina lo abre en un entorno aislado, un sandbox (caja de arena), y observa:
- ¿adónde lleva, tras todas las redirecciones?
- ¿qué carga?
- ¿intenta robar credenciales?
- ¿descarga algo sospechoso?
Los piratas, por supuesto, lo saben: algunos colocan un «portero» delante de su página trampa para mostrar a los robots solo una página inofensiva. Esta artimaña se explica en la guía Phishing: cómo consiguen los estafadores que lleguen sus correos. Por su parte, Baitback sigue las redirecciones de los enlaces de un correo y muestra cada etapa, para ver adónde llevan realmente sin tener que hacer clic.
Pero los piratas lo han entendido: a veces basta con piratear nuestro cerebro
Esta es la paradoja: cuanto más inteligentes se vuelven las máquinas, más humanos se vuelven los ataques.
Un filtro detecta bastante bien un enlace sospechoso o un adjunto trampa. Es mucho más difícil detectar esto:
Hola, Pablo, soy tu director. Estoy en una reunión
y no puedo llamar. ¿Puedes hacer esta transferencia
antes de las 16:00? Es urgente, cuento contigo.
Puede que este mensaje no tenga ningún virus, ningún enlace, ninguna falta de ortografía, ninguna palabra sospechosa. Y sin embargo puede salir muy caro: es el principio del fraude del CEO (o fraude del falso directivo). Todo se basa en la autoridad, la urgencia y el secreto. Técnicamente, nada parece un ataque.
IA contra IA… y humano contra humano
Los investigadores mejoran sus detectores. Los atacantes mejoran sus mensajes. Y la IA generativa les echa una buena mano: puede ayudar a producir textos más creíbles, más personalizados, sin faltas, adaptados al oficio y al idioma de cada objetivo.
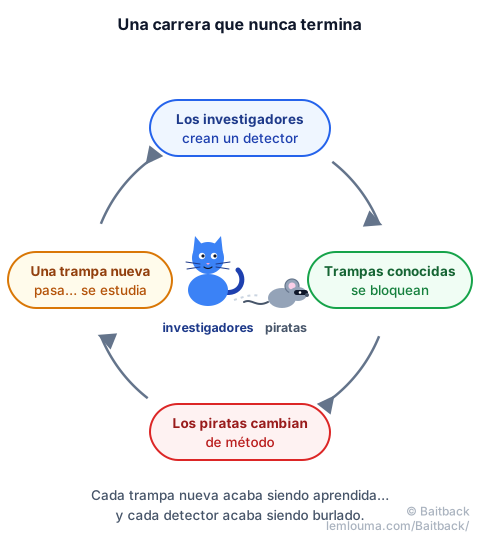
La investigación debe responder, por tanto, a una pregunta cada vez más difícil: ¿cómo reconocer un ataque que se parece exactamente a un mensaje real? Las vías de trabajo combinan varias señales en lugar de una sola: el texto, el comportamiento del remitente, la reputación de los servidores, el destino de los enlaces… y las denuncias de los usuarios.
¿Y nosotros, qué?
Los detectores aprenden a partir de ejemplos. Cada correo de phishing denunciado es un ejemplo más: ayuda a los filtros a reconocer la próxima oleada y permite cortar el servidor que lo envió. Denunciar no es un gesto inútil: es alimentar al gato.
Esa es la idea de Baitback: pegar un correo sospechoso, encontrar automáticamente el servidor de envío y su proveedor de alojamiento, y enviar en unos clics una denuncia clara al lugar adecuado.
Puede que el verdadero problema no sea el correo
Al final, el correo no es más que una puerta de entrada. Detrás hay algoritmos, servidores, investigadores, piratas… y sobre todo personas. Eso es lo que hace tan particular la ciberseguridad: cada vez que una tecnología aprende a reconocer una trampa, alguien intenta inventar una trampa que todavía no conoce.
Y cuando la artimaña apunta directamente a las personas, las consecuencias pueden ser espectaculares. Cuatro historias reales lo demuestran en la guía Cuando un simple mensaje derriba a los gigantes.
- Un servidor de correo por sí solo se limita a entregar: necesita herramientas (antivirus, antispam) y alguien que las vigile.
- La detección moderna combina el análisis del texto por IA, el análisis del comportamiento y la apertura de enlaces en un sandbox.
- Los ataques más difíciles de detectar a veces no contienen ni enlace ni virus: apuestan por la autoridad y la urgencia.
- La IA sirve a los dos bandos: ayuda a detectar, pero también a escribir mensajes más creíbles.
- Cada denuncia ayuda a los filtros a aprender y puede conseguir que se corte un servidor de envío.