Phishing: permainan kucing dan tikus antara peneliti dan peretas
Para peneliti di seluruh dunia merancang algoritma yang mampu menganalisis jutaan email. Namun, pesan biasa yang ditulis dengan baik dan datang pada saat yang tepat masih bisa menipu seseorang. Mengapa, di tengah semua teknologi ini, email sederhana masih ampuh? Mari menyelami perlombaan yang tak pernah berakhir.
Paradoksnya: kita tahu cara mendeteksi jebakan… lalu kenapa jebakan masih berhasil?
Skenarionya sederhana. Sebuah email masuk. Tampaknya dari bank, atasan, teman, atau layanan terkenal. Tulisannya sempurna, meyakinkan, dan datang tepat pada waktunya. Jika algoritma mampu menyaring jutaan pesan, bagaimana email ini bisa lolos dari jaring?
Sebagian jawabannya ada di lapangan, jauh dari laboratorium:
- para peneliti bekerja dengan teknologi mutakhir, tetapi banyak perusahaan dan instansi harus bertahan dengan infrastruktur lama;
- sebagian server email dikonfigurasi seadanya;
- alat-alat deteksi tidak selalu saling terhubung;
- dan yang terpenting, harus ada yang mengawasi, memperbarui, dan menafsirkan peringatan. Alat yang tidak pernah dilihat siapa pun tidak banyak melindungi.
Server “telanjang”: pusat sortir yang tidak membaca surat
Server email mirip pusat sortir kantor pos: ia tahu cara menerima surat, menyortirnya, dan meneruskannya ke alamat yang benar. Tetapi tanpa alat tambahan, ia tidak bisa mengenali surat yang berisi jebakan. Ia hanya mengalirkan surat, itu saja. (Perjalanan lengkap sebuah email diceritakan dalam panduan Bagaimana email berpindah dari pengirim ke penerima.)
“Pusat sortir” ini bernama Postfix, Sendmail, atau Exim. Agar lebih cerdas, mereka diberi asisten khusus:
- Amavis berperan sebagai pengatur arus: ia melewatkan setiap pesan melalui antivirus dan antispam;
- SpamAssassin atau Rspamd memberi pesan skor kecurigaan berdasarkan ratusan petunjuk: isi, tautan, reputasi server pengirim, hasil SPF, DKIM, dan DMARC…
Tanpa asisten ini, dan tanpa orang yang menyetelnya, server tetap “telanjang”: ia mengantarkan apa pun yang dititipkan kepadanya.
Para peneliti membangun detektif digital
Mari beralih dari masalah ke solusi. Di laboratorium, deteksi sudah banyak berubah: tidak lagi sekadar mencari kata-kata terlarang.
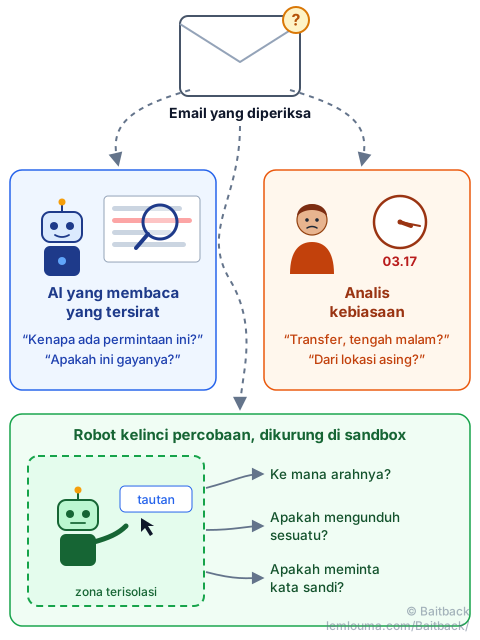
1. AI belajar membaca yang tersirat
Dulu pertanyaannya: “Apakah pesan ini mengandung kata uang?” Kini, berkat pemrosesan bahasa alami (NLP) dan kecerdasan buatan, pertanyaannya lebih mirip pertanyaan seorang penyelidik:
- Mengapa orang ini menulis seperti ini?
- Mengapa ia meminta tindakan ini, dan mengapa sekarang?
- Apakah pesan ini sesuai dengan kebiasaan pengirim aslinya?
Pendeteksi tidak lagi hanya melihat kata, tetapi juga konteks: nada, desakan, dan kesesuaian dengan pesan-pesan sebelumnya.
2. Mengenali perilaku yang tidak biasa
Seorang karyawan tidak pernah mengirim permintaan transfer. Tiba-tiba, pukul 03.17 dini hari, permintaan mendesak keluar dari akunnya, dari koneksi di belahan dunia lain. Sekadar galat… atau seseorang baru saja mengambil alih akun itu?
Inilah analisis perilaku: sistem mempelajari apa yang “normal” bagi seseorang atau suatu layanan, lalu menandai apa pun yang menyimpang. Keuntungannya besar: bahkan pesan yang ditulis sempurna pun bisa membongkar perilaku yang janggal.
3. Membiarkan mesin mengeklik untuk kita
Sebuah tautan tampak sangat normal? Jangan biarkan manusia mengambil risikonya. Sebuah mesin membukanya di lingkungan terisolasi, yaitu sandbox (kotak pasir), lalu mengamati:
- ke mana tautan itu mengarah setelah semua pengalihan?
- apa yang dimuatnya?
- apakah ia mencoba mencuri data login?
- apakah ia mengunduh sesuatu yang mencurigakan?
Tentu saja para peretas tahu hal ini: sebagian memasang “penjaga pintu” di depan halaman jebakan agar robot hanya melihat halaman yang tidak berbahaya. Trik ini dijelaskan dalam panduan Phishing: cara penipu meloloskan email mereka. Sementara itu, Baitback mengikuti pengalihan tautan-tautan dalam email dan menampilkan setiap langkahnya, sehingga Anda bisa melihat ke mana tautan itu sebenarnya mengarah tanpa perlu mengekliknya.
Tetapi peretas sudah paham: terkadang cukup meretas otak kita
Inilah paradoksnya: semakin cerdas mesin, semakin “manusiawi” serangannya.
Filter cukup pandai mengenali tautan mencurigakan atau lampiran berisi jebakan. Jauh lebih sulit mendeteksi pesan seperti ini:
Halo Budi, ini direktur kamu. Saya sedang rapat
dan tidak bisa menelepon. Bisa lakukan transfer ini
sebelum pukul 16.00? Mendesak, saya andalkan kamu.
Pesan ini mungkin tidak berisi virus, tautan, salah ketik, atau kata mencurigakan. Namun kerugiannya bisa sangat besar: inilah prinsip penipuan mengatasnamakan pimpinan (CEO fraud). Semuanya bertumpu pada otoritas, desakan, dan kerahasiaan. Secara teknis, tidak ada yang terlihat seperti serangan.
AI melawan AI… dan manusia melawan manusia
Para peneliti menyempurnakan pendeteksi mereka. Para penyerang menyempurnakan pesan mereka. Dan AI generatif sangat membantu mereka: AI dapat membantu menghasilkan teks yang lebih meyakinkan, lebih personal, bebas salah, dan disesuaikan dengan pekerjaan serta bahasa setiap target.
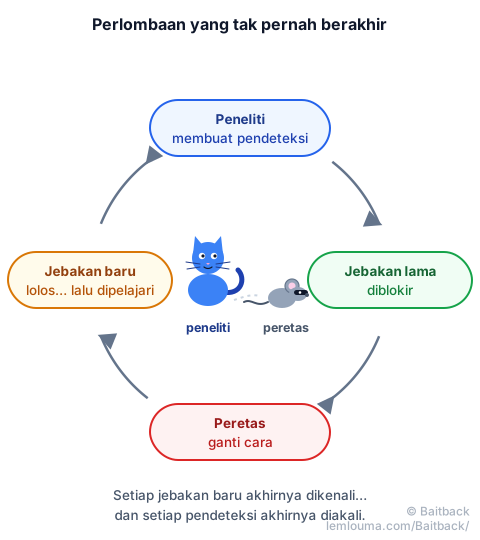
Karena itu, riset harus menjawab pertanyaan yang semakin sulit: bagaimana mengenali serangan yang tampak persis seperti pesan asli? Pendekatannya menggabungkan beberapa sinyal sekaligus, bukan hanya satu: teks, perilaku pengirim, reputasi server, ke mana tautan berakhir… dan laporan dari pengguna.
Lalu, bagaimana dengan kita?
Pendeteksi belajar dari contoh. Setiap email phishing yang dilaporkan adalah satu contoh tambahan: membantu filter mengenali gelombang berikutnya, dan memungkinkan server pengirimnya dimatikan. Melapor bukan tindakan sia-sia: itu sama dengan memberi makan si kucing.
Itulah gagasan di balik Baitback: tempelkan email mencurigakan, temukan otomatis server pengirim dan penyedia hostingnya, lalu kirim laporan yang jelas ke tempat yang tepat hanya dengan beberapa klik.
Mungkin masalah sebenarnya bukan pada email
Pada akhirnya, email hanyalah pintu masuk. Di baliknya ada algoritma, server, peneliti, peretas… dan terutama manusia. Inilah yang membuat keamanan siber begitu istimewa: setiap kali sebuah teknologi belajar mengenali jebakan, ada saja yang mencoba menciptakan jebakan yang belum dikenalnya.
Dan ketika tipu daya langsung menyasar manusia, akibatnya bisa luar biasa. Empat kisah nyata menunjukkannya dalam panduan Saat satu pesan sederhana menjatuhkan raksasa.
- Server email saja hanya mengantarkan surat: ia membutuhkan alat (antivirus, antispam) dan orang yang mengawasinya.
- Deteksi modern menggabungkan analisis teks dengan AI, analisis perilaku, dan membuka tautan di dalam sandbox.
- Serangan yang paling sulit dideteksi terkadang tidak berisi tautan maupun virus: mereka mengandalkan otoritas dan desakan.
- AI melayani kedua pihak: membantu mendeteksi, tetapi juga membantu menulis pesan yang lebih meyakinkan.
- Setiap laporan membantu filter belajar dan bisa membuat server pengirim dimatikan.