Фишинг: игра в кошки-мышки между исследователями и злоумышленниками
Исследователи по всему миру создают алгоритмы, способные анализировать миллионы писем. И всё же банальное, грамотно написанное сообщение, пришедшее в нужный момент, по-прежнему может кого-то обмануть. Почему, несмотря на все эти технологии, простое письмо всё ещё работает? Взгляд изнутри на гонку, которая никогда не кончается.
Парадокс: мы умеем обнаруживать ловушки… почему же они до сих пор срабатывают?
Сценарий простой. Приходит письмо. Оно будто бы от банка, начальника, друга или известного сервиса. Оно идеально написано, правдоподобно и приходит в самый подходящий момент. Если алгоритмы умеют просеивать миллионы сообщений, как это письмо проскочило сквозь сито?
Часть ответа — на практике, вдали от лабораторий:
- исследователи работают с передовыми технологиями, но многим компаниям и госструктурам приходится обходиться старой инфраструктурой;
- некоторые почтовые серверы настроены по минимуму;
- инструменты обнаружения не всегда связаны между собой;
- и главное: кто-то должен следить за оповещениями, обновлять правила и интерпретировать сигналы. Инструмент, на который никто не смотрит, мало от чего защищает.
«Голый» сервер: сортировочный центр, который не читает письма
Почтовый сервер похож на сортировочный центр почты: он умеет принимать письма, сортировать их и пересылать по нужному адресу. Но без дополнительных инструментов он не распознает письмо-ловушку. Он просто перемещает почту. (Весь путь письма описан в руководстве Как письмо путешествует от отправителя к получателю.)
Эти «сортировочные центры» называются Postfix, Sendmail или Exim. Чтобы сделать их умнее, к ним добавляют специализированных помощников:
- Amavis работает стрелочником: пропускает каждое сообщение через антивирус и антиспам;
- SpamAssassin или Rspamd ставят сообщению оценку подозрительности по сотням признаков: содержание, ссылки, репутация отправляющего сервера, результаты SPF, DKIM и DMARC…
Без этих помощников и без человека, который их настраивает, сервер остаётся «голым»: он доставляет всё, что ему доверили.
Исследователи создают цифровых детективов
Перейдём от проблемы к решениям. В лабораториях обнаружение сильно изменилось: теперь оно не сводится к поиску запрещённых слов.
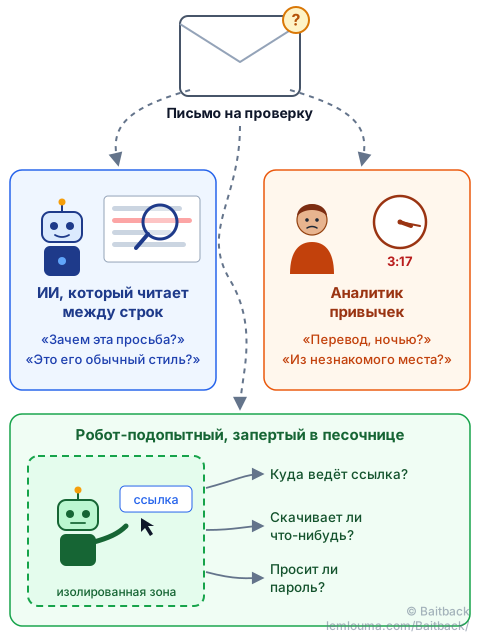
1. ИИ учится читать между строк
Раньше вопрос звучал так: «Есть ли в сообщении слово деньги?» Сегодня благодаря обработке естественного языка (NLP) и искусственному интеллекту вопросы больше похожи на вопросы следователя:
- Почему этот человек пишет именно так?
- Почему он просит об этом действии, и почему сейчас?
- Похоже ли сообщение на привычки его настоящего отправителя?
Детектор смотрит уже не только на слова, но и на контекст: тон, срочность, согласованность с предыдущими сообщениями.
2. Замечать необычное поведение
Сотрудник никогда не отправляет запросы на перевод денег. И вдруг в 3:17 ночи с его учётной записи уходит срочный запрос, да ещё с подключения на другом конце света. Просто сбой… или кто-то только что захватил учётную запись?
Это поведенческий анализ: система узнаёт, что «нормально» для человека или сервиса, и отмечает всё, что выбивается из нормы. Преимущество огромное: даже идеально написанное сообщение может выдать аномальное поведение.
3. Пусть машины кликают за нас
Ссылка выглядит совершенно нормально? Рисковать человеком нельзя. Машина открывает её в изолированной среде — песочнице (sandbox) — и наблюдает:
- куда она ведёт после всех перенаправлений?
- что она загружает?
- пытается ли украсть учётные данные?
- скачивает ли что-то подозрительное?
Злоумышленники, конечно, это знают: некоторые ставят перед страницей-ловушкой «вышибалу», чтобы роботы видели только безобидную страницу. Этот трюк объясняется в руководстве Фишинг: как мошенники доставляют свои письма. А Baitback отслеживает перенаправления ссылок из письма и показывает каждый шаг, чтобы увидеть, куда они ведут на самом деле, не нажимая на них.
Но злоумышленники всё поняли: иногда достаточно взломать наш мозг
Вот парадокс: чем умнее становятся машины, тем «человечнее» становятся атаки.
Фильтр довольно хорошо замечает подозрительную ссылку или вложение-ловушку. Гораздо труднее распознать вот это:
Павел, добрый день, это твой директор. Я на совещании
и не могу позвонить. Сможешь провести этот платёж
до 16:00? Это срочно, рассчитываю на тебя.
В этом сообщении, возможно, нет ни вируса, ни ссылки, ни орфографических ошибок, ни подозрительных слов. И всё же оно может обойтись очень дорого: это принцип мошенничества от имени руководителя (CEO fraud). Всё держится на авторитете, срочности и секретности. Технически ничто не похоже на атаку.
ИИ против ИИ… и человек против человека
Исследователи совершенствуют детекторы. Злоумышленники совершенствуют сообщения. И генеративный ИИ здорово им помогает: он позволяет создавать более правдоподобные, персонализированные тексты без ошибок, подогнанные под профессию и язык каждой цели.
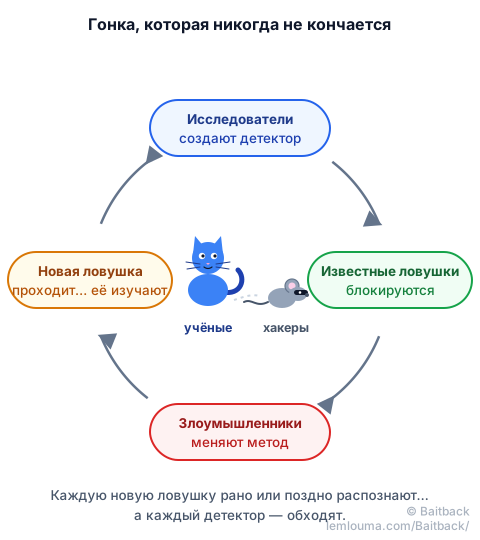
Поэтому исследованиям приходится отвечать на всё более трудный вопрос: как распознать атаку, которая выглядит в точности как настоящее сообщение? Подходы сочетают несколько сигналов, а не один: текст, поведение отправителя, репутацию серверов, конечную точку ссылок… и жалобы пользователей.
А мы?
Детекторы учатся на примерах. Каждое письмо, о котором сообщили как о фишинге, — ещё один пример: оно помогает фильтрам распознать следующую волну и позволяет отключить сервер, который его отправил. Жалоба — вовсе не бесполезный жест: так мы кормим кошку.
В этом и идея Baitback: вставить подозрительное письмо, автоматически найти отправляющий сервер и его хостинг-провайдера и за пару кликов отправить понятную жалобу по нужному адресу.
Возможно, настоящая проблема вовсе не в почте
В конечном счёте электронная почта — лишь входная дверь. За ней стоят алгоритмы, серверы, исследователи, злоумышленники… и прежде всего люди. Именно это делает кибербезопасность такой особенной: всякий раз, когда технология учится распознавать ловушку, кто-то пытается придумать ловушку, которой она ещё не знает.
А когда хитрость нацелена прямо на человека, последствия могут быть впечатляющими. Четыре реальные истории показывают это в руководстве Когда одно сообщение валит гигантов.
- Почтовый сервер сам по себе лишь доставляет почту: ему нужны инструменты (антивирус, антиспам) и тот, кто за ними следит.
- Современное обнаружение сочетает анализ текста с помощью ИИ, анализ поведения и открытие ссылок в песочнице.
- Труднее всего обнаружить атаки, в которых иногда нет ни ссылки, ни вируса: они делают ставку на авторитет и срочность.
- ИИ служит обеим сторонам: помогает обнаруживать, но и писать более правдоподобные сообщения.
- Каждая жалоба помогает фильтрам учиться и может привести к отключению отправляющего сервера.