Когда одно сообщение валит гигантов
От взломанных почтовых ящиков до парализованных казино: некоторые из самых громких атак последних лет начались не со сложного вируса. Они начались с уловки: сообщения, звонка, добытого пароля. Четыре реальные истории, чтобы понять, почему злоумышленники порой предпочитают хитрость силе.
А что, если лучший способ войти — вежливо попросить?
Представьте такое сообщение:
Здравствуйте, в вашем аккаунте замечена необычная активность.
Нажмите здесь, чтобы защитить его.
Один клик. Логин. Пароль. И вдруг злоумышленнику больше не нужно ломать дверь: у него есть ключ.
В этом вся логика фишинга и социальной инженерии (искусства манипулировать людьми, а не машинами):
- создать правдоподобную ситуацию;
- вызвать эмоцию: страх, спешку, любопытство, желание помочь;
- подтолкнуть человека действовать быстро, не раздумывая;
- получить нужную информацию или доступ.
Самое впечатляющее — не всегда сам фишинг. А то, что происходит потом. Одна скомпрометированная учётная запись может запустить настоящую цепную реакцию.
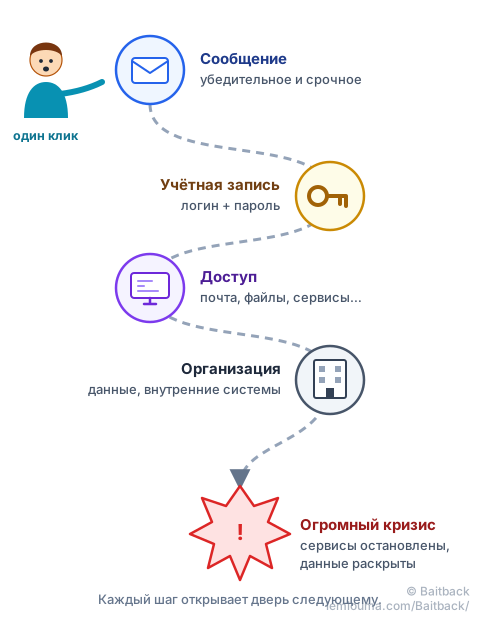
Четыре реальные истории, четыре способа обмануть человека
🇫🇷 FICOBA: украденная учётная запись, открывшая дверь к 1,2 млн банковских счетов
FICOBA — французский национальный реестр банковских счетов, открытых во Франции. Крайне чувствительная база, доступная только уполномоченным служащим.
С конца января 2026 года и до 13 февраля злоумышленник пользовался учётными данными госслужащего (не из налоговой администрации DGFiP), у которого был доступ к этой базе для обмена информацией между министерствами. Так он смог просматривать часть FICOBA. Согласно официальному сообщению министерства экономики Франции (на французском), затронуто около 1,2 миллиона счетов, менее 1 % базы: банковские реквизиты (RIB, IBAN), личность, адрес, а иногда и налоговый номер.
Чем это примечательно? Тем, что здесь нет киношной сцены с хакером, который «взламывает» сервер. Ведомство даже уточнило, что инцидент не связан с уязвимостью самого приложения. Всё началось с куда более банального: законная учётная запись в руках не того человека.
На сегодня официальные источники подтверждают использование чужих учётных данных, но не то, как они были получены. Поэтому говорить о фишинге в этом случае с уверенностью нельзя.
Вопрос, который стоит себе задать: а что, если злоумышленнику не нужно было взламывать базу данных… потому что у него уже были ключи авторизованного пользователя?
🪟 Microsoft: вход через старую забытую дверь
В конце ноября 2023 года группировка, которую Microsoft называет Midnight Blizzard (связана с российской разведкой, по данным правительств США и Великобритании), атакует… старую тестовую учётную запись. Её метод — password spraying: перебор нескольких очень распространённых паролей на множестве учётных записей вместо множества паролей на одной, чтобы не поднять тревогу. Старая, хуже защищённая запись в итоге поддаётся.
С этой первой точки опоры атакующие добираются до небольшой части почтовых ящиков Microsoft, в том числе руководства и специализированных команд, прежде всего по кибербезопасности. Позже Microsoft сообщила, что сведения из этих писем использовались для попыток получить доступ к другим внутренним системам.
Удивительная деталь: они не атаковали учётные записи руководителей напрямую. Сначала нашли боковую дверь, а затем воспользовались ею, чтобы пройти дальше. В кибербезопасности самая важная дверь — не всегда парадная: иногда это старая учётная запись, на которую больше никто не смотрит.
🎰 MGM Resorts: как уловка в итоге ударила по Лас-Вегасу
Сентябрь 2023 года, Лас-Вегас. Игровые автоматы гаснут. Карты-ключи от номеров перестают работать. Бронирования нарушены. Добро пожаловать в инцидент, поразивший MGM Resorts, одного из американских гигантов игорного бизнеса.
Как проникнуть в такого гиганта? Не обязательно атакуя серверы в лоб. По сообщениям прессы, злоумышленники нацелились на службу ИТ-поддержки: выдав себя за сотрудника с помощью сведений, найденных в интернете, они получили помощь в доступе к его учётной записи. Позже MGM оценила ущерб от инцидента примерно в 100 миллионов долларов.
Урок: служба поддержки может стать такой же важной целью, как сервер. Техник ведь и существует для того, чтобы помогать. Если кто-то убедит его, что он и есть нужный пользователь, система в итоге сделает ровно то, для чего создана: поможет.
📨 Джон Подеста: письмо, похожее на оповещение Google
Март 2016 года. Джон Подеста, тогда руководитель президентской кампании Хиллари Клинтон, получает сообщение, похожее на предупреждение безопасности Google: «Someone has your password» («Кто-то знает ваш пароль»). В письме говорится, что обнаружен подозрительный вход, и предлагается немедленно сменить пароль.
На самом деле ссылка ведёт на поддельную страницу, контролируемую злоумышленниками. По данным агентства Associated Press, эта ловушка дала доступ к его почтовому ящику и примерно к 50 000 писем, часть которых затем опубликовали во время кампании.
Деталь, которая делает историю поразительной: письмо переслали в ИТ-поддержку кампании на проверку. Ответ? Что это «легитимное» письмо. Автор ответа позже объяснил, что хотел написать «нелегитимное». Опечатка — в самый неподходящий момент.
Вопрос, который стоит себе задать: если даже ответственные за безопасность могут попасться, что делает фишинг таким правдоподобным?
Что общего у всех этих историй
Эти атаки используют разные механизмы. И именно это интересно.
| Атака | Задокументированная точка входа | Что было целью |
|---|---|---|
| FICOBA | Чужие учётные данные авторизованного пользователя | Банковские данные |
| Microsoft | Взломанная старая тестовая учётная запись | Внутренняя переписка |
| MGM Resorts | Социальная инженерия против ИТ-поддержки | Доступ к системам |
| Джон Подеста | Целевой фишинг | Учётные данные и почтовый ящик |
Значит, общее у них — не «письмо». Настоящее общее — получить доверие или доступ, чтобы система сама открыла дверь.
Почему фишинг становится ещё опаснее
Раньше фишинг часто узнавали по недостаткам: «Dear Sir, your account is blocked, please click», ошибки на каждом шагу, странный адрес.
Сегодня фишинговое сообщение может быть безупречно написано, персонализировано, подогнано под профессию жертвы, наполнено открытыми сведениями (соцсети, сайт компании) и отправлено в самый правдоподобный момент. Генеративный ИИ делает такую персонализацию быстрее, чем когда-либо (см. Фишинг: игра в кошки-мышки между исследователями и злоумышленниками).
Пример: в конце октября 2024 года Microsoft описала кампанию целевого фишинга той же группировки Midnight Blizzard против тысяч людей в более чем 100 организациях. Часть писем выдавала себя за сотрудников Microsoft и упоминала других поставщиков онлайн-сервисов.
Перемена глубокая: фишинг больше не стремится просто разослать много плохих писем; он стремится отправить нужное сообщение нужному человеку.
Та же механика в повседневной жизни
Чтобы стать целью, не обязательно быть транснациональной корпорацией. Те же уловки встречаются повсюду:
- e-mail: «Ваш аккаунт будет удалён через 24 часа».
- SMS: «Не удалось доставить вашу посылку».
- Discord: «Глянь это видео 😂».
- Instagram: «Ваш аккаунт скоро заблокируют».
- школа: «Домашнее задание нужно отправить до вечера».
- фальшивый друг: «Можешь переслать мне код, который тебе только что пришёл?»
Меняются декорации, меняется личность, меняется степень срочности. Но скрытый посыл всегда один: «Сделай что-нибудь прямо сейчас, не тратя время на раздумья».
Золотое правило: сломать сценарий
Вместо списка из десяти правил — одна мысль: злоумышленник хочет управлять вашим темпом. Он хочет, чтобы вы увидели → запаниковали → кликнули → сделали. Цель — разорвать эту цепочку: увидеть → СТОП → проверить → решить.
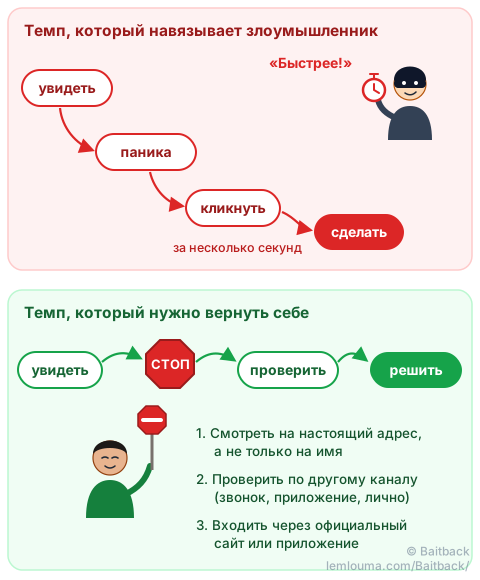
Три простых рефлекса
- Смотреть на настоящий адрес, а не только на отображаемое имя. «Служба поддержки» крупными буквами ничего не доказывает; полный адрес, а особенно домен после @, говорит гораздо больше.
- Сменить канал. Сообщение якобы от учителя, банка или друга? Не отвечайте на само сообщение, чтобы проверить: свяжитесь с человеком другим способом (телефон, официальное приложение, лично).
- Для входа начинать с официального сайта. Если письмо просит войти в аккаунт, откройте сайт или приложение сами, а не переходите по ссылке из сообщения.
А если сообщение действительно ловушка, последний полезный рефлекс — пожаловаться. В Baitback достаточно вставить письмо: инструмент найдёт отправивший его сервер и хостинг-провайдера и подготовит жалобу, чтобы кампанию отключили. Чтобы понять, почему идеальное на вид письмо всё равно может лгать, см. также Письмо может лгать… даже когда проверки говорят «OK».
Злоумышленнику не нужно вас побеждать
Злоумышленнику не нужно ломать дверь, если кто-то может открыть её сам.
Самые впечатляющие атаки не всегда основаны на неизвестной технологии или эффектном вирусе. Иногда всё начинается с сообщения. Звонка. Учётной записи. Ошибки длиной в несколько секунд. А за этой маленькой ошибкой могут стоять миллионы записей, парализованная крупная компания или раскрытая конфиденциальная информация.
В кибербезопасности слабое звено — не обязательно компьютер. Иногда это история, которую рассказывают человеку, сидящему перед экраном.
- Многие крупные атаки начинаются с доступа, полученного хитростью, а не через техническую уязвимость.
- Одна скомпрометированная учётная запись может запустить цепную реакцию вплоть до крупного кризиса.
- Старые забытые учётные записи и ИТ-поддержка — такие же ценные точки входа, как сервер.
- Современный фишинг персонализирован и грамотно написан: орфографические ошибки больше не надёжный признак.
- Перед лицом спешки: СТОП, проверить по другому каналу, войти через официальный сайт, затем пожаловаться.