Wenn eine einfache Nachricht Giganten zu Fall bringt
Von gehackten Postfächern bis zu lahmgelegten Casinos: Einige der spektakulärsten Angriffe der letzten Jahre begannen nicht mit ausgeklügelter Schadsoftware. Sie begannen mit einer List: einer Nachricht, einem Anruf, einem erbeuteten Passwort. Vier wahre Geschichten, um zu verstehen, warum Angreifer manchmal List der Gewalt vorziehen.
Und wenn der beste Weg hinein wäre, höflich zu fragen?
Stellen Sie sich diese Nachricht vor:
Guten Tag, auf Ihrem Konto wurde ungewöhnliche Aktivität festgestellt.
Klicken Sie hier, um es zu sichern.
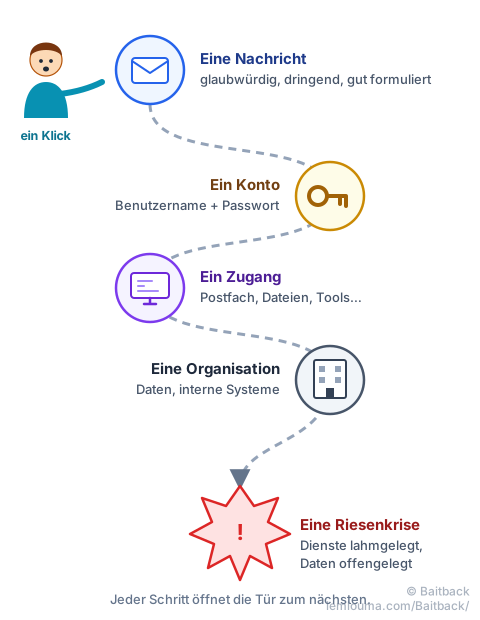
Ein Klick. Ein Benutzername. Ein Passwort. Und plötzlich muss der Angreifer die Tür nicht mehr aufbrechen: Er hat den Schlüssel.
Das ist die ganze Logik von Phishing und Social Engineering (der Kunst, Menschen statt Maschinen zu manipulieren):
- eine glaubwürdige Situation schaffen;
- ein Gefühl auslösen: Angst, Dringlichkeit, Neugier, Hilfsbereitschaft;
- jemanden dazu bringen, schnell zu handeln, ohne nachzudenken;
- die nötigen Informationen oder Zugänge erbeuten.
Das Spektakulärste ist nicht immer das Phishing selbst, sondern das, was danach kommt. Ein einziges kompromittiertes Konto kann eine echte Kettenreaktion auslösen.
Vier wahre Geschichten, vier Arten, Menschen zu täuschen
🇫🇷 FICOBA: das gestohlene Konto, das eine Tür zu 1,2 Millionen Bankkonten öffnete
FICOBA ist das französische nationale Register, das die in Frankreich eröffneten Bankkonten erfasst. Eine hochsensible Datei, nur für befugte Beamte zugänglich.
Von Ende Januar 2026 bis zum 13. Februar nutzte ein böswilliger Akteur die Zugangsdaten eines Beamten (nicht aus der Finanzverwaltung DGFiP), der für den Informationsaustausch zwischen Ministerien Zugriff auf diese Datei hatte. So konnte er einen Teil von FICOBA einsehen. Laut der offiziellen Mitteilung des französischen Wirtschaftsministeriums (auf Französisch) waren rund 1,2 Millionen Konten betroffen, weniger als 1 % der Datei: Bankverbindungen (RIB, IBAN), Identität, Anschrift und teils die Steuernummer.
Warum ist das bemerkenswert? Weil es keine Filmszene mit einem Hacker gibt, der einen Server „knackt“. Die Behörde stellte sogar klar, dass der Vorfall nicht auf eine Schwachstelle der Anwendung selbst zurückging. Alles begann mit etwas viel Banalerem: einem legitimen Konto, benutzt von der falschen Person.
Bislang belegen die offiziellen Quellen den Missbrauch der Zugangsdaten, aber nicht, wie diese erlangt wurden. Von Phishing kann man in diesem Fall also nicht mit Sicherheit sprechen.
Die Frage dazu: Was, wenn der Angreifer die Datenbank gar nicht hacken musste … weil er schon die Schlüssel eines berechtigten Nutzers hatte?
🪟 Microsoft: durch eine alte, vergessene Tür hinein
Ende November 2023 nimmt sich die Gruppe, die Microsoft Midnight Blizzard nennt (laut US-amerikanischer und britischer Regierung mit dem russischen Geheimdienst verbunden), … ein altes Testkonto vor. Ihre Methode: Password Spraying, also wenige sehr verbreitete Passwörter an vielen Konten auszuprobieren statt vieler Passwörter an einem einzigen Konto, um keinen Alarm auszulösen. Das alte, schlechter geschützte Konto gibt schließlich nach.
Von diesem ersten Zugang aus erreichen die Angreifer einen kleinen Teil der E-Mail-Konten von Microsoft, darunter die von Mitgliedern der Führungsebene und spezialisierter Teams, vor allem aus der Cybersicherheit. Microsoft teilte später mit, dass in diesen E-Mails gefundene Informationen genutzt wurden, um Zugang zu weiteren internen Systemen zu versuchen.
Das faszinierende Detail: Sie griffen die Konten der Führungskräfte nicht direkt an. Zuerst fanden sie eine Nebentür und nutzten sie dann, um weiterzukommen. In der Cybersicherheit ist die wichtigste Tür nicht immer die Haupttür: Manchmal ist es das alte Konto, auf das niemand mehr schaut.
🎰 MGM Resorts: wie eine List am Ende Las Vegas traf
September 2023, Las Vegas. Spielautomaten gehen aus. Zimmerkarten funktionieren nicht mehr. Reservierungen sind gestört. Willkommen beim Vorfall, der MGM Resorts traf, einen der großen US-Casinokonzerne.
Wie kommt man in einen solchen Riesen hinein? Nicht unbedingt, indem man seine Server frontal angreift. Laut Presseberichten nahmen die Angreifer den IT-Helpdesk ins Visier: Sie gaben sich als Mitarbeiter aus, mithilfe von online gefundenen Informationen, und bekamen Hilfe beim Zugang zu dessen Konto. MGM bezifferte die Folgen des Vorfalls später auf rund 100 Millionen Dollar.
Die Lehre: Der Helpdesk kann ein ebenso wichtiges Ziel werden wie ein Server. Ein Techniker ist genau dafür da zu helfen. Überzeugt ihn jemand, der richtige Nutzer zu sein, tut das System am Ende genau das, wofür es gebaut ist: helfen.
📨 John Podesta: die E-Mail, die wie eine Google-Warnung aussah
März 2016. John Podesta, damals Leiter der Präsidentschaftskampagne von Hillary Clinton, erhält eine Nachricht, die wie eine Sicherheitswarnung von Google aussieht: „Someone has your password“ („Jemand hat Ihr Passwort“). Die Nachricht behauptet, eine verdächtige Anmeldung sei festgestellt worden, und fordert auf, das Passwort sofort zu ändern.
Der Link führt in Wahrheit zu einer gefälschten Seite unter Kontrolle der Angreifer. Laut der Nachrichtenagentur Associated Press verschaffte diese Falle Zugang zu seinem Postfach und zu rund 50.000 E-Mails, von denen ein Teil später während des Wahlkampfs veröffentlicht wurde.
Das Detail, das die Geschichte faszinierend macht: Die Nachricht war zur Prüfung an den IT-Support der Kampagne weitergeleitet worden. Die Antwort? Es handle sich um eine „legitime“ E-Mail. Der Verfasser erklärte später, er habe „illegitim“ schreiben wollen. Ein Tippfehler, im denkbar schlechtesten Moment.
Die Frage dazu: Wenn sogar die Sicherheitsverantwortlichen hereinfallen können, was macht Phishing so glaubwürdig?
Was all diese Geschichten gemeinsam haben
Diese Angriffe nutzen nicht alle denselben Mechanismus. Und genau das ist interessant.
| Angriff | Dokumentierter Einstiegspunkt | Worauf er zielte |
|---|---|---|
| FICOBA | Missbrauchte Zugangsdaten eines berechtigten Nutzers | Bankdaten |
| Microsoft | Kompromittiertes altes Testkonto | Interne E-Mails |
| MGM Resorts | Social Engineering des IT-Helpdesks | Zugang zu den Systemen |
| John Podesta | Gezieltes Phishing | Zugangsdaten und Postfach |
Die Gemeinsamkeit ist also nicht „eine E-Mail“. Die wahre Gemeinsamkeit ist, das Vertrauen oder die Zugänge zu erlangen, damit das System die Tür selbst öffnet.
Warum Phishing noch gefährlicher wird
Früher erkannte man Phishing oft an seinen Mängeln: „Dear Sir, your account is blocked, please click“, Fehler überall, eine seltsame Adresse.
Heute kann eine Phishing-Nachricht perfekt formuliert, personalisiert, auf den Beruf des Opfers zugeschnitten, mit öffentlichen Informationen (soziale Netzwerke, Firmenwebsite) angereichert und im glaubwürdigsten Moment verschickt werden. Generative KI macht diese Personalisierung schneller denn je (siehe Phishing: Katz und Maus zwischen Forschern und Angreifern).
Beispiel: Ende Oktober 2024 beschrieb Microsoft eine gezielte Phishing-Kampagne derselben Gruppe, Midnight Blizzard, gegen Tausende Personen in mehr als 100 Organisationen. Manche Nachrichten gaben sich als Microsoft-Mitarbeiter aus und nannten andere Online-Dienstanbieter.
Der Wandel ist tiefgreifend: Phishing will nicht mehr nur viele schlechte E-Mails verschicken, sondern die richtige Nachricht an die richtige Person.
Dieselbe Mechanik in unserem Alltag
Man muss kein Weltkonzern sein, um Ziel zu werden. Dieselben Tricks tauchen überall auf:
- die E-Mail: „Ihr Konto wird in 24 Stunden gelöscht.“
- die SMS: „Ihr Paket konnte nicht zugestellt werden.“
- Discord: „Schau dir dieses Video an 😂“
- Instagram: „Ihr Konto wird gesperrt.“
- die Schule: „Ihre Hausaufgabe muss bis heute Abend abgegeben werden.“
- der falsche Freund: „Kannst du mir den Code schicken, den du gerade bekommen hast?“
Die Kulisse ändert sich, die Identität ändert sich, der Grad der Dringlichkeit ändert sich. Aber die versteckte Botschaft bleibt immer gleich: „Tu jetzt etwas, ohne dir Zeit zum Nachdenken zu nehmen.“
Die goldene Regel: das Drehbuch durchbrechen
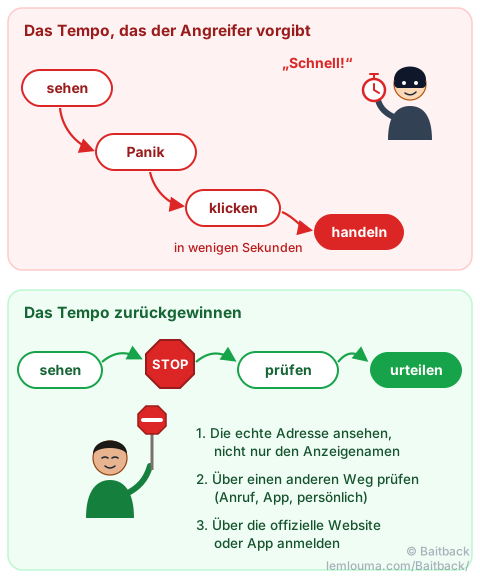
Statt einer Liste von zehn Regeln eine einzige Idee: Ein Angreifer will Ihr Tempo bestimmen. Er will, dass Sie sehen → in Panik geraten → klicken → handeln. Das Ziel ist, diese Kette zu durchbrechen: sehen → STOPP → prüfen → entscheiden.
Drei einfache Reflexe
- Die echte Adresse ansehen, nicht nur den Anzeigenamen. „Kundenservice“ in großen Buchstaben beweist nichts; die vollständige Adresse, vor allem die Domain nach dem @, sagt viel mehr.
- Den Kanal wechseln. Eine Nachricht gibt vor, von einer Lehrkraft, der Bank oder einem Freund zu kommen? Zur Prüfung nicht direkt auf die Nachricht antworten: die Person auf anderem Weg kontaktieren (Telefon, offizielle App, persönlich).
- Zum Anmelden von der offiziellen Website ausgehen. Verlangt eine E-Mail eine Anmeldung, die Website oder App selbst öffnen, statt dem Link in der Nachricht zu folgen.
Und wenn die Nachricht wirklich eine Falle ist, ein letzter nützlicher Reflex: sie melden. Mit Baitback genügt es, die E-Mail einzufügen: Das Werkzeug findet den Server, der sie gesendet hat, und seinen Hoster, und bereitet die Meldung vor, damit die Kampagne abgeschaltet wird. Warum eine perfekt wirkende E-Mail trotzdem lügen kann, erklärt auch Eine E-Mail kann lügen … auch wenn die Prüfungen „OK“ sagen.
Der Angreifer muss Sie nicht besiegen
Der Angreifer muss die Tür nicht aufbrechen, wenn jemand sie ihm öffnet.
Die eindrucksvollsten Angriffe beruhen nicht immer auf unbekannter Technik oder spektakulärer Schadsoftware. Manchmal beginnt alles mit einer Nachricht. Einem Anruf. Einem Konto. Einem Fehler von wenigen Sekunden. Und hinter diesem kleinen Fehler können Millionen Datensätze, ein lahmgelegtes Großunternehmen oder offengelegte vertrauliche Informationen stehen.
In der Cybersicherheit ist das schwächste Glied nicht unbedingt der Computer. Manchmal ist es die Geschichte, die man der Person vor dem Bildschirm erzählt.
- Viele große Angriffe beginnen mit einem Zugang, der durch List statt durch eine technische Lücke erlangt wurde.
- Ein einziges kompromittiertes Konto kann eine Kettenreaktion bis zu einer großen Krise auslösen.
- Alte, vergessene Konten und der IT-Helpdesk sind ebenso wertvolle Einfallstore wie ein Server.
- Modernes Phishing ist personalisiert und gut formuliert: Rechtschreibfehler sind kein verlässliches Indiz mehr.
- Bei Dringlichkeit: STOPP, über einen anderen Kanal prüfen, über die offizielle Website anmelden, dann melden.