Quand un simple message fait tomber les géants
Des boîtes mail piratées aux casinos paralysés, certaines des attaques les plus spectaculaires de ces dernières années n'ont pas commencé par un virus sophistiqué. Elles ont commencé par une ruse : un message, un appel, un mot de passe récupéré. Quatre histoires vraies pour comprendre comment les pirates préfèrent parfois la ruse à la force.
Et si le meilleur moyen d'entrer était de demander poliment ?
Imaginez ce message :
Bonjour, votre compte présente une activité inhabituelle.
Cliquez ici pour le sécuriser.
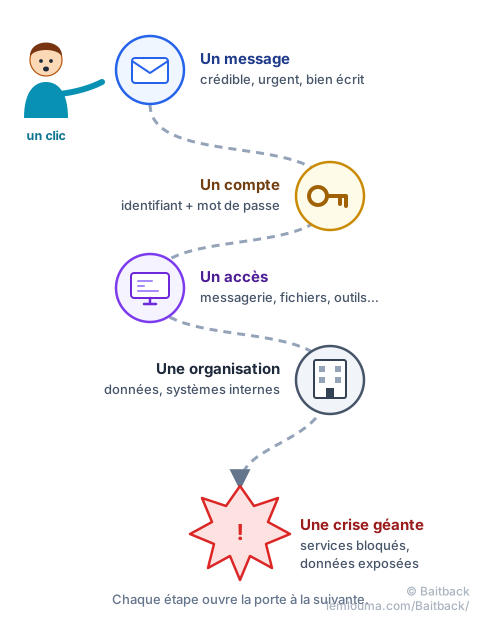
Un clic. Un identifiant. Un mot de passe. Et soudain, le pirate n'a plus besoin de casser la porte : il possède la clé.
C'est toute la logique du phishing et de l'ingénierie sociale (l'art de manipuler les gens plutôt que les machines) :
- créer une situation crédible ;
- déclencher une émotion : peur, urgence, curiosité, envie d'aider ;
- pousser quelqu'un à agir vite, sans réfléchir ;
- récupérer les informations ou les accès nécessaires.
Le plus spectaculaire n'est pas toujours le phishing lui-même. C'est ce qui arrive après. Un seul compte compromis peut déclencher une véritable réaction en chaîne.
Quatre histoires vraies, quatre façons de piéger l'humain
🇫🇷 FICOBA : le compte volé qui ouvre une porte sur 1,2 million de comptes bancaires
FICOBA, c'est le fichier national qui recense les comptes bancaires ouverts en France. Un fichier très sensible, réservé à des agents habilités.
À partir de fin janvier 2026, et jusqu'au 13 février, un acteur malveillant utilise les identifiants d'un fonctionnaire (extérieur à la DGFiP) qui disposait d'un accès à ce fichier pour les échanges d'informations entre ministères. Il peut alors consulter une partie de FICOBA. D'après la communication officielle du ministère de l'Économie, environ 1,2 million de comptes sont concernés, soit moins de 1 % du fichier : coordonnées bancaires (RIB, IBAN), identité, adresse et parfois identifiant fiscal.
Pourquoi c'est marquant ? Parce qu'il n'y a pas de scène de film avec un pirate qui « casse » un serveur. L'administration précise d'ailleurs que l'incident ne vient pas d'une faille de l'application elle-même. Tout part de quelque chose de beaucoup plus banal : un compte légitime utilisé par la mauvaise personne.
À ce jour, les sources officielles établissent l'usurpation des identifiants, mais pas la manière dont ils ont été obtenus. On ne peut donc pas parler de phishing avec certitude dans ce cas.
La question à se poser : et si le pirate n'avait pas besoin de pirater la base de données… parce qu'il avait déjà les clés d'un utilisateur autorisé ?
🪟 Microsoft : entrer par une vieille porte oubliée
Fin novembre 2023, le groupe que Microsoft appelle Midnight Blizzard (lié au renseignement russe selon les gouvernements américain et britannique) s'attaque à… un ancien compte de test. Sa méthode : le password spraying, qui consiste à essayer quelques mots de passe très courants sur beaucoup de comptes, plutôt que beaucoup de mots de passe sur un seul compte, pour ne pas déclencher d'alarme. Ce vieux compte, moins bien protégé que les autres, finit par céder.
À partir de ce premier accès, les attaquants atteignent une petite partie des boîtes mail de Microsoft, dont celles de membres de la direction et d'équipes spécialisées, notamment en cybersécurité. Microsoft a ensuite indiqué que des informations trouvées dans ces e-mails avaient servi à tenter d'accéder à d'autres systèmes internes.
Le détail fascinant : ils n'ont pas attaqué directement les comptes des dirigeants. Ils ont d'abord trouvé une porte secondaire, puis s'en sont servis pour aller plus loin. En cybersécurité, la porte la plus importante n'est pas toujours la porte principale : c'est parfois le vieux compte que plus personne ne regarde.
🎰 MGM Resorts : comment une ruse a fini par toucher Las Vegas
Septembre 2023, Las Vegas. Des machines à sous s'éteignent. Des cartes de chambre ne fonctionnent plus. Les réservations sont perturbées. Bienvenue dans l'incident qui a frappé MGM Resorts, l'un des géants des casinos américains.
Comment entre-t-on chez un tel géant ? Pas nécessairement en attaquant ses serveurs de front. D'après les informations rapportées par la presse, les attaquants ont ciblé le support informatique : en se faisant passer pour un employé, grâce à des informations trouvées en ligne, ils ont obtenu de l'aide pour accéder à son compte. MGM a ensuite estimé l'impact de l'incident à environ 100 millions de dollars.
La leçon : le support informatique peut devenir une cible aussi importante qu'un serveur. Un technicien est justement là pour aider. Si quelqu'un le convainc qu'il est le bon utilisateur, le système finit par faire exactement ce pour quoi il est conçu : aider.
📨 John Podesta : l'e-mail qui ressemblait à une alerte Google
Mars 2016. John Podesta, alors directeur de la campagne présidentielle d'Hillary Clinton, reçoit un message qui ressemble à une alerte de sécurité de Google : « Someone has your password » (« Quelqu'un a votre mot de passe »). Le message prétend qu'une connexion suspecte a été détectée et invite à changer immédiatement de mot de passe.
Le lien mène en réalité vers une fausse page contrôlée par les attaquants. Selon l'agence Associated Press, ce piège a permis d'accéder à sa messagerie et à environ 50 000 e-mails, dont une partie a ensuite été publiée pendant la campagne.
Le détail qui rend l'histoire fascinante : le message avait été transmis au support informatique de la campagne pour vérification. La réponse ? Qu'il s'agissait d'un e-mail « légitime ». L'auteur de la réponse a expliqué plus tard avoir voulu écrire « illégitime ». Une faute de frappe, au pire moment.
La question à se poser : si même les personnes chargées de la sécurité peuvent se faire piéger, qu'est-ce qui rend un phishing si crédible ?
Le point commun entre toutes ces histoires
Ces attaques n'utilisent pas toutes le même mécanisme. Et c'est justement ce qui est intéressant.
| Attaque | Point d'entrée documenté | Ce qui était visé |
|---|---|---|
| FICOBA | Identifiants d'un utilisateur autorisé, usurpés | Des données bancaires |
| Microsoft | Ancien compte de test compromis | Des e-mails internes |
| MGM Resorts | Ingénierie sociale du support informatique | L'accès aux systèmes |
| John Podesta | Phishing ciblé | Les identifiants et la messagerie |
Le point commun n'est donc pas « un e-mail ». Le vrai point commun, c'est d'obtenir la confiance ou les accès nécessaires pour que le système ouvre lui-même la porte.
Pourquoi le phishing devient encore plus dangereux
Avant, on reconnaissait souvent le phishing à ses défauts : « Dear Sir, your account is blocked, please click », des fautes partout, une adresse bizarre.
Aujourd'hui, un message de phishing peut être parfaitement écrit, personnalisé, adapté au métier de la victime, nourri d'informations publiques (réseaux sociaux, site de l'entreprise) et envoyé au moment le plus crédible. L'IA générative rend ce travail de personnalisation plus rapide que jamais (voir Phishing : le jeu du chat et de la souris entre chercheurs et pirates).
Exemple : fin octobre 2024, Microsoft a décrit une campagne de phishing ciblé du même groupe, Midnight Blizzard, visant des milliers de personnes dans plus de 100 organisations. Certains messages se faisaient passer pour des employés de Microsoft et évoquaient d'autres fournisseurs de services en ligne.
Le changement est profond : le phishing ne cherche plus seulement à envoyer beaucoup de mauvais e-mails, il cherche à envoyer le bon message à la bonne personne.
La même mécanique, dans notre quotidien
Pas besoin d'être une multinationale pour être visé. Les mêmes ficelles se retrouvent partout :
- l'e-mail : « Votre compte sera supprimé dans 24 h. »
- le SMS : « Votre colis n'a pas pu être livré. »
- Discord : « Regarde cette vidéo 😂 »
- Instagram : « Votre compte va être suspendu. »
- l'école : « Votre devoir doit être envoyé avant ce soir. »
- le faux ami : « Tu peux me renvoyer le code que tu viens de recevoir ? »
Le décor change, l'identité change, le niveau d'urgence change. Mais le message caché reste toujours le même : « Fais quelque chose maintenant, sans prendre le temps de réfléchir. »
La règle d'or : casser le scénario
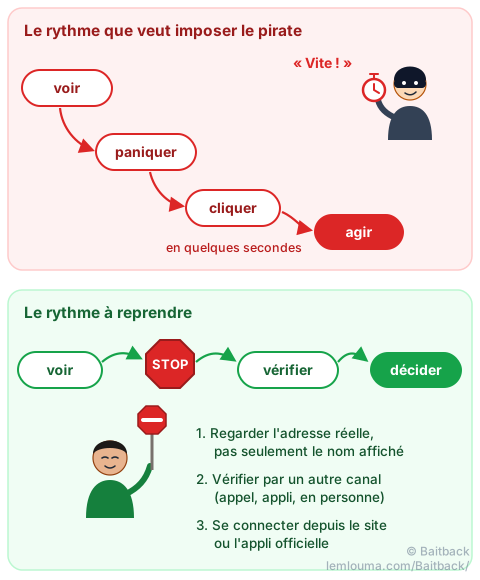
Plutôt qu'une liste de dix règles, une seule idée : un pirate veut contrôler votre rythme. Il veut que vous voyiez → paniquiez → cliquiez → agissiez. L'objectif est de casser cette chaîne : voir → STOP → vérifier → décider.
Trois réflexes faciles
- Regarder l'adresse réelle, pas seulement le nom affiché. « Service client » en gros ne prouve rien ; l'adresse complète, et surtout le domaine après le @, en dit beaucoup plus.
- Changer de canal. Un message prétend venir d'un professeur, de la banque ou d'un ami ? Ne pas répondre directement au message pour vérifier : contacter la personne par un autre moyen (téléphone, application officielle, en personne).
- Pour se connecter, partir du site officiel. Si un e-mail demande de se connecter, ouvrir soi-même le site ou l'application, plutôt que de suivre le lien du message.
Et si le message est bien un piège, un dernier réflexe utile : le signaler. Avec Baitback, il suffit de coller l'e-mail : l'outil retrouve le serveur qui l'a envoyé et son hébergeur, puis prépare le signalement pour faire couper la campagne. Pour comprendre pourquoi un e-mail d'apparence parfaite peut quand même mentir, voir aussi Un e-mail peut mentir… même quand les contrôles disent « OK ».
Le pirate n'a pas besoin de vous battre
Le pirate n'a pas besoin de casser la porte si quelqu'un peut lui ouvrir.
Les attaques les plus impressionnantes ne reposent pas toujours sur une technologie inconnue ou un virus spectaculaire. Parfois, tout commence par un message. Un appel. Un compte. Une erreur de quelques secondes. Et derrière cette petite erreur peuvent se retrouver des millions de données, une grande entreprise paralysée ou des informations confidentielles exposées.
En cybersécurité, le maillon faible n'est pas forcément l'ordinateur. Parfois, c'est l'histoire que l'on raconte à la personne assise devant l'écran.
- Beaucoup de grandes attaques commencent par un accès obtenu par la ruse, pas par une faille technique.
- Un seul compte compromis peut déclencher une réaction en chaîne jusqu'à une crise majeure.
- Les vieux comptes oubliés et le support informatique sont des portes d'entrée aussi précieuses qu'un serveur.
- Le phishing moderne est personnalisé et bien écrit : les fautes d'orthographe ne sont plus un indice fiable.
- Face à l'urgence : STOP, vérifier par un autre canal, se connecter depuis le site officiel, puis signaler.