Phishing : le jeu du chat et de la souris entre chercheurs et pirates
Des chercheurs du monde entier conçoivent des algorithmes capables d'analyser des millions d'e-mails. Pourtant, un message banal, bien écrit, qui arrive au bon moment, peut encore piéger quelqu'un. Pourquoi, malgré toutes ces technologies, un simple e-mail fonctionne-t-il encore ? Plongée dans une course qui ne s'arrête jamais.
Le paradoxe : on sait détecter les pièges… alors pourquoi fonctionnent-ils encore ?
Le scénario est simple. Un e-mail arrive. Il semble venir de la banque, du patron, d'un ami ou d'un service connu. Il est parfaitement écrit, crédible, et tombe pile au bon moment. Si des algorithmes savent passer au crible des millions de messages, comment celui-ci a-t-il pu passer entre les mailles du filet ?
Une partie de la réponse se trouve sur le terrain, loin des laboratoires :
- les chercheurs travaillent avec des technologies de pointe, mais beaucoup d'entreprises et d'administrations doivent composer avec des infrastructures anciennes ;
- certains serveurs de messagerie sont configurés avec le strict minimum ;
- les outils de détection ne sont pas toujours reliés entre eux ;
- et surtout, quelqu'un doit surveiller, mettre à jour et interpréter les alertes. Un outil que personne ne regarde ne protège pas grand-chose.
Le serveur « nu » : un centre de tri qui ne lit pas les lettres
Un serveur de messagerie, c'est un peu le centre de tri de la poste : il sait recevoir les lettres, les ranger et les faire suivre à la bonne adresse. Mais, sans outils supplémentaires, il ne sait pas reconnaître une lettre piégée. Il fait circuler le courrier, point. (Le trajet complet d'un e-mail est raconté dans le guide Comment un e-mail voyage de l'expéditeur au destinataire.)
Ces « centres de tri » portent des noms comme Postfix, Sendmail ou Exim. Pour qu'ils deviennent plus malins, on leur ajoute des assistants spécialisés :
- Amavis joue le rôle d'aiguilleur : il fait passer chaque message devant un antivirus et un antispam ;
- SpamAssassin ou Rspamd attribuent au message une note de suspicion, à partir de centaines d'indices : contenu, liens, réputation du serveur d'envoi, résultats de SPF, DKIM et DMARC…
Sans ces assistants, et sans quelqu'un pour les régler, le serveur reste « nu » : il livre tout ce qu'on lui confie.
Les chercheurs construisent des détectives numériques
Passons du problème aux solutions. Dans les laboratoires, la détection a beaucoup changé : on ne se contente plus de chercher des mots interdits.
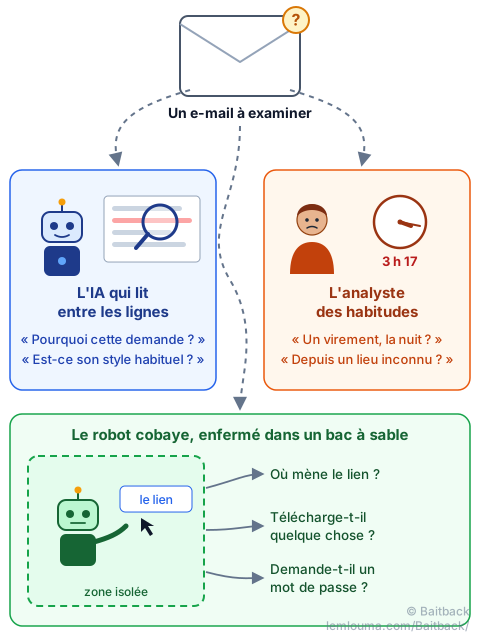
1. L'IA apprend à lire entre les lignes
Avant, la question était : « Le message contient-il le mot argent ? » Aujourd'hui, grâce au traitement automatique du langage (le NLP) et à l'intelligence artificielle, les questions ressemblent plutôt à celles d'un enquêteur :
- Pourquoi cette personne écrit-elle comme ça ?
- Pourquoi demande-t-elle cette action, maintenant ?
- Ce message ressemble-t-il aux habitudes de son véritable expéditeur ?
Le détecteur ne regarde plus seulement les mots, mais le contexte : le ton, l'urgence, la cohérence avec les messages précédents.
2. Repérer les comportements inhabituels
Un salarié n'envoie jamais de demande de virement. Soudain, à 3 h 17 du matin, une demande urgente part de son compte, depuis une connexion située à l'autre bout du monde. Simple bug… ou quelqu'un qui vient de prendre le contrôle du compte ?
C'est l'analyse comportementale : on apprend ce qui est « normal » pour une personne ou un service, puis on signale ce qui s'en écarte. L'avantage est énorme : même un message parfaitement écrit peut trahir un comportement anormal.
3. Faire cliquer des machines à notre place
Un lien paraît parfaitement normal ? Pas question de laisser un humain prendre le risque. Une machine l'ouvre dans un environnement isolé, un bac à sable (sandbox), et observe :
- où mène-t-il, après toutes les redirections ?
- que charge-t-il ?
- cherche-t-il à voler des identifiants ?
- télécharge-t-il quelque chose de suspect ?
Les pirates, bien sûr, le savent : certains placent un « videur » devant leur page piégée pour ne montrer qu'une page inoffensive aux robots. Cette ruse est expliquée dans le guide Phishing : comment les arnaqueurs font passer leurs e-mails. De son côté, Baitback suit les redirections des liens d'un e-mail et affiche chaque étape, pour voir où ils mènent vraiment sans avoir à cliquer.
Mais les pirates ont compris : il suffit parfois de pirater notre cerveau
Voici le paradoxe : plus les machines deviennent intelligentes, plus les attaques deviennent… humaines.
Un filtre repère assez bien un lien suspect ou une pièce jointe piégée. Il est beaucoup plus difficile de détecter ceci :
Bonjour Paul, c'est ton directeur. Je suis en réunion,
je ne peux pas téléphoner. Peux-tu effectuer ce virement
avant 16 h ? C'est urgent, je compte sur toi.
Ce message n'a peut-être aucun virus, aucun lien, aucune faute d'orthographe, aucun mot suspect. Et pourtant, il peut coûter très cher : c'est le principe de l'arnaque au président (ou fraude au faux dirigeant). Tout repose sur l'autorité, l'urgence et le secret. Rien, techniquement, ne ressemble à une attaque.
IA contre IA… et humain contre humain
Les chercheurs améliorent leurs détecteurs. Les attaquants améliorent leurs messages. Et l'IA générative leur donne un sérieux coup de main : elle peut aider à produire des textes plus crédibles, plus personnalisés, sans fautes, adaptés au métier et à la langue de chaque cible.
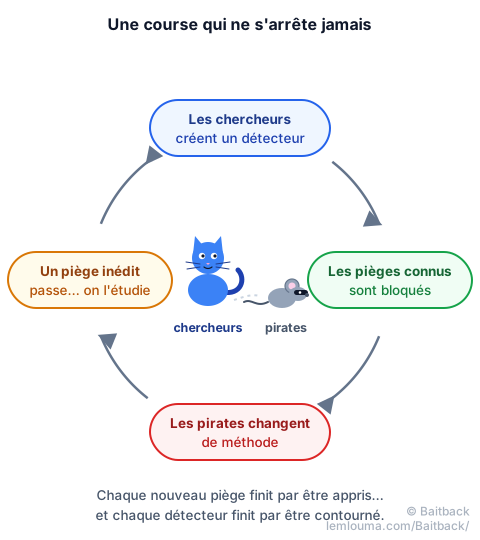
La recherche doit donc répondre à une question de plus en plus difficile : comment reconnaître une attaque qui ressemble exactement à un vrai message ? Les pistes combinent plusieurs signaux plutôt qu'un seul : le texte, le comportement de l'expéditeur, la réputation des serveurs, le devenir des liens… et les signalements des utilisateurs.
Et nous, dans tout ça ?
Les détecteurs apprennent à partir d'exemples. Chaque e-mail de phishing signalé est un exemple de plus : il aide les filtres à reconnaître la prochaine vague, et il permet de faire couper le serveur qui l'a envoyé. Signaler n'est donc pas un geste inutile : c'est nourrir le chat.
C'est l'idée de Baitback : coller un e-mail suspect, retrouver automatiquement le serveur d'envoi et son hébergeur, puis envoyer en quelques clics un signalement clair, au bon endroit.
Le vrai problème n'est peut-être pas l'e-mail
L'e-mail n'est finalement qu'une porte d'entrée. Derrière lui se trouvent des algorithmes, des serveurs, des chercheurs, des pirates… et surtout des humains. C'est ce qui rend la cybersécurité si particulière : chaque fois qu'une technologie apprend à reconnaître un piège, quelqu'un essaie d'inventer un piège qu'elle ne connaît pas encore.
Et quand la ruse vise directement l'humain, les conséquences peuvent être spectaculaires. Quatre histoires vraies le montrent dans le guide Quand un simple message fait tomber les géants.
- Un serveur de messagerie seul se contente de livrer le courrier : il faut lui ajouter des outils (antivirus, antispam) et quelqu'un pour les surveiller.
- La détection moderne combine l'analyse du texte par l'IA, l'analyse des comportements et l'ouverture des liens dans un bac à sable.
- Les attaques les plus difficiles à détecter ne contiennent parfois ni lien, ni virus : elles misent sur l'autorité et l'urgence.
- L'IA sert aux deux camps : elle aide à détecter, mais aussi à écrire des messages plus crédibles.
- Chaque signalement aide les filtres à apprendre et peut faire couper un serveur d'envoi.