Phishing: o jogo de gato e rato entre pesquisadores e piratas
Pesquisadores do mundo inteiro criam algoritmos capazes de analisar milhões de e-mails. Mesmo assim, uma mensagem banal, bem escrita, que chega na hora certa, ainda consegue enganar alguém. Por que, apesar de toda essa tecnologia, um simples e-mail ainda funciona? Um mergulho numa corrida que nunca termina.
O paradoxo: sabemos detectar as armadilhas… então por que elas ainda funcionam?
O cenário é simples. Chega um e-mail. Parece vir do banco, do chefe, de um amigo ou de um serviço conhecido. Está perfeitamente escrito, é crível e chega bem na hora certa. Se algoritmos conseguem peneirar milhões de mensagens, como esta passou pela malha?
Parte da resposta está na prática, longe dos laboratórios:
- os pesquisadores trabalham com tecnologia de ponta, mas muitas empresas e órgãos públicos precisam se virar com infraestruturas antigas;
- alguns servidores de e-mail são configurados com o mínimo necessário;
- as ferramentas de detecção nem sempre estão conectadas entre si;
- e, acima de tudo, alguém precisa monitorar, atualizar e interpretar os alertas. Uma ferramenta que ninguém olha protege pouca coisa.
O servidor “nu”: um centro de triagem que não lê as cartas
Um servidor de e-mail é um pouco como o centro de triagem dos Correios: sabe receber as cartas, organizá-las e encaminhá-las ao endereço certo. Mas, sem ferramentas extras, não reconhece uma carta armadilhada. Ele faz o correio circular, e só. (A viagem completa de um e-mail está no guia Como um e-mail viaja do remetente ao destinatário.)
Esses “centros de triagem” se chamam Postfix, Sendmail ou Exim. Para ficarem mais espertos, ganham assistentes especializados:
- Amavis faz o papel de despachante: passa cada mensagem por um antivírus e um antispam;
- SpamAssassin ou Rspamd dão à mensagem uma nota de suspeita a partir de centenas de indícios: conteúdo, links, reputação do servidor de envio, resultados de SPF, DKIM e DMARC…
Sem esses assistentes, e sem alguém para ajustá-los, o servidor continua “nu”: entrega tudo o que recebe.
Os pesquisadores constroem detetives digitais
Passemos do problema às soluções. Nos laboratórios, a detecção mudou muito: não se trata mais só de procurar palavras proibidas.
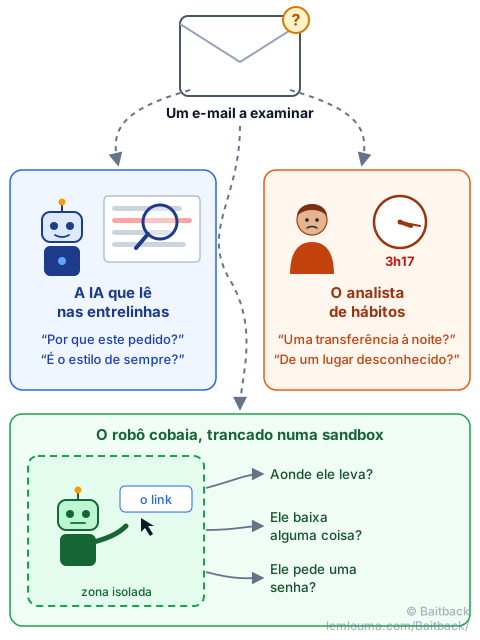
1. A IA aprende a ler nas entrelinhas
Antes, a pergunta era: “A mensagem contém a palavra dinheiro?” Hoje, graças ao processamento de linguagem natural (NLP) e à inteligência artificial, as perguntas parecem mais as de um investigador:
- Por que essa pessoa escreve assim?
- Por que ela pede essa ação, agora?
- Essa mensagem combina com os hábitos do verdadeiro remetente?
O detector não olha mais só as palavras, mas o contexto: o tom, a urgência, a coerência com as mensagens anteriores.
2. Perceber comportamentos incomuns
Um funcionário nunca envia pedidos de transferência. De repente, às 3h17 da madrugada, um pedido urgente sai da conta dele, a partir de uma conexão do outro lado do mundo. Simples bug… ou alguém que acabou de tomar o controle da conta?
É a análise comportamental: aprende-se o que é “normal” para uma pessoa ou um serviço e sinaliza-se o que foge disso. A vantagem é enorme: até uma mensagem perfeitamente escrita pode denunciar um comportamento anormal.
3. Deixar as máquinas clicarem por nós
Um link parece perfeitamente normal? Nada de deixar um humano correr o risco. Uma máquina o abre num ambiente isolado, uma sandbox (caixa de areia), e observa:
- aonde ele leva, depois de todos os redirecionamentos?
- o que ele carrega?
- tenta roubar credenciais?
- baixa algo suspeito?
Os piratas, claro, sabem disso: alguns colocam um “segurança” na frente da página armadilhada para mostrar aos robôs só uma página inofensiva. Esse truque é explicado no guia Phishing: como os golpistas fazem seus e-mails chegarem. Já o Baitback segue os redirecionamentos dos links de um e-mail e mostra cada etapa, para ver aonde eles levam de verdade sem precisar clicar.
Mas os piratas entenderam: às vezes basta hackear o nosso cérebro
Eis o paradoxo: quanto mais inteligentes as máquinas ficam, mais humanos os ataques se tornam.
Um filtro detecta razoavelmente bem um link suspeito ou um anexo armadilhado. É muito mais difícil detectar isto:
Oi, Paulo, aqui é o seu diretor. Estou em reunião
e não posso ligar. Você pode fazer esta transferência
antes das 16h? É urgente, conto com você.
Talvez essa mensagem não tenha vírus, link, erro de ortografia nem palavra suspeita. E, mesmo assim, pode custar muito caro: é o princípio da fraude do CEO (ou golpe do falso diretor). Tudo se apoia em autoridade, urgência e sigilo. Tecnicamente, nada parece um ataque.
IA contra IA… e humano contra humano
Os pesquisadores aprimoram seus detectores. Os atacantes aprimoram suas mensagens. E a IA generativa dá uma bela ajuda: pode produzir textos mais críveis, mais personalizados, sem erros, adaptados à profissão e ao idioma de cada alvo.
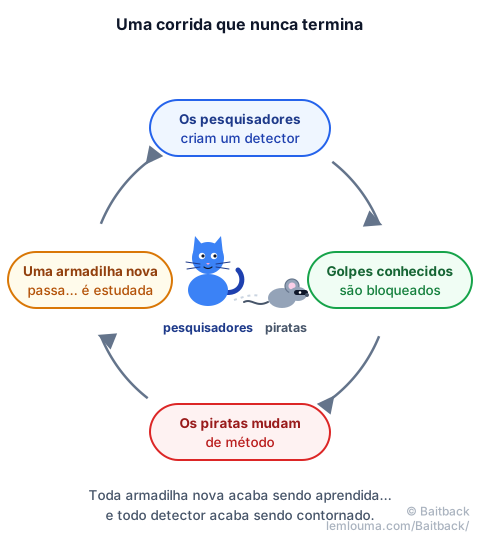
A pesquisa precisa então responder a uma pergunta cada vez mais difícil: como reconhecer um ataque que parece exatamente uma mensagem verdadeira? Os caminhos combinam vários sinais em vez de um só: o texto, o comportamento do remetente, a reputação dos servidores, o destino dos links… e as denúncias dos usuários.
E nós, nisso tudo?
Os detectores aprendem com exemplos. Cada e-mail de phishing denunciado é mais um exemplo: ajuda os filtros a reconhecer a próxima onda e permite derrubar o servidor que o enviou. Denunciar não é um gesto inútil: é alimentar o gato.
Essa é a ideia do Baitback: colar um e-mail suspeito, encontrar automaticamente o servidor de envio e o provedor de hospedagem e, em poucos cliques, enviar uma denúncia clara ao lugar certo.
Talvez o verdadeiro problema não seja o e-mail
No fim das contas, o e-mail é só uma porta de entrada. Por trás dele há algoritmos, servidores, pesquisadores, piratas… e sobretudo pessoas. É isso que torna a cibersegurança tão particular: toda vez que uma tecnologia aprende a reconhecer uma armadilha, alguém tenta inventar uma armadilha que ela ainda não conhece.
E quando o truque mira diretamente as pessoas, as consequências podem ser espetaculares. Quatro histórias reais mostram isso no guia Quando uma simples mensagem derruba gigantes.
- Um servidor de e-mail sozinho só entrega: precisa de ferramentas (antivírus, antispam) e de alguém para vigiá-las.
- A detecção moderna combina análise do texto por IA, análise de comportamento e abertura de links numa sandbox.
- Os ataques mais difíceis de detectar às vezes não têm link nem vírus: apostam na autoridade e na urgência.
- A IA serve aos dois lados: ajuda a detectar, mas também a escrever mensagens mais críveis.
- Cada denúncia ajuda os filtros a aprender e pode derrubar um servidor de envio.