Phishing: Katz und Maus zwischen Forschern und Angreifern
Forscher auf der ganzen Welt entwickeln Algorithmen, die Millionen von E-Mails analysieren können. Und doch kann eine banale, gut geschriebene Nachricht, die im richtigen Moment eintrifft, noch immer jemanden täuschen. Warum funktioniert eine einfache E-Mail trotz all dieser Technik noch? Ein Blick in ein Rennen ohne Ende.
Das Paradox: Wir können Fallen erkennen … warum funktionieren sie trotzdem?
Das Szenario ist einfach. Eine E-Mail kommt an. Sie scheint von der Bank, vom Chef, von einem Freund oder einem bekannten Dienst zu stammen. Sie ist perfekt formuliert, glaubwürdig und kommt genau im richtigen Moment. Wenn Algorithmen Millionen Nachrichten durchsieben können, wie ist diese hier durchs Netz geschlüpft?
Ein Teil der Antwort liegt in der Praxis, fern der Labore:
- Forscher arbeiten mit Spitzentechnologie, aber viele Unternehmen und Behörden müssen mit alter Infrastruktur auskommen;
- manche Mailserver sind nur mit dem Allernötigsten konfiguriert;
- Erkennungswerkzeuge sind nicht immer miteinander verbunden;
- und vor allem: Jemand muss die Warnungen überwachen, aktualisieren und deuten. Ein Werkzeug, auf das niemand schaut, schützt kaum.
Der „nackte“ Server: ein Sortierzentrum, das die Briefe nicht liest
Ein Mailserver ist ein bisschen wie das Sortierzentrum der Post: Er kann Briefe annehmen, sortieren und an die richtige Adresse weiterleiten. Aber ohne zusätzliche Werkzeuge erkennt er keinen präparierten Brief. Er befördert die Post, sonst nichts. (Den ganzen Weg einer E-Mail erzählt der Ratgeber Wie eine E-Mail vom Absender zum Empfänger reist.)
Diese „Sortierzentren“ heißen Postfix, Sendmail oder Exim. Um sie klüger zu machen, bekommen sie spezialisierte Helfer:
- Amavis spielt den Weichensteller: Er schickt jede Nachricht an einem Virenscanner und einem Spamfilter vorbei;
- SpamAssassin oder Rspamd vergeben der Nachricht eine Verdachtsnote anhand Hunderter Hinweise: Inhalt, Links, Ruf des Versandservers, Ergebnisse von SPF, DKIM und DMARC …
Ohne diese Helfer, und ohne jemanden, der sie einstellt, bleibt der Server „nackt“: Er stellt alles zu, was man ihm anvertraut.
Forscher bauen digitale Detektive
Vom Problem zu den Lösungen. In den Laboren hat sich die Erkennung stark verändert: Man sucht nicht mehr nur nach verbotenen Wörtern.
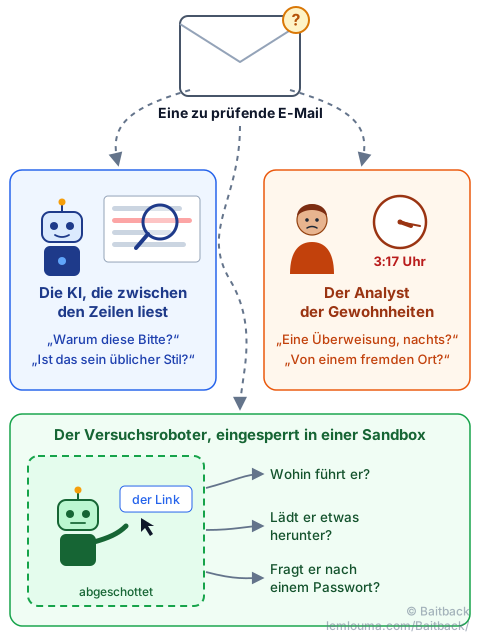
1. Die KI lernt, zwischen den Zeilen zu lesen
Früher lautete die Frage: „Enthält die Nachricht das Wort Geld?“ Heute ähneln die Fragen dank maschineller Sprachverarbeitung (NLP) und künstlicher Intelligenz eher denen eines Ermittlers:
- Warum schreibt diese Person so?
- Warum verlangt sie diese Handlung, und warum jetzt?
- Passt die Nachricht zu den Gewohnheiten ihres echten Absenders?
Der Detektor schaut nicht mehr nur auf Wörter, sondern auf den Kontext: den Ton, die Dringlichkeit, die Stimmigkeit mit früheren Nachrichten.
2. Ungewöhnliches Verhalten erkennen
Ein Mitarbeiter verschickt nie Überweisungsaufträge. Plötzlich, um 3:17 Uhr nachts, geht von seinem Konto eine dringende Anfrage aus, über eine Verbindung am anderen Ende der Welt. Ein simpler Fehler … oder hat gerade jemand das Konto übernommen?
Das ist die Verhaltensanalyse: Man lernt, was für eine Person oder einen Dienst „normal“ ist, und meldet, was davon abweicht. Der Vorteil ist enorm: Selbst eine perfekt formulierte Nachricht kann ein auffälliges Verhalten verraten.
3. Maschinen für uns klicken lassen
Ein Link sieht völlig normal aus? Kein Mensch soll das Risiko eingehen. Eine Maschine öffnet ihn in einer abgeschotteten Umgebung, einer Sandbox, und beobachtet:
- Wohin führt er nach allen Weiterleitungen?
- Was lädt er?
- Versucht er, Zugangsdaten zu stehlen?
- Lädt er etwas Verdächtiges herunter?
Angreifer wissen das natürlich: Manche stellen einen „Türsteher“ vor ihre Fallenseite, damit Roboter nur eine harmlose Seite sehen. Dieser Trick wird im Ratgeber Phishing: Wie Betrüger ihre E-Mails durchbringen erklärt. Baitback wiederum verfolgt die Weiterleitungen der Links einer E-Mail und zeigt jeden Schritt an, damit man sieht, wohin sie wirklich führen, ohne klicken zu müssen.
Aber die Angreifer haben es verstanden: Manchmal reicht es, unser Gehirn zu hacken
Hier liegt das Paradox: Je klüger die Maschinen werden, desto menschlicher werden die Angriffe.
Einen verdächtigen Link oder einen präparierten Anhang erkennt ein Filter recht gut. Viel schwerer zu erkennen ist so etwas:
Hallo Paul, hier ist dein Geschäftsführer. Ich bin im Meeting
und kann nicht telefonieren. Kannst du diese Überweisung
vor 16 Uhr ausführen? Es ist dringend, ich zähle auf dich.
Diese Nachricht hat vielleicht keinen Virus, keinen Link, keinen Rechtschreibfehler, kein verdächtiges Wort. Und doch kann sie sehr teuer werden: Das ist das Prinzip des CEO-Betrugs (auch „Chef-Masche“ genannt). Alles beruht auf Autorität, Dringlichkeit und Geheimhaltung. Technisch sieht nichts nach einem Angriff aus.
KI gegen KI … und Mensch gegen Mensch
Forscher verbessern ihre Detektoren. Angreifer verbessern ihre Nachrichten. Und generative KI hilft ihnen kräftig: Sie kann glaubwürdigere, persönlichere, fehlerfreie Texte erzeugen, zugeschnitten auf Beruf und Sprache jedes Ziels.
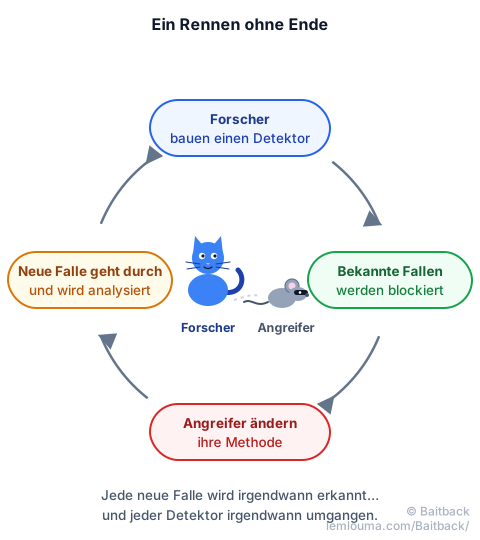
Die Forschung muss also eine immer schwierigere Frage beantworten: Wie erkennt man einen Angriff, der genau wie eine echte Nachricht aussieht? Die Ansätze kombinieren mehrere Signale statt nur eines: den Text, das Verhalten des Absenders, den Ruf der Server, das Ziel der Links … und die Meldungen der Nutzer.
Und wir?
Detektoren lernen aus Beispielen. Jede gemeldete Phishing-E-Mail ist ein Beispiel mehr: Sie hilft den Filtern, die nächste Welle zu erkennen, und ermöglicht es, den Server abzuschalten, der sie verschickt hat. Melden ist also keine sinnlose Geste: Es füttert die Katze.
Das ist die Idee von Baitback: eine verdächtige E-Mail einfügen, automatisch den Versandserver und seinen Hoster finden und mit wenigen Klicks eine klare Meldung an die richtige Stelle schicken.
Vielleicht ist das eigentliche Problem nicht die E-Mail
Letztlich ist die E-Mail nur eine Eingangstür. Dahinter stehen Algorithmen, Server, Forscher, Angreifer … und vor allem Menschen. Das macht Cybersicherheit so besonders: Jedes Mal, wenn eine Technik lernt, eine Falle zu erkennen, versucht jemand, eine Falle zu erfinden, die sie noch nicht kennt.
Und wenn die List direkt auf Menschen zielt, können die Folgen spektakulär sein. Vier wahre Geschichten zeigen es im Ratgeber Wenn eine einfache Nachricht Giganten zu Fall bringt.
- Ein Mailserver allein stellt nur zu: Er braucht Werkzeuge (Virenscanner, Spamfilter) und jemanden, der sie überwacht.
- Moderne Erkennung kombiniert KI-Textanalyse, Verhaltensanalyse und das Öffnen von Links in einer Sandbox.
- Die am schwersten erkennbaren Angriffe enthalten manchmal weder Link noch Virus: Sie setzen auf Autorität und Dringlichkeit.
- KI dient beiden Seiten: Sie hilft beim Erkennen, aber auch beim Schreiben glaubwürdigerer Nachrichten.
- Jede Meldung hilft Filtern beim Lernen und kann dazu führen, dass ein Versandserver abgeschaltet wird.