Quando uma simples mensagem derruba gigantes
De caixas de e-mail invadidas a cassinos paralisados, alguns dos ataques mais espetaculares dos últimos anos não começaram com um vírus sofisticado. Começaram com um truque: uma mensagem, uma ligação, uma senha obtida. Quatro histórias reais para entender por que os piratas às vezes preferem a astúcia à força.
E se o melhor jeito de entrar fosse pedir com educação?
Imagine esta mensagem:
Olá, detectamos uma atividade incomum na sua conta.
Clique aqui para protegê-la.
Um clique. Um usuário. Uma senha. E, de repente, o pirata não precisa mais arrombar a porta: ele tem a chave.
Essa é toda a lógica do phishing e da engenharia social (a arte de manipular pessoas em vez de máquinas):
- criar uma situação crível;
- provocar uma emoção: medo, urgência, curiosidade, vontade de ajudar;
- levar alguém a agir rápido, sem pensar;
- obter as informações ou os acessos necessários.
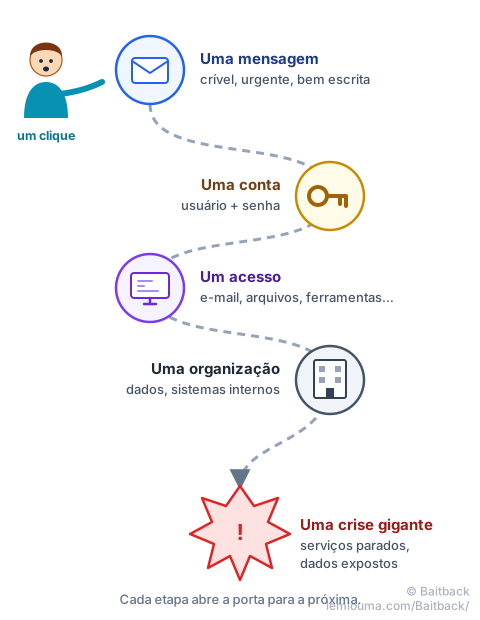
O mais espetacular nem sempre é o phishing em si. É o que vem depois. Uma única conta comprometida pode desencadear uma verdadeira reação em cadeia.
Quatro histórias reais, quatro maneiras de enganar pessoas
🇫🇷 FICOBA: a conta roubada que abriu uma porta para 1,2 milhão de contas bancárias
O FICOBA é o cadastro nacional francês que registra as contas bancárias abertas na França. Um arquivo muito sensível, reservado a servidores públicos habilitados.
Do fim de janeiro de 2026 até 13 de fevereiro, um agente mal-intencionado usou as credenciais de um servidor público (de fora da administração tributária, a DGFiP) que tinha acesso ao arquivo para trocas de informações entre ministérios. Assim, conseguiu consultar uma parte do FICOBA. Segundo a comunicação oficial do Ministério da Economia francês (em francês), cerca de 1,2 milhão de contas foram afetadas, menos de 1% do arquivo: dados bancários (RIB, IBAN), identidade, endereço e às vezes o número fiscal.
Por que isso chama a atenção? Porque não há cena de filme com um hacker “quebrando” um servidor. A administração chegou a esclarecer que o incidente não veio de uma falha da própria aplicação. Tudo começa com algo muito mais banal: uma conta legítima usada pela pessoa errada.
Até agora, as fontes oficiais comprovam o uso indevido das credenciais, mas não como elas foram obtidas. Portanto, não é possível falar em phishing com certeza neste caso.
A pergunta a fazer: e se o pirata não precisasse invadir o banco de dados… porque já tinha as chaves de um usuário autorizado?
🪟 Microsoft: entrar por uma porta velha e esquecida
No fim de novembro de 2023, o grupo que a Microsoft chama de Midnight Blizzard (ligado à inteligência russa, segundo os governos dos EUA e do Reino Unido) ataca… uma antiga conta de teste. O método: o password spraying, que consiste em testar poucas senhas muito comuns em muitas contas, em vez de muitas senhas numa só, para não disparar nenhum alarme. Essa conta antiga, menos protegida que as outras, acaba cedendo.
A partir desse primeiro acesso, os atacantes chegam a uma pequena parte das caixas de e-mail da Microsoft, entre elas as de membros da diretoria e de equipes especializadas, sobretudo de cibersegurança. Depois, a Microsoft informou que informações encontradas nesses e-mails tinham sido usadas para tentar acessar outros sistemas internos.
O detalhe fascinante: eles não atacaram diretamente as contas dos executivos. Primeiro encontraram uma porta lateral e depois a usaram para ir mais longe. Em cibersegurança, a porta mais importante nem sempre é a principal: às vezes é a conta velha que ninguém mais olha.
🎰 MGM Resorts: como um truque acabou atingindo Las Vegas
Setembro de 2023, Las Vegas. Caça-níqueis se apagam. Cartões dos quartos param de funcionar. As reservas ficam comprometidas. Bem-vindo ao incidente que atingiu a MGM Resorts, uma das gigantes dos cassinos americanos.
Como entrar num gigante desses? Não necessariamente atacando os servidores de frente. Segundo informações publicadas pela imprensa, os atacantes miraram o suporte de TI: fingindo ser um funcionário, com informações encontradas na internet, conseguiram ajuda para acessar a conta dele. A MGM estimou depois o impacto do incidente em cerca de 100 milhões de dólares.
A lição: o help desk pode virar um alvo tão importante quanto um servidor. Um técnico está justamente ali para ajudar. Se alguém o convence de que é o usuário certo, o sistema acaba fazendo exatamente aquilo para o que foi criado: ajudar.
📨 John Podesta: o e-mail que parecia um alerta do Google
Março de 2016. John Podesta, então coordenador da campanha presidencial de Hillary Clinton, recebe uma mensagem que parece um alerta de segurança do Google: “Someone has your password” (“Alguém tem a sua senha”). A mensagem afirma que um login suspeito foi detectado e pede que a senha seja trocada imediatamente.
O link leva, na verdade, a uma página falsa controlada pelos atacantes. Segundo a agência Associated Press, essa armadilha deu acesso à caixa de e-mail dele e a cerca de 50 mil e-mails, parte dos quais foi publicada depois, durante a campanha.
O detalhe que torna a história fascinante: a mensagem tinha sido encaminhada ao suporte de TI da campanha para verificação. A resposta? Que era um e-mail “legítimo”. O autor da resposta explicou mais tarde que queria ter escrito “ilegítimo”. Um erro de digitação, na pior hora possível.
A pergunta a fazer: se até os responsáveis pela segurança podem cair, o que torna um phishing tão crível?
O que todas essas histórias têm em comum
Esses ataques não usam todos o mesmo mecanismo. E é justamente isso que é interessante.
| Ataque | Ponto de entrada documentado | O que se buscava |
|---|---|---|
| FICOBA | Credenciais de um usuário autorizado, usurpadas | Dados bancários |
| Microsoft | Antiga conta de teste comprometida | E-mails internos |
| MGM Resorts | Engenharia social do suporte de TI | Acesso aos sistemas |
| John Podesta | Phishing direcionado | Credenciais e caixa de e-mail |
O ponto em comum, portanto, não é “um e-mail”. O verdadeiro ponto em comum é conquistar a confiança ou os acessos necessários para que o próprio sistema abra a porta.
Por que o phishing está ficando ainda mais perigoso
Antes, dava para reconhecer o phishing pelos defeitos: “Dear Sir, your account is blocked, please click”, erros por toda parte, um endereço estranho.
Hoje, uma mensagem de phishing pode ser perfeitamente escrita, personalizada, adaptada à profissão da vítima, alimentada com informações públicas (redes sociais, site da empresa) e enviada no momento mais crível. A IA generativa torna essa personalização mais rápida do que nunca (veja Phishing: o jogo de gato e rato entre pesquisadores e piratas).
Exemplo: no fim de outubro de 2024, a Microsoft descreveu uma campanha de phishing direcionado do mesmo grupo, Midnight Blizzard, que mirava milhares de pessoas em mais de 100 organizações. Algumas mensagens se passavam por funcionários da Microsoft e mencionavam outros provedores de serviços on-line.
A mudança é profunda: o phishing não busca mais só enviar muitos e-mails ruins; busca enviar a mensagem certa para a pessoa certa.
A mesma mecânica, no nosso dia a dia
Não é preciso ser uma multinacional para virar alvo. Os mesmos truques aparecem em todo lugar:
- o e-mail: “Sua conta será excluída em 24 horas.”
- o SMS: “Não foi possível entregar sua encomenda.”
- o Discord: “Olha esse vídeo 😂”
- o Instagram: “Sua conta será suspensa.”
- a escola: “Seu trabalho deve ser entregue até hoje à noite.”
- o falso amigo: “Pode me mandar o código que você acabou de receber?”
O cenário muda, a identidade muda, o nível de urgência muda. Mas a mensagem oculta é sempre a mesma: “Faça algo agora, sem parar para pensar.”
A regra de ouro: quebrar o roteiro
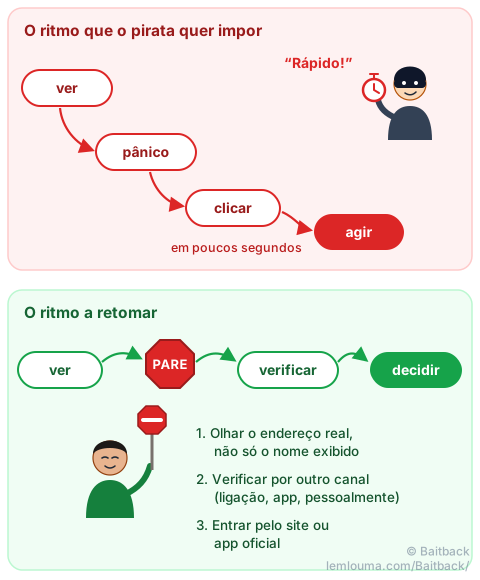
Em vez de uma lista de dez regras, uma única ideia: o pirata quer controlar o seu ritmo. Ele quer que você veja → entre em pânico → clique → aja. O objetivo é quebrar essa corrente: ver → PARE → verificar → decidir.
Três reflexos fáceis
- Olhar o endereço real, não só o nome exibido. “Atendimento ao cliente” em letras grandes não prova nada; o endereço completo, e principalmente o domínio depois do @, diz muito mais.
- Mudar de canal. Uma mensagem diz vir de um professor, do banco ou de um amigo? Não responda à própria mensagem para verificar: fale com a pessoa por outro meio (telefone, app oficial, pessoalmente).
- Para entrar, partir do site oficial. Se um e-mail pede login, abra você mesmo o site ou o aplicativo em vez de seguir o link da mensagem.
E se a mensagem for mesmo uma armadilha, um último reflexo útil: denunciá-la. Com o Baitback, basta colar o e-mail: a ferramenta encontra o servidor que o enviou e o provedor de hospedagem, e prepara a denúncia para derrubar a campanha. Para entender por que um e-mail de aparência perfeita ainda pode mentir, veja também Um e-mail pode mentir… mesmo quando as verificações dizem “OK”.
O pirata não precisa vencer você
O pirata não precisa arrombar a porta se alguém pode abri-la para ele.
Os ataques mais impressionantes nem sempre dependem de uma tecnologia desconhecida ou de um vírus espetacular. Às vezes, tudo começa com uma mensagem. Uma ligação. Uma conta. Um erro de poucos segundos. E por trás desse pequeno erro podem estar milhões de dados, uma grande empresa paralisada ou informações confidenciais expostas.
Em cibersegurança, o elo fraco não é necessariamente o computador. Às vezes, é a história contada para a pessoa sentada diante da tela.
- Muitos grandes ataques começam com um acesso obtido por um truque, não por uma falha técnica.
- Uma única conta comprometida pode desencadear uma reação em cadeia até uma grande crise.
- Contas antigas esquecidas e o suporte de TI são portas de entrada tão valiosas quanto um servidor.
- O phishing moderno é personalizado e bem escrito: erros de ortografia já não são um indício confiável.
- Diante da urgência: PARE, verifique por outro canal, entre pelo site oficial e depois denuncie.