Cuando un simple mensaje derriba a los gigantes
De buzones pirateados a casinos paralizados, algunos de los ataques más espectaculares de los últimos años no empezaron con un virus sofisticado. Empezaron con un engaño: un mensaje, una llamada, una contraseña robada. Cuatro historias reales para entender por qué los piratas prefieren a veces la astucia a la fuerza.
¿Y si la mejor forma de entrar fuera pedirlo con educación?
Imagine este mensaje:
Hola, su cuenta presenta una actividad inusual.
Haga clic aquí para protegerla.
Un clic. Un usuario. Una contraseña. Y de repente, el pirata ya no necesita forzar la puerta: tiene la llave.
Esa es toda la lógica del phishing y de la ingeniería social (el arte de manipular a las personas en lugar de a las máquinas):
- crear una situación creíble;
- provocar una emoción: miedo, urgencia, curiosidad, ganas de ayudar;
- empujar a alguien a actuar rápido, sin pensar;
- obtener la información o los accesos necesarios.
Lo más espectacular no siempre es el phishing en sí. Es lo que viene después. Una sola cuenta comprometida puede desencadenar una verdadera reacción en cadena.
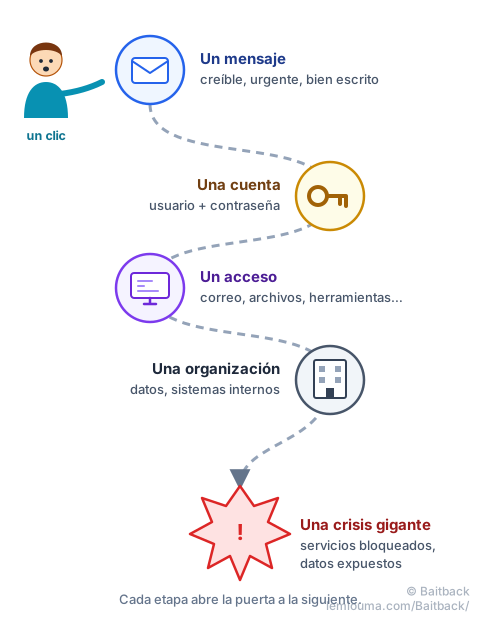
Cuatro historias reales, cuatro maneras de engañar a las personas
🇫🇷 FICOBA: la cuenta robada que abrió una puerta a 1,2 millones de cuentas bancarias
FICOBA es el fichero nacional francés que registra las cuentas bancarias abiertas en Francia. Un fichero muy sensible, reservado a funcionarios habilitados.
Desde finales de enero de 2026 y hasta el 13 de febrero, un actor malicioso utilizó las credenciales de un funcionario (ajeno a la administración tributaria, la DGFiP) que tenía acceso a ese fichero para intercambios de información entre ministerios. Así pudo consultar una parte de FICOBA. Según la comunicación oficial del Ministerio de Economía francés (en francés), se vieron afectadas unas 1,2 millones de cuentas, menos del 1 % del fichero: datos bancarios (RIB, IBAN), identidad, dirección y a veces identificador fiscal.
¿Por qué llama la atención? Porque no hay escena de película con un pirata que «rompe» un servidor. La administración precisó incluso que el incidente no se debía a un fallo de la propia aplicación. Todo parte de algo mucho más banal: una cuenta legítima usada por la persona equivocada.
Hasta la fecha, las fuentes oficiales establecen el uso fraudulento de las credenciales, pero no cómo se obtuvieron. No se puede, por tanto, hablar de phishing con certeza en este caso.
La pregunta que hay que hacerse: ¿y si el pirata no necesitaba piratear la base de datos… porque ya tenía las llaves de un usuario autorizado?
🪟 Microsoft: entrar por una vieja puerta olvidada
A finales de noviembre de 2023, el grupo que Microsoft llama Midnight Blizzard (vinculado a los servicios de inteligencia rusos según los gobiernos estadounidense y británico) ataca… una antigua cuenta de prueba. Su método: el password spraying, que consiste en probar unas pocas contraseñas muy comunes en muchas cuentas, en lugar de muchas contraseñas en una sola, para no activar ninguna alarma. Esa vieja cuenta, peor protegida que las demás, acaba cediendo.
A partir de ese primer acceso, los atacantes alcanzan una pequeña parte de los buzones de Microsoft, entre ellos los de miembros de la dirección y de equipos especializados, sobre todo en ciberseguridad. Microsoft indicó después que la información encontrada en esos correos se había usado para intentar acceder a otros sistemas internos.
El detalle fascinante: no atacaron directamente las cuentas de los directivos. Primero encontraron una puerta secundaria y luego la usaron para ir más lejos. En ciberseguridad, la puerta más importante no siempre es la principal: a veces es la vieja cuenta que ya nadie mira.
🎰 MGM Resorts: cómo un engaño acabó afectando a Las Vegas
Septiembre de 2023, Las Vegas. Las máquinas tragaperras se apagan. Las tarjetas de las habitaciones dejan de funcionar. Las reservas se ven alteradas. Bienvenidos al incidente que golpeó a MGM Resorts, uno de los gigantes de los casinos estadounidenses.
¿Cómo se entra en un gigante así? No necesariamente atacando sus servidores de frente. Según la información publicada en la prensa, los atacantes se dirigieron al soporte informático: haciéndose pasar por un empleado, gracias a datos encontrados en internet, obtuvieron ayuda para acceder a su cuenta. MGM estimó después el impacto del incidente en unos 100 millones de dólares.
La lección: el servicio de asistencia puede convertirse en un objetivo tan importante como un servidor. Un técnico está justamente para ayudar. Si alguien le convence de que es el usuario legítimo, el sistema acaba haciendo exactamente aquello para lo que fue diseñado: ayudar.
📨 John Podesta: el correo que parecía una alerta de Google
Marzo de 2016. John Podesta, entonces director de la campaña presidencial de Hillary Clinton, recibe un mensaje que parece una alerta de seguridad de Google: «Someone has your password» («Alguien tiene su contraseña»). El mensaje afirma que se ha detectado un inicio de sesión sospechoso e invita a cambiar la contraseña de inmediato.
El enlace lleva en realidad a una página falsa controlada por los atacantes. Según la agencia Associated Press, esta trampa permitió acceder a su buzón y a unos 50 000 correos, parte de los cuales se publicaron después durante la campaña.
El detalle que hace fascinante la historia: el mensaje se había reenviado al soporte informático de la campaña para comprobarlo. ¿La respuesta? Que era un correo «legítimo». El autor de la respuesta explicó más tarde que quería escribir «ilegítimo». Una errata, en el peor momento.
La pregunta que hay que hacerse: si incluso las personas encargadas de la seguridad pueden caer, ¿qué hace que un phishing sea tan creíble?
Lo que tienen en común todas estas historias
Estos ataques no usan todos el mismo mecanismo. Y eso es justamente lo interesante.
| Ataque | Punto de entrada documentado | Lo que se buscaba |
|---|---|---|
| FICOBA | Credenciales de un usuario autorizado, usurpadas | Datos bancarios |
| Microsoft | Antigua cuenta de prueba comprometida | Correos internos |
| MGM Resorts | Ingeniería social del soporte informático | Acceso a los sistemas |
| John Podesta | Phishing dirigido | Credenciales y buzón |
El punto común no es, por tanto, «un correo». El verdadero punto común es obtener la confianza o los accesos necesarios para que el propio sistema abra la puerta.
Por qué el phishing es cada vez más peligroso
Antes, el phishing se reconocía a menudo por sus defectos: «Dear Sir, your account is blocked, please click», faltas por todas partes, una dirección rara.
Hoy, un mensaje de phishing puede estar perfectamente escrito, personalizado, adaptado al oficio de la víctima, alimentado con información pública (redes sociales, web de la empresa) y enviado en el momento más creíble. La IA generativa hace que esta personalización sea más rápida que nunca (vea Phishing: el juego del gato y el ratón entre investigadores y piratas).
Ejemplo: a finales de octubre de 2024, Microsoft describió una campaña de phishing dirigido del mismo grupo, Midnight Blizzard, que apuntaba a miles de personas en más de 100 organizaciones. Algunos mensajes se hacían pasar por empleados de Microsoft y mencionaban a otros proveedores de servicios en línea.
El cambio es profundo: el phishing ya no busca solo enviar muchos correos malos; busca enviar el mensaje adecuado a la persona adecuada.
La misma mecánica, en nuestro día a día
No hace falta ser una multinacional para ser un objetivo. Los mismos trucos aparecen por todas partes:
- el correo: «Su cuenta se eliminará en 24 horas».
- el SMS: «No hemos podido entregar su paquete».
- Discord: «Mira este vídeo 😂».
- Instagram: «Su cuenta va a ser suspendida».
- el instituto: «Debe entregar su trabajo antes de esta noche».
- el falso amigo: «¿Me reenvías el código que te acaba de llegar?».
Cambia el decorado, cambia la identidad, cambia el nivel de urgencia. Pero el mensaje oculto es siempre el mismo: «Haz algo ya, sin tomarte el tiempo de pensar».
La regla de oro: romper el guion
En lugar de una lista de diez reglas, una sola idea: un pirata quiere controlar su ritmo. Quiere que usted vea → entre en pánico → haga clic → actúe. El objetivo es romper esa cadena: ver → STOP → verificar → decidir.
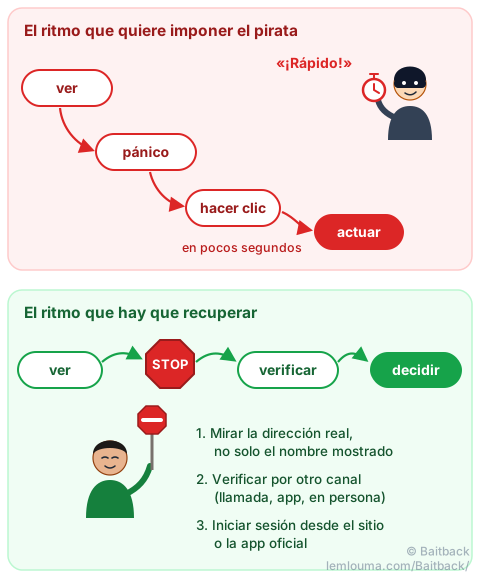
Tres reflejos sencillos
- Mirar la dirección real, no solo el nombre mostrado. «Atención al cliente» en grande no demuestra nada; la dirección completa, y sobre todo el dominio que sigue a la @, dice mucho más.
- Cambiar de canal. ¿Un mensaje dice venir de un profesor, del banco o de un amigo? No responda al propio mensaje para comprobarlo: contacte con la persona por otra vía (teléfono, aplicación oficial, en persona).
- Para iniciar sesión, partir del sitio oficial. Si un correo pide iniciar sesión, abra usted mismo el sitio o la aplicación en lugar de seguir el enlace del mensaje.
Y si el mensaje es de verdad una trampa, un último reflejo útil: denunciarlo. Con Baitback basta con pegar el correo: la herramienta encuentra el servidor que lo envió y su proveedor de alojamiento, y prepara la denuncia para cortar la campaña. Para entender por qué un correo de apariencia perfecta puede mentir igualmente, vea también Un correo puede mentir… aunque los controles digan «OK».
El pirata no necesita vencerle
El pirata no necesita forzar la puerta si alguien puede abrírsela.
Los ataques más impresionantes no siempre se basan en una tecnología desconocida o en un virus espectacular. A veces, todo empieza con un mensaje. Una llamada. Una cuenta. Un error de unos segundos. Y detrás de ese pequeño error pueden esconderse millones de datos, una gran empresa paralizada o información confidencial expuesta.
En ciberseguridad, el eslabón débil no es necesariamente el ordenador. A veces, es la historia que se le cuenta a la persona sentada frente a la pantalla.
- Muchos grandes ataques empiezan con un acceso obtenido mediante engaño, no con un fallo técnico.
- Una sola cuenta comprometida puede desencadenar una reacción en cadena hasta una crisis mayor.
- Las cuentas viejas olvidadas y el soporte informático son puertas de entrada tan valiosas como un servidor.
- El phishing moderno está personalizado y bien escrito: las faltas de ortografía ya no son un indicio fiable.
- Ante la urgencia: STOP, verificar por otro canal, iniciar sesión desde el sitio oficial y, después, denunciar.