Saat satu pesan sederhana menjatuhkan raksasa
Dari kotak surat yang dibobol hingga kasino yang lumpuh, beberapa serangan paling spektakuler dalam beberapa tahun terakhir tidak diawali dengan virus canggih. Semuanya diawali dengan tipu daya: sebuah pesan, sebuah panggilan, sebuah kata sandi yang berhasil didapat. Empat kisah nyata untuk memahami mengapa peretas terkadang lebih memilih akal daripada kekuatan.
Bagaimana jika cara terbaik untuk masuk adalah meminta dengan sopan?
Bayangkan pesan ini:
Halo, terdeteksi aktivitas tidak biasa pada akun Anda.
Klik di sini untuk mengamankannya.
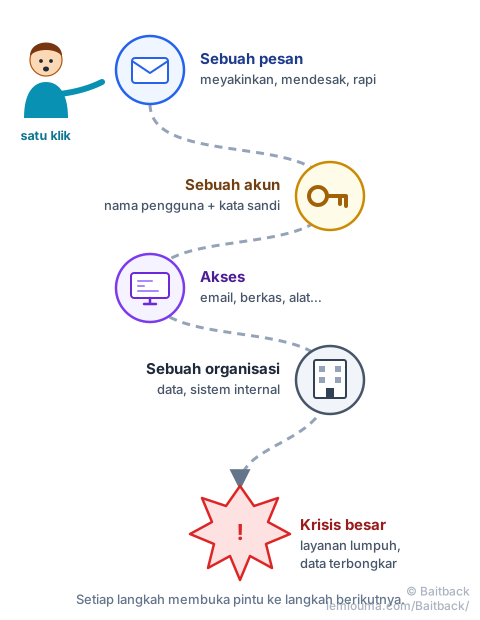
Satu klik. Satu nama pengguna. Satu kata sandi. Dan tiba-tiba peretas tidak perlu lagi mendobrak pintu: ia sudah memegang kuncinya.
Itulah seluruh logika phishing dan rekayasa sosial (seni memanipulasi manusia, bukan mesin):
- menciptakan situasi yang meyakinkan;
- memicu emosi: takut, terdesak, penasaran, ingin membantu;
- mendorong seseorang bertindak cepat tanpa berpikir;
- mendapatkan informasi atau akses yang dibutuhkan.
Yang paling spektakuler tidak selalu phishing itu sendiri, melainkan apa yang terjadi sesudahnya. Satu akun yang dibobol bisa memicu reaksi berantai yang sesungguhnya.
Empat kisah nyata, empat cara menjebak manusia
🇫🇷 FICOBA: akun curian yang membuka pintu ke 1,2 juta rekening bank
FICOBA adalah basis data nasional Prancis yang mencatat rekening bank yang dibuka di Prancis. Berkas yang sangat sensitif, hanya untuk pegawai yang berwenang.
Sejak akhir Januari 2026 hingga 13 Februari, seorang pelaku jahat menggunakan data login seorang pegawai negeri (dari luar Direktorat Jenderal Keuangan Publik, DGFiP) yang memiliki akses ke berkas ini untuk pertukaran informasi antarkementerian. Dengan begitu ia bisa melihat sebagian FICOBA. Menurut pernyataan resmi Kementerian Ekonomi Prancis (dalam bahasa Prancis), sekitar 1,2 juta rekening terdampak, kurang dari 1% isi berkas: data rekening (RIB, IBAN), identitas, alamat, dan terkadang nomor pajak.
Mengapa kasus ini menonjol? Karena tidak ada adegan film dengan peretas yang “membobol” server. Pemerintah bahkan menegaskan bahwa insiden ini tidak berasal dari celah pada aplikasinya sendiri. Semuanya bermula dari hal yang jauh lebih biasa: akun sah yang dipakai oleh orang yang salah.
Hingga saat ini, sumber resmi memastikan penyalahgunaan data login, tetapi tidak menjelaskan bagaimana data itu diperoleh. Jadi, dalam kasus ini tidak bisa dipastikan bahwa phishing terlibat.
Pertanyaan untuk direnungkan: bagaimana jika peretas tidak perlu membobol basis datanya… karena ia sudah memegang kunci milik pengguna yang berwenang?
🪟 Microsoft: masuk lewat pintu lama yang terlupakan
Akhir November 2023, kelompok yang disebut Microsoft sebagai Midnight Blizzard (terkait intelijen Rusia menurut pemerintah AS dan Inggris) menyasar… sebuah akun uji lama. Metodenya: password spraying, yaitu mencoba beberapa kata sandi yang sangat umum pada banyak akun, bukan banyak kata sandi pada satu akun, agar tidak memicu alarm. Akun lama yang perlindungannya lebih lemah itu akhirnya jebol.
Dari pijakan awal ini, para penyerang menjangkau sebagian kecil kotak surat Microsoft, termasuk milik anggota jajaran pimpinan dan tim khusus, terutama di bidang keamanan siber. Microsoft kemudian menyatakan bahwa informasi yang ditemukan dalam email-email tersebut digunakan untuk mencoba mengakses sistem internal lainnya.
Detail yang menarik: mereka tidak langsung menyerang akun para eksekutif. Mereka lebih dulu menemukan pintu samping, lalu memanfaatkannya untuk melangkah lebih jauh. Dalam keamanan siber, pintu terpenting tidak selalu pintu utama: terkadang, itu adalah akun lama yang tak lagi diperhatikan siapa pun.
🎰 MGM Resorts: bagaimana sebuah tipu daya akhirnya menghantam Las Vegas
September 2023, Las Vegas. Mesin slot padam. Kartu kunci kamar tidak berfungsi. Reservasi kacau. Selamat datang di insiden yang menimpa MGM Resorts, salah satu raksasa kasino Amerika.
Bagaimana cara masuk ke raksasa seperti itu? Tidak harus dengan menyerang servernya secara frontal. Menurut pemberitaan media, para penyerang menyasar layanan bantuan TI: dengan menyamar sebagai seorang karyawan, berbekal informasi yang ditemukan di internet, mereka mendapat bantuan untuk mengakses akun karyawan itu. MGM kemudian memperkirakan dampak insiden ini sekitar 100 juta dolar.
Pelajarannya: layanan bantuan bisa menjadi sasaran yang sama pentingnya dengan server. Seorang teknisi memang ada untuk membantu. Jika seseorang berhasil meyakinkannya bahwa dialah pengguna yang benar, sistem akhirnya melakukan persis apa yang dirancang untuknya: membantu.
📨 John Podesta: email yang mirip peringatan Google
Maret 2016. John Podesta, saat itu ketua tim kampanye presiden Hillary Clinton, menerima pesan yang tampak seperti peringatan keamanan Google: “Someone has your password” (“Seseorang mengetahui kata sandi Anda”). Pesan itu mengklaim ada upaya masuk yang mencurigakan dan meminta agar kata sandi segera diganti.
Tautannya ternyata mengarah ke halaman palsu yang dikendalikan penyerang. Menurut kantor berita Associated Press, jebakan ini memberi akses ke kotak suratnya dan sekitar 50.000 email, sebagian di antaranya kemudian dipublikasikan selama kampanye.
Detail yang membuat kisah ini menarik: pesan itu sempat diteruskan ke tim dukungan TI kampanye untuk diperiksa. Jawabannya? Bahwa email itu “sah”. Penulis jawaban tersebut belakangan menjelaskan bahwa ia bermaksud menulis “tidak sah”. Salah ketik, pada saat yang paling buruk.
Pertanyaan untuk direnungkan: jika orang yang bertugas menjaga keamanan pun bisa tertipu, apa yang membuat phishing begitu meyakinkan?
Kesamaan dari semua kisah ini
Serangan-serangan ini tidak menggunakan mekanisme yang sama. Justru itulah yang menarik.
| Serangan | Titik masuk yang terdokumentasi | Yang diincar |
|---|---|---|
| FICOBA | Data login pengguna berwenang yang disalahgunakan | Data perbankan |
| Microsoft | Akun uji lama yang dibobol | Email internal |
| MGM Resorts | Rekayasa sosial terhadap layanan bantuan TI | Akses ke sistem |
| John Podesta | Phishing tertarget | Data login dan kotak surat |
Jadi, kesamaannya bukan “sebuah email”. Kesamaan yang sebenarnya adalah mendapatkan kepercayaan atau akses yang diperlukan agar sistem sendiri yang membukakan pintu.
Mengapa phishing makin berbahaya
Dulu, phishing sering dikenali dari kekurangannya: “Dear Sir, your account is blocked, please click”, salah ketik di mana-mana, alamat yang aneh.
Kini, pesan phishing bisa ditulis sempurna, dipersonalisasi, disesuaikan dengan pekerjaan korban, diperkaya informasi publik (media sosial, situs perusahaan), dan dikirim pada saat yang paling meyakinkan. AI generatif membuat personalisasi ini lebih cepat dari sebelumnya (lihat Phishing: permainan kucing dan tikus antara peneliti dan peretas).
Contohnya: pada akhir Oktober 2024, Microsoft memaparkan kampanye phishing tertarget dari kelompok yang sama, Midnight Blizzard, yang menyasar ribuan orang di lebih dari 100 organisasi. Sebagian pesan menyamar sebagai karyawan Microsoft dan menyebut penyedia layanan daring lainnya.
Perubahannya mendasar: phishing tidak lagi sekadar mengirim banyak email buruk; ia berusaha mengirim pesan yang tepat kepada orang yang tepat.
Mekanisme yang sama, dalam keseharian kita
Tidak perlu menjadi perusahaan multinasional untuk menjadi sasaran. Trik yang sama muncul di mana-mana:
- email: “Akun Anda akan dihapus dalam 24 jam.”
- SMS: “Paket Anda tidak dapat dikirim.”
- Discord: “Coba lihat video ini 😂”
- Instagram: “Akun Anda akan segera ditangguhkan.”
- sekolah: “Tugas Anda harus dikumpulkan malam ini.”
- teman palsu: “Bisa kirimkan kode yang barusan kamu terima?”
Latarnya berubah, identitasnya berubah, tingkat desakannya berubah. Tetapi pesan tersembunyinya selalu sama: “Lakukan sesuatu sekarang, tanpa meluangkan waktu untuk berpikir.”
Aturan emas: patahkan skenarionya
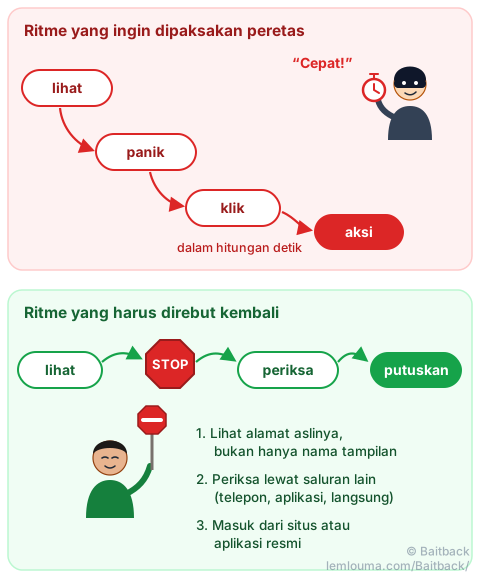
Alih-alih daftar sepuluh aturan, cukup satu gagasan: peretas ingin mengendalikan ritme Anda. Ia ingin Anda melihat → panik → mengeklik → bertindak. Tujuannya adalah memutus rantai itu: lihat → STOP → periksa → putuskan.
Tiga refleks yang mudah
- Lihat alamat aslinya, bukan hanya nama tampilannya. “Layanan Pelanggan” dengan huruf besar tidak membuktikan apa-apa; alamat lengkapnya, terutama domain setelah @, jauh lebih berbicara.
- Ganti saluran. Pesan mengaku dari guru, bank, atau teman? Jangan membalas pesan itu untuk memastikan: hubungi orangnya lewat cara lain (telepon, aplikasi resmi, langsung).
- Untuk masuk, mulailah dari situs resmi. Jika email meminta Anda masuk, buka sendiri situs atau aplikasinya alih-alih mengikuti tautan dalam pesan.
Dan jika pesan itu memang jebakan, satu refleks terakhir yang berguna: laporkan. Dengan Baitback, cukup tempelkan emailnya: alat ini menemukan server pengirim dan penyedia hostingnya, lalu menyiapkan laporan agar kampanyenya dihentikan. Untuk memahami mengapa email yang tampak sempurna tetap bisa berbohong, lihat juga Email bisa berbohong… meski pemeriksaan bilang “OK”.
Peretas tidak perlu mengalahkan Anda
Peretas tidak perlu mendobrak pintu jika ada orang yang mau membukakannya.
Serangan paling mengesankan tidak selalu mengandalkan teknologi yang tak dikenal atau virus yang spektakuler. Terkadang, semuanya dimulai dari sebuah pesan. Sebuah panggilan. Sebuah akun. Kesalahan beberapa detik. Dan di balik kesalahan kecil itu bisa tersimpan jutaan data, perusahaan besar yang lumpuh, atau informasi rahasia yang terbongkar.
Dalam keamanan siber, mata rantai terlemah belum tentu komputernya. Terkadang, justru cerita yang disampaikan kepada orang yang duduk di depan layar.
- Banyak serangan besar bermula dari akses yang diperoleh lewat tipu daya, bukan celah teknis.
- Satu akun yang dibobol bisa memicu reaksi berantai hingga krisis besar.
- Akun lama yang terlupakan dan layanan bantuan TI adalah pintu masuk yang sama berharganya dengan server.
- Phishing modern dipersonalisasi dan ditulis dengan baik: salah ketik bukan lagi petunjuk yang bisa diandalkan.
- Saat didesak: STOP, periksa lewat saluran lain, masuk dari situs resmi, lalu laporkan.