Un e-mail peut mentir… même quand les contrôles disent « OK »
Dans les coulisses d'une technologie vieille de plusieurs décennies, les pirates ont appris à jouer avec les règles. On a ajouté des contrôles d'identité à l'e-mail, et ils fonctionnent. Mais ils ne répondent qu'à une seule question : d'où vient ce message ? Jamais à celle qui compte le plus : est-ce qu'il dit la vérité ?
Le premier mensonge : « Je suis votre banque »
L'histoire commence avec un e-mail, comme il en arrive des milliers chaque jour :
De : support@mabanque.example
Objet : ⚠️ Votre compte sera suspendu aujourd'hui
Tout semble normal : le logo, la signature, l'adresse, le ton professionnel. Mais qui a vraiment envoyé ce message ?
C'est là qu'on découvre un étrange héritage d'Internet : à l'origine, l'e-mail n'a pas été conçu pour prouver l'identité de son expéditeur.
Une carte postale, pas une lettre recommandée
Envoyer un e-mail, c'est un peu comme envoyer une carte postale : on écrit un message, on écrit un nom d'expéditeur, et le facteur transporte le tout. Mais le facteur ne vérifie pas que le nom écrit correspond vraiment à la personne qui a posté la carte. (Pour suivre ce facteur étape par étape, voir le guide Comment un e-mail voyage de l'expéditeur au destinataire.)
Les premiers protocoles de messagerie sont nés dans un Internet minuscule, où tout le monde se connaissait plus ou moins. La confiance allait de soi. Aujourd'hui, cette même technologie fait circuler une part gigantesque de nos communications. Impossible de tout éteindre pour reconstruire l'e-mail proprement : ce serait comme changer les moteurs d'un avion en plein vol.
Trois contrôleurs à l'entrée : SPF, DKIM et DMARC
Faute de pouvoir tout reconstruire, les ingénieurs ont ajouté des contrôles d'identité par-dessus. Plutôt que des définitions techniques, on peut les imaginer comme trois personnages postés à l'entrée de votre messagerie.
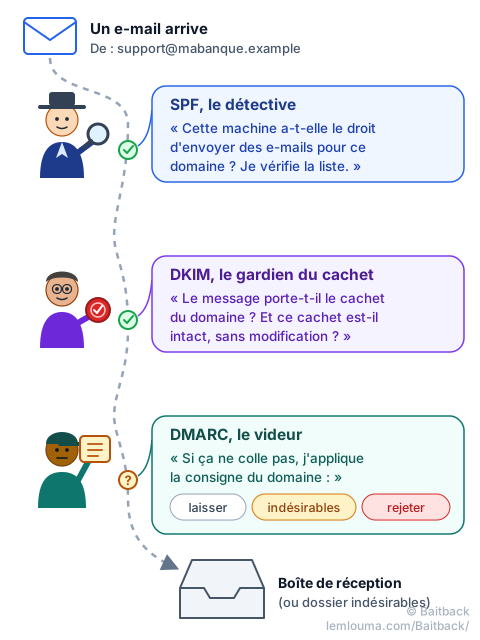
- SPF, le détective : « Cette machine a-t-elle le droit d'envoyer des e-mails pour ce domaine ? » Le domaine publie la liste de ses serveurs autorisés ; le détective la consulte.
- DKIM, le gardien du cachet : « Le message porte-t-il la signature numérique du domaine, et cette signature est-elle intacte ? » Comme un cachet de cire, elle prouve que le message vient bien de l'infrastructure du domaine et qu'il n'a pas été modifié en route.
- DMARC, le videur : « Que fait-on si quelque chose ne colle pas ? » Le domaine lui laisse une consigne : laisser passer, mettre en indésirables ou rejeter.
Sur le papier, c'est solide. Alors comment les pirates passent-ils encore ?
Le twist : un e-mail authentique… qui est quand même une arnaque
C'est le cœur du problème. Les trois contrôleurs vérifient l'identité technique du message. Mais il existe au moins quatre façons d'obtenir une identité technique parfaitement valide.
Piège n°1 : le faux domaine presque parfait
Le pirate achète son propre nom de domaine, qui ressemble à s'y méprendre à celui de la banque :
support@mabanque-pr1vee.example (au lieu de mabanque-privee)Un simple « 1 » remplace un « i ». Le pirate configure SPF, DKIM et DMARC correctement : c'est son domaine, il en a le droit. Les contrôleurs répondent donc, en toute honnêteté : ✅ « Ce domaine est bien autorisé à envoyer ce message. » Pendant ce temps, le cerveau du lecteur, lui, lit : 😱 « C'est ma banque ! »
Les outils vérifient qui envoie. Ils ne comprennent pas l'intention du message.
Piège n°2 : la porte oubliée
Une grande banque possède des centaines de sous-domaines : un pour les promotions, un pour un ancien jeu-concours, un pour un service arrêté il y a cinq ans… Quelque part traîne encore promo.ancienne-banque.example, dont plus personne ne s'occupe vraiment.
Si ce sous-domaine pointe encore vers un service qui n'existe plus, ou s'il est mal protégé, un attaquant peut parfois en reprendre le contrôle. Il n'a pas besoin de forcer la porte principale : il cherche simplement une porte secondaire que tout le monde a oubliée. Et ce qu'il publie derrière porte le vrai nom de la banque.
Piège n°3 : voler les vraies clés
Et si le pirate ne fabriquait même pas de fausse adresse ? S'il volait le mot de passe d'un vrai employé, grâce à un précédent phishing par exemple, ses e-mails partiraient de la véritable infrastructure de l'entreprise. SPF, DKIM et DMARC fonctionnent normalement, et pour cause : tout est authentique. Cette fois, ce n'est plus une fausse identité. C'est une vraie identité utilisée par la mauvaise personne.
Piège n°4 : se fondre dans les outils que tout le monde utilise
Les entreprises envoient leurs newsletters et leurs campagnes par des plateformes spécialisées, connues et bien notées par les filtres. Les attaquants peuvent tenter d'abuser de ces plateformes, lorsqu'elles sont mal configurées ou qu'un compte client y a été piraté. Le pirate ne construit donc pas toujours son propre système : parfois, il se glisse dans ceux des autres, où il passe inaperçu. Le guide Phishing : comment les arnaqueurs font passer leurs e-mails détaille ces techniques d'envoi.
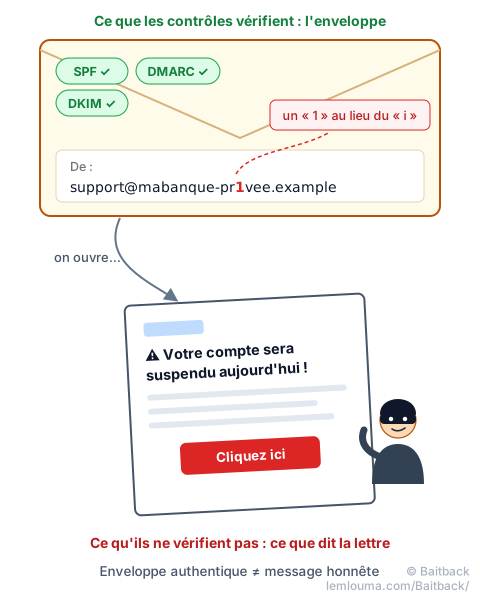
SPF, DKIM et DMARC aident à vérifier l'identité technique d'un message. À eux seuls, ils ne peuvent pas dire si son contenu dit la vérité. C'est comme vérifier que l'enveloppe est authentique sans pouvoir garantir que la lettre à l'intérieur ne ment pas.
Parfois, le problème commence avant même l'arrivée du pirate
Retour sur le terrain. Un serveur de messagerie n'est pas sécurisé simplement parce qu'il fonctionne.
Le piège du copier-coller
Un administrateur cherche « installer un serveur Postfix rapidement ». Il trouve un tutoriel, copie les commandes, et… ça marche. Fin de l'histoire ? Pas forcément. Une configuration qui permet de démarrer vite n'est pas forcément une configuration durcie, c'est-à-dire réglée pour résister aux attaques.
Le serveur qui devient une machine à spam
Une mauvaise configuration peut transformer un serveur en open relay (relais ouvert) : une machine qui accepte de faire suivre les messages de n'importe qui, alors qu'elle ne devrait servir qu'à ses propres utilisateurs. Pour un attaquant, c'est une aubaine : un serveur honnête, avec une bonne réputation, qui envoie ses e-mails à sa place.
Et pas besoin de chercher à la main. Le cycle est simple : scanner → tester → trouver → exploiter, et il s'automatise très bien. Ce n'est donc plus forcément un pirate assis devant son écran qui cherche ses victimes. Ce sont souvent des machines qui cherchent d'autres machines, jour et nuit.
Pendant qu'on réfléchit, la machine attaque déjà
Un e-mail malveillant peut être envoyé → reçu → ouvert → cliqué → exploité en quelques minutes. Pendant ce temps, côté défense, il faut que les systèmes analysent le message, que les équipes reçoivent les alertes, que quelqu'un les interprète, puis que les règles de filtrage soient mises à jour. Chaque minute compte.
D'où une idée simple : un système de sécurité que personne ne surveille finit par ne plus être vraiment sécurisé. Les règles vieillissent, les pirates s'adaptent, les alertes s'accumulent sans être lues.
C'est aussi pour gagner ces minutes qu'on a créé Baitback : on colle l'e-mail suspect, l'outil retrouve le serveur qui l'a réellement envoyé, son hébergeur, et prépare le signalement. Plus un serveur d'envoi est signalé tôt, plus vite il peut être coupé.
Peut-on rendre l'e-mail infaillible ?
Probablement pas avec une seule technologie, parce que le problème a plusieurs couches :
- 📨 Le protocole : conçu à une autre époque, pour un autre Internet.
- 🔐 L'infrastructure : parfois mal configurée, parfois vieillissante, parfois oubliée.
- 🤖 Les systèmes de détection : capables de repérer énormément de choses, mais pas tout.
- 🧑 L'humain : capable de flairer un piège… et de se faire manipuler.
Si la technologie seule ne suffit pas, que font les chercheurs pour rendre la détection plus intelligente ? C'est l'objet du guide suivant : Phishing : le jeu du chat et de la souris entre chercheurs et pirates.
- L'e-mail n'a pas été conçu pour prouver qui l'envoie : SPF, DKIM et DMARC ont été ajoutés après coup.
- Ces contrôles vérifient l'identité technique d'un message (l'enveloppe), pas l'honnêteté de son contenu (la lettre).
- Un faux domaine ressemblant, un sous-domaine oublié, un compte volé ou une plateforme d'envoi détournée peuvent tous produire un e-mail « valide ».
- Un serveur mal configuré peut devenir un relais pour les spammeurs, trouvé automatiquement par des robots.
- La vitesse compte : signaler tôt le serveur d'envoi, par exemple avec Baitback, raccourcit la durée de vie d'une campagne.