Письмо может лгать… даже когда проверки говорят «OK»
За кулисами технологии, которой уже несколько десятков лет, злоумышленники научились играть с правилами. К электронной почте добавили проверки подлинности, и они работают. Но отвечают они только на один вопрос: откуда пришло это сообщение? И никогда на самый важный: говорит ли оно правду?
Первая ложь: «Я — ваш банк»
История начинается с письма, каких каждый день приходят тысячи:
От: support@mybank.example
Тема: ⚠️ Ваш аккаунт будет заблокирован сегодня
Всё выглядит нормально: логотип, подпись, адрес, деловой тон. Но кто на самом деле отправил это сообщение?
Здесь обнаруживается странное наследие интернета: изначально электронная почта не была рассчитана на то, чтобы доказывать личность отправителя.
Открытка, а не заказное письмо
Отправить e-mail — примерно как отправить открытку: пишем текст, пишем имя отправителя, и почтальон её доставляет. Но почтальон не проверяет, действительно ли указанное имя принадлежит тому, кто бросил открытку в ящик. (Чтобы пройти путь этого почтальона шаг за шагом, см. руководство Как письмо путешествует от отправителя к получателю.)
Первые почтовые протоколы родились в крошечном интернете, где почти все знали друг друга. Доверие подразумевалось само собой. Сегодня та же технология передаёт огромную часть наших коммуникаций. Всё выключить и перестроить почту с нуля невозможно: это как менять двигатели самолёта прямо в полёте.
Три контролёра у входа: SPF, DKIM и DMARC
Раз перестроить всё нельзя, инженеры добавили проверки подлинности поверх. Вместо технических определений их можно представить как трёх персонажей, стоящих у входа в ваш почтовый ящик.
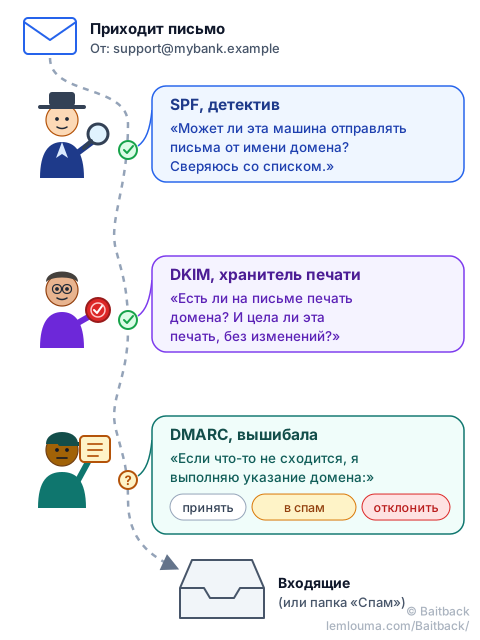
- SPF, детектив: «Имеет ли эта машина право отправлять письма от имени этого домена?» Домен публикует список разрешённых серверов, детектив сверяется с ним.
- DKIM, хранитель печати: «Есть ли на сообщении цифровая подпись домена, и цела ли она?» Как сургучная печать, она доказывает, что письмо действительно пришло из инфраструктуры домена и не было изменено по дороге.
- DMARC, вышибала: «Что делать, если что-то не сходится?» Домен оставляет ему указание: пропустить, отправить в спам или отклонить.
На бумаге всё надёжно. Как же злоумышленники всё ещё проходят?
Поворот: настоящее письмо… которое всё равно мошенничество
В этом суть проблемы. Три контролёра проверяют техническую подлинность сообщения. Но есть как минимум четыре способа получить совершенно действительную техническую «личность».
Ловушка № 1: почти идеальный поддельный домен
Злоумышленник покупает собственное доменное имя, неотличимое на глаз от банковского:
support@mybank-pr1vate.example (вместо mybank-private)Простая «1» заменяет «i». Злоумышленник правильно настраивает SPF, DKIM и DMARC: это его домен, он имеет право. Поэтому контролёры совершенно честно отвечают: ✅ «Этот домен действительно имеет право отправлять это сообщение». А мозг читателя тем временем читает: 😱 «Это мой банк!»
Инструменты проверяют, кто отправляет. Намерения сообщения они не понимают.
Ловушка № 2: забытая дверь
У крупного банка сотни поддоменов: один для акций, другой для старого конкурса, третий для сервиса, закрытого пять лет назад… Где-то ещё существует promo.old-bank.example, которым толком никто не занимается.
Если этот поддомен всё ещё указывает на несуществующий сервис или плохо защищён, злоумышленник иногда может захватить над ним контроль. Ломать парадную дверь не нужно: достаточно найти боковую, о которой все забыли. И всё, что он там опубликует, будет носить настоящее имя банка.
Ловушка № 3: украсть настоящие ключи
А если злоумышленник вообще не создаёт поддельный адрес? Украв пароль настоящего сотрудника, например с помощью предыдущей фишинговой рассылки, он отправляет письма из реальной инфраструктуры компании. SPF, DKIM и DMARC работают как обычно — и не зря: всё подлинное. На этот раз это уже не фальшивая личность. Это настоящая личность, которой пользуется не тот человек.
Ловушка № 4: раствориться в инструментах, которыми пользуются все
Компании рассылают новости и кампании через специализированные платформы, известные и хорошо оцениваемые фильтрами. Злоумышленники могут попытаться злоупотребить ими, если они плохо настроены или клиентский аккаунт на них взломан. Так что злоумышленник не всегда строит собственную систему: иногда он проникает в чужую, где остаётся незаметным. Эти приёмы рассылки подробно описаны в руководстве Фишинг: как мошенники доставляют свои письма.
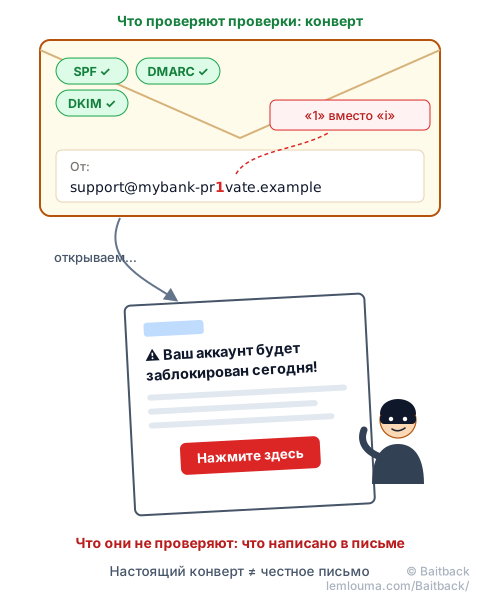
SPF, DKIM и DMARC помогают проверить техническую подлинность сообщения. Сами по себе они не могут сказать, правдиво ли его содержание. Это как убедиться, что конверт настоящий, но не иметь возможности гарантировать, что письмо внутри не лжёт.
Иногда проблема начинается ещё до появления злоумышленника
Вернёмся к практике. Почтовый сервер не защищён только потому, что он работает.
Ловушка «копировать-вставить»
Администратор ищет «быстро установить сервер Postfix». Находит инструкцию, копирует команды и… всё работает. Конец истории? Не обязательно. Конфигурация, позволяющая быстро стартовать, не обязательно является усиленной, то есть настроенной так, чтобы выдерживать атаки.
Сервер, который превращается в спам-машину
Неудачная настройка может превратить сервер в open relay (открытый релей): машину, которая соглашается пересылать чьи угодно сообщения, хотя должна обслуживать только своих пользователей. Для злоумышленника это подарок: честный сервер с хорошей репутацией рассылает письма за него.
И искать вручную не нужно. Цикл простой: сканировать → проверить → найти → использовать, и он прекрасно автоматизируется. Так что это уже не обязательно злоумышленник, сидящий у экрана в поисках жертв. Часто это машины, которые день и ночь ищут другие машины.
Пока мы думаем, машина уже атакует
Вредоносное письмо может быть отправлено → получено → открыто → кликнуто → использовано за несколько минут. За это время на стороне защиты системы должны проанализировать сообщение, команды — получить оповещения, кто-то — их интерпретировать, а затем нужно обновить правила фильтрации. Каждая минута на счету.
Отсюда простая мысль: система безопасности, за которой никто не следит, со временем перестаёт быть по-настоящему безопасной. Правила устаревают, злоумышленники приспосабливаются, оповещения копятся непрочитанными.
Чтобы выиграть эти минуты, и был создан Baitback: вставляете подозрительное письмо, инструмент находит сервер, который на самом деле его отправил, и его хостинг-провайдера, а затем готовит жалобу. Чем раньше сообщить об отправляющем сервере, тем быстрее его можно отключить.
Можно ли сделать почту безупречной?
Вероятно, не с помощью одной технологии, потому что у проблемы несколько слоёв:
- 📨 Протокол: создан в другую эпоху, для другого интернета.
- 🔐 Инфраструктура: иногда плохо настроена, иногда устарела, иногда забыта.
- 🤖 Системы обнаружения: способны заметить очень многое, но не всё.
- 🧑 Человек: способен почуять ловушку… и поддаться манипуляции.
Если одной технологии недостаточно, что делают исследователи, чтобы сделать обнаружение умнее? Об этом следующее руководство: Фишинг: игра в кошки-мышки между исследователями и злоумышленниками.
- Электронная почта не создавалась для того, чтобы доказывать личность отправителя: SPF, DKIM и DMARC добавили позже.
- Эти проверки подтверждают техническую подлинность сообщения (конверт), а не честность его содержания (письмо).
- Похожий домен, забытый поддомен, украденная учётная запись или захваченная платформа рассылки — всё это может дать «действительное» письмо.
- Плохо настроенный сервер может стать релеем для спамеров, и боты найдут его автоматически.
- Скорость важна: раннее сообщение об отправляющем сервере, например через Baitback, сокращает жизнь кампании.