Phishing analysieren: von der Nachricht zur Infrastruktur
Eine Phishing-Mail wirkt wie ein anonymer Brief. Trotzdem hinterlässt sie überall Spuren: Stempel auf dem Umschlag, eine Antwortadresse, einen Link zu einer Website, die irgendwo gehostet sein muss. Mit etwas Methode kann man diesen Spuren bis zu den Firmen folgen, die ihre Rechner an den Betrüger vermieten, oft ohne es zu wissen. Und genau diese Firmen können alles abschalten. Hier ist die Ermittlung, Schritt für Schritt: den Header lesen, den Spuren bis zur Infrastruktur folgen und dann entscheiden, wem man was meldet.
Den vollständigen Header holen: der Umschlag der Nachricht
Was das Mailprogramm anzeigt (Absender, Betreff, Text), ist nur der Brief. Drumherum gibt es einen unsichtbaren Umschlag: den Header, Dutzende technische Zeilen, die unterwegs hinzugefügt wurden. Dort verstecken sich die Spuren. So zeigt man ihn an:
- Gmail: das ⋮-Menü der Nachricht, dann „Original anzeigen“;
- Outlook: das …-Menü der Nachricht, dann die Option, die die Nachrichtendetails oder die Quelle anzeigt;
- Apple Mail: das Menü „Darstellung“, dann „E-Mail“ und die Anzeige aller Header;
- Thunderbird: die Tastenkombination Strg+U (Cmd+U auf dem Mac), die den Quelltext der Nachricht öffnet.
Tipp: Die Nachricht zum Analysieren nicht „weiterleiten“. Beim Weiterleiten entsteht eine neue E-Mail mit neuem Header, und die ursprünglichen Spuren verschwinden. Besser den vollständigen Quelltext kopieren oder die Nachricht als .eml-Datei speichern.
Die Received-Zeilen: die Stempel der Post
Von all diesen Zeilen sind die wertvollsten diejenigen, die mit Received: beginnen. Jeder Server, der die Nachricht übernimmt, fügt seine eigene hinzu, ganz oben auf dem Stapel, wie ein Postamt, das den Umschlag bei jedem Durchgang abstempelt. Den ganzen Weg einer E-Mail erzählt der Guide Wie eine E-Mail vom Absender zum Empfänger reist.
Hier ein vereinfachter Header, wie man ihn in echtem Phishing findet:
Received: from mx1.provider.example (mx1.provider.example [192.0.2.10])
        by mailbox.provider.example; Tue, 15 Sep 2026 09:14:05 +0200
Received: from vps-4411.host.example (vps-4411.host.example [203.0.113.45])
        by mx1.provider.example with ESMTPS; Tue, 15 Sep 2026 09:14:03 +0200
Received: from mail.mybank.example (unknown [10.0.0.7])
        by vps-4411.host.example; Tue, 15 Sep 2026 07:13:58 +0000
Authentication-Results: mx1.provider.example;
        spf=pass smtp.mailfrom=parcel-mail.example; dkim=none;
        dmarc=fail header.from=mybank.example
Return-Path: <bounce@parcel-mail.example>
From: "Meine Bank" <security@mybank.example>
Reply-To: mybank.support@freemail.example
Subject: Ihr Konto wird in 24 Stunden gesperrt
Jede Received-Zeile liest sich wie ein kurzer Satz: „empfangen von (from) diesem Rechner, durch (by) jenen Server, am soundsovielten“. Direkt nach from steht der Name, den der Rechner bei der Begrüßung angegeben hat, ganz ohne Prüfung. In den Klammern steht, was der empfangende Server tatsächlich festgestellt hat: die IP-Adresse des Rechners ihm gegenüber, in eckigen Klammern.
Von unten nach oben lesen … aber von oben nach unten vertrauen
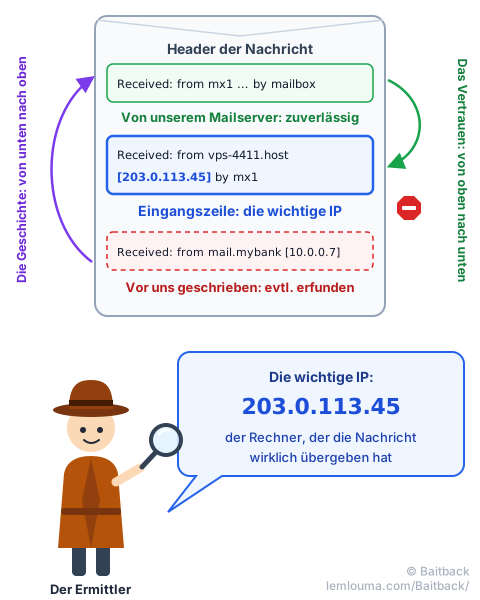
Da jeder Server seine Zeile über die vorherigen setzt, liest sich die Geschichte von unten nach oben: Die unterste Zeile erzählt den Start, die oberste die Ankunft in unserem Postfach. Im Beispiel verlässt die Nachricht einen Rechner, der sich „mail.mybank.example“ nennt, läuft über vps-4411.host.example und kommt dann bei unserem Mailanbieter an.
Aber nicht alle Zeilen sind gleich viel wert. Eine Zeile schreibt immer der Server, der empfängt. Die oberen schreibt also unser eigener Mailanbieter: Ihnen kann man vertrauen. Die unteren wurden geschrieben, bevor die Nachricht bei uns ankam, womöglich vom Rechner des Betrügers, der dort eintragen kann, was er will. Wie bei einem Paket: Die Stempel unseres Postamts sind verlässlich, die vor dem Versand aufgeklebten Etiketten beweisen nichts.
Die Methode ist also einfach: oben anfangen und nach unten gehen, solange die Zeilen von unserem Mailanbieter stammen. Anhalten bei der Eingangszeile, in der unser Mailanbieter die Nachricht von einem externen Rechner empfängt. Die IP in eckigen Klammern in dieser Zeile, hier 203.0.113.45, ist die solideste Spur im ganzen Header: Das ist der Rechner, der die Nachricht wirklich übergeben hat. Genau diese IP sucht Baitback.
Und die unterste Zeile? Sie behauptet, die Nachricht komme von „mail.mybank.example“, von der Adresse 10.0.0.7, einer privaten Adresse, die im Internet nicht existiert. Geschrieben hat sie vps-4411 selbst: eine absichtlich gelegte falsche Fährte.
Was zuverlässig ist und was gefälscht sein kann
| Element des Headers | Wer es schreibt | Vertrauen |
|---|---|---|
From (angezeigter Name und Adresse) | Der Absender | Keines |
Reply-To (Antwortadresse) | Der Absender | Keines … aber oft ein echtes Postfach, das der Betrüger liest |
Subject, Date, Message-ID | Der Absender | Gering |
Der Name direkt nach from | Der Rechner gegenüber | Keines |
Die Received-Zeilen unter der Eingangszeile | Frühere Server, vielleicht der Betrüger | Gering |
| Die IP in eckigen Klammern in der Eingangszeile | Unser Mailanbieter | Hoch |
Authentication-Results | Unser Mailanbieter | Hoch, für das, was geprüft wird |
Im Beispiel ist Authentication-Results sehr gesprächig. spf=pass bedeutet, dass der Server tatsächlich senden durfte … für parcel-mail.example, die Domain des Umschlags, nicht für die Bank. dmarc=fail bedeutet, dass die angezeigte Adresse mybank.example zu nichts Geprüftem passt: Das „Von:“ ist falsch. Warum kam die Nachricht trotzdem an? Genau darum geht es im Guide Eine E-Mail kann lügen … auch wenn die Prüfungen „OK“ sagen.
Von der IP zum Betreiber: Wem gehört diese Adresse?
Eine IP-Adresse ist die Postanschrift eines Rechners im Internet. Wie Postanschriften werden sie in großen Blöcken vergeben. Darum kümmern sich fünf regionale Registrierungsstellen: RIPE NCC (Europa und Naher Osten), ARIN (Nordamerika), APNIC (Asien-Pazifik), LACNIC (Lateinamerika) und AFRINIC (Afrika). Sie vergeben diese Blöcke an Betreiber, die sie an ihre Kunden vermieten.
Diese Blöcke sind in Netze gruppiert, jedes mit einer Nummer: der ASN, zum Beispiel AS64500. Wenn die IP die Hausadresse ist, ist die ASN das Viertel, und sie benennt den Betreiber, der es verwaltet und den Verkehr dorthin leitet.
Um herauszufinden, wer hinter einer IP steckt, fragt man das Verzeichnis dieser Registrierungsstellen per WHOIS ab, oder mit der modernen Variante RDAP. Viele kostenlose Websites erledigen das mit einem Klick. Auf der Kommandozeile sieht das etwa so aus (vereinfachter Auszug):
$ whois 203.0.113.45
inetnum:        203.0.113.0 - 203.0.113.255
netname:        HOST-EXAMPLE-VPS
org-name:       Host Example SAS
country:        FR
abuse-mailbox:  abuse@host.example
origin:         AS64500
Drei Angaben zählen: wer (der Name der Organisation), wo (das Land, nützlich, um zu wissen, welche Gesetze gelten) und vor allem die Abuse-Adresse, das offizielle Postfach für Missbrauchsmeldungen. Der Reverse-Name der IP, hier vps-4411.host.example, liefert oft noch einen Hinweis: „vps“ steht für einen gemieteten virtuellen Server.
Eine klassische Falle: Der Netzbetreiber ist nicht immer der eigentliche Hoster. Ein großer Betreiber kann einen Adressblock an einen Wiederverkäufer vermieten, der seinerseits Server an seine Kunden vermietet. WHOIS zeigt dann einen kleinen Block auf den Namen des Wiederverkäufers, mit eigener Abuse-Adresse. Ihn kontaktiert man zuerst: Er ist dem Rechner am nächsten.
Den anderen Spuren folgen: Absender, Link, DNS
Die Absender-IP ist nur ein Faden. Ein Phishing hinterlässt weitere, und jeder führt zu einem anderen Akteur.
Die Spur des Absenders
Man schaut sich die Domains an, die in From, Return-Path und Reply-To stehen:
- ein kostenloser Maildienst (etwa Gmail oder Outlook.com): Der Akteur ist der Anbieter, der das Konto schließen kann. Besonders nützlich beim
Reply-To, dem Postfach, in dem die Antworten der Opfer landen; - eine eigens registrierte Domain: Man sucht ihren Registrar, die Firma, die sie verkauft hat, per RDAP- oder WHOIS-Abfrage der Domain, zum Beispiel auf lookup.icann.org. Dort steht auch das Erstellungsdatum: Eine „Bank“-Domain, die vor drei Tagen entstanden ist, ist ein sehr schlechtes Zeichen;
- die echte Domain einer Marke, missbraucht: Die Marke kann nichts dafür, sie hat die Nachricht nicht verschickt. Man kann sie informieren, wenn sie eine Adresse für Phishing-Meldungen anbietet.
Die Spur des Links
Der Link in der Nachricht führt zur Fallen-Seite, die irgendwo gehostet sein muss. Nicht klicken: die Adresse kopieren (Rechtsklick, „Link kopieren“). Entscheidend ist die Domain, direkt vor dem ersten „/“ nach https://; alles links davon wählt der Betrüger frei. Links laufen oft über mehrere Weiterleitungen: Baitback folgt ihnen für uns und zeigt die ganze Kette. Für Links, die in einem Bild stecken, siehe den Guide Quishing: wenn sich Phishing hinter einem QR-Code versteckt.
Die Spur des DNS
Das DNS, das Telefonbuch des Internets, sagt, wo jedes Teil einer Domain liegt. Drei Fragen genügen:
$ dig +short A  secure-login.example    # die IP der Website (manchmal ein CDN)
$ dig +short MX secure-login.example    # die Server, die ihre E-Mails empfangen
$ dig +short NS secure-login.example    # wer ihr DNS-Verzeichnis verwaltet
Die IP der Website durchläuft dann dieselbe Mühle wie die Absender-IP: WHOIS, ASN, Betreiber, Abuse-Adresse. Und eine Domain ganz ohne Mailserver, die uns angeblich schreibt, verdient einen genaueren Blick: siehe Der MX-Eintrag im DNS: ein Vertrauenszeichen?
Warum es immer mehrere Dienstleister sind
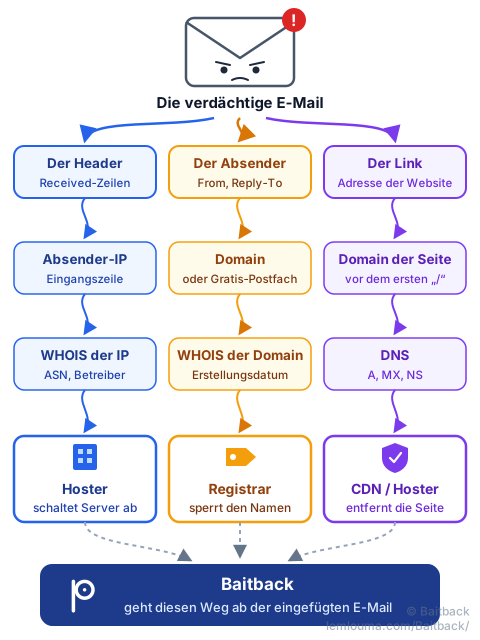
Am Ende der Ermittlung steht man selten vor einem einzigen Namen. Das ist normal: Eine Phishing-Kampagne gleicht einem Umzug, der komplett mit Mietsachen gemacht wird. Der Domainname wird bei einem Registrar gekauft, sein DNS von einem anderen verwaltet, die Seite liegt auf einem woanders gemieteten Server hinter einem CDN, die E-Mails gehen von einem dritten Server aus (siehe Phishing: Wie Betrüger ihre E-Mails durchbringen), und die Antworten landen in einem Gratis-Postfach.
Betrüger haben gute Gründe, alles zu verteilen: Jeder Dienst ist billig, oft mit gestohlenen Mitteln bezahlt; zieht ein Anbieter den Stecker, laufen die anderen weiter; und ein CDN vor der Website verbirgt die Adresse des echten Servers. Die gute Nachricht: Jeder Dienstleister ist auch ein Hebel. Je mehr man informiert, desto schneller bricht die Kampagne zusammen.
Eine IP ist kein Täter
Häufige Versuchung: die IP finden, den Namen einer Firma oder eines Landes lesen und schließen „die waren es“. Das ist fast immer falsch. Die IP bezeichnet den letzten Rechner, der die Nachricht übergeben hat, nicht die Person an der Tastatur. Dieser Rechner kann sein:
- ein vom Betrüger für ein paar Tage gemieteter Server, der einfachste Fall;
- der Server eines großen Mailanbieters, wenn der Betrüger dort ein Konto eröffnet oder gestohlen hat: Die IP gehört dann dem Anbieter, der nichts dafür kann, aber das Konto schließen kann;
- eine gehackte Website oder ein gehackter Computer, deren Besitzer selbst Opfer ist;
- ein VPN oder ein Relais, das die echte Verbindung verschleiert.
Die richtige Frage lautet also nicht „Wer ist schuld?“, sondern „Wer kann auf diesen Rechner einwirken?“. An diesen Akteur schreibt man. Man kontaktiert nie den Betrüger, man „schlägt nicht zurück“, und man beschuldigt nicht öffentlich eine Firma, deren Server missbraucht worden sein kann.
Domain oder Server: das Schild und das Gebäude
Um zu verstehen, wer was tut, hilft ein Bild. Stellen wir uns eine falsche Bankfiliale in einer Straße vor:
- der Domainname ist das Schild über der Tür, und der Registrar die Stelle, die diesen Namen vermietet hat: Er kann das Schild abhängen;
- der Server ist das Gebäude, in dem die falsche Filiale sitzt, und der Hoster sein Eigentümer: Er kann den Mieter vor die Tür setzen;
- die IP-Adresse ist die Hausnummer auf dem Schild an der Fassade;
- das CDN ist ein Empfang vor dem Eingang: Besucher sprechen mit dem Empfang, der ihre Anfragen an das Gebäude weitergibt. Von der Straße aus sieht man nur ihn.
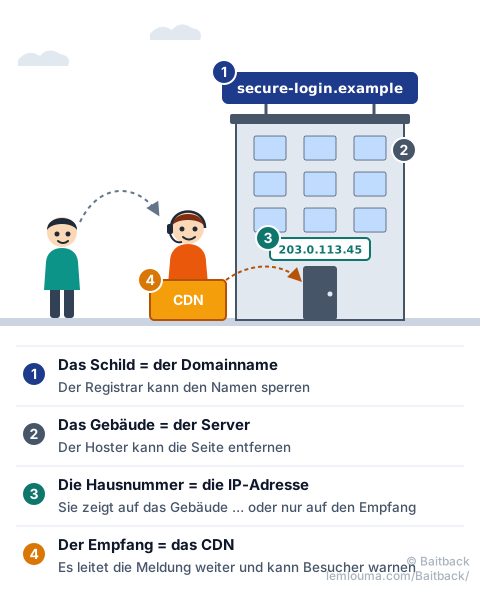
Den Server abzuschalten entfernt die Seite, aber der Betrüger kann seine Domain in wenigen Minuten auf einen anderen Server umleiten. Die Domain zu sperren macht dagegen alle bereits verschickten Links nutzlos, selbst wenn der Server noch läuft. Beides ergänzt sich.
Der Fall CDN
Liefert das WHOIS der Website-IP einen Namen wie Cloudflare, Akamai oder Fastly, ist das fast nie der Hoster: Es ist der Empfang. Das CDN nimmt Meldungen an, kann Besuchern eine Warnseite anzeigen und leitet die Beschwerde an den echten Hoster weiter, dessen Adresse es kennt. Cloudflare bietet zum Beispiel ein eigenes Formular unter abuse.cloudflare.com. Zusätzlich meldet man an den Registrar der Domain, den das CDN nicht verbirgt.
Der Fall des kompromittierten Servers
Eine Adresse wie https://baeckerei-mueller.example/wp-content/uploads/x/login.php verrät oft eine gehackte Website. Die Domain existiert seit Jahren und gehört einem echten Geschäft; die Fallen-Seite wurde in eine Ecke geschmuggelt. Hier wäre es unfair und wirkungslos, die Sperrung der Domain zu verlangen: Man informiert den Hoster, und den Betreiber der Website, falls man seinen Kontakt findet, mit der genauen Adresse der Seite. Gleiche Logik bei einer E-Mail aus einem echten, gehackten Postfach: Man informiert den Anbieter, der das Konto sperren und dem Eigentümer zurückgeben kann.
Wen man je nach Situation kontaktiert
| Was man gefunden hat | An wen man es meldet | Was er tun kann |
|---|---|---|
| Die Absender-IP gehört einem Hoster (gemieteter Server) | Die Abuse-Adresse des Hosters (WHOIS der IP) | Den Versandserver abschalten |
| Die Nachricht stammt von einem bekannten Maildienst | Der Mailanbieter | Das Konto schließen oder sperren |
Das Reply-To ist ein Gratis-Postfach | Der Anbieter dieses Postfachs | Das Postfach schließen, das die Antworten empfängt |
| Eine für den Betrug registrierte Domain | Der Registrar (RDAP oder WHOIS der Domain) | Die Domain sperren |
| Eine Website hinter einem CDN | Das CDN, dann der Registrar | Besucher warnen, an den Hoster weiterleiten |
| Eine gehackte legitime Website | Der Hoster der Website und ihr Betreiber | Die Seite entfernen, die Website reparieren |
| Ein gekürzter Link | Der Link-Kürzungsdienst | Den Link deaktivieren |
| Jede Phishing-Seite | Google Safe Browsing, Microsoft, Netcraft … | Die Seite in Browsern blockieren |
Es gibt auch offizielle Plattformen. In Frankreich zum Beispiel kann man die E-Mail an Signal Spam weiterleiten und den Betrug bei PHAROS melden; jedes Land hat eigene Entsprechungen. Diese Plattformen dienen vor allem Statistik und Ermittlungen: Sie schalten keinen Server innerhalb einer Stunde ab, aber sie halten den Vorfall offiziell fest.
Die eigene Meldekette aufbauen
Alles auf einmal an alle zu melden funktioniert schlecht. Besser der Reihe nach vorgehen, vom Dringendsten zum Nachhaltigsten:
- Den Schaden stoppen: die Fallen-Seite (Hoster oder CDN) und die Sperrlisten der Browser. Jede Stunde zählt: In den ersten Stunden macht eine Kampagne die meisten Opfer.
- Den Namen kappen: der Registrar der Domain, damit die bereits verschickten Links nutzlos werden.
- Den Versand kappen: der Hoster der Absender-IP und der Anbieter des
Reply-To-Postfachs. - Eine Spur hinterlassen: die offiziellen Plattformen, für die Ermittlungen.
Eine gute Meldung ist kurz und überprüfbar. Sie enthält:
- den vollständigen Header der Nachricht, nicht nur einen Screenshot;
- das konkrete Element, das diesen Empfänger betrifft: die IP für den Hoster, die Domain für den Registrar, die genaue Adresse der Seite für den Hoster der Website;
- Datum und Uhrzeit, mit Zeitzone;
- entschärfte Links, zum Beispiel
hxxps://secure-login[.]examplegeschrieben, damit niemand versehentlich klickt.
Genau diese Arbeit erledigt Baitback: Man fügt den Quelltext der E-Mail ein, und das Tool liest die Received-Zeilen, findet den Versandserver, seinen Hoster und dessen Abuse-Adresse, prüft SPF, DKIM und DMARC, folgt den Links und ihren Weiterleitungen und bereitet versandfertige Meldungen vor. Die Ermittlung aus diesem Guide, in wenigen Sekunden.
- Den vollständigen Header bekommt man über „Original anzeigen“ oder den Quelltext; die Nachricht nicht weiterleiten.
- Die
Received-Zeilen erzählen die Geschichte von unten nach oben, aber man vertraut nur denen, die unser Mailanbieter geschrieben hat. - Die zuverlässigste IP steht in der Eingangszeile, in der unser Mailanbieter die Nachricht von außen empfängt.
- IP → WHOIS → Betreiber und Abuse-Adresse; Domain → Registrar; DNS → Server der Website.
- Eine IP bezeichnet einen Rechner, keinen Täter: Man schreibt dem, der handeln kann.
- Der Registrar kappt den Namen, der Hoster den Rechner, das CDN leitet weiter: Jeder wird zu dem informiert, was ihn betrifft.