Quishing: wenn sich Phishing hinter einem QR-Code versteckt
„Scannen Sie diesen Code, um das Dokument zu signieren.“ Der Satz wirkt harmlos, das kleine schwarz-weiße Quadrat ebenso. Doch hinter diesem QR-Code verbirgt sich oft eine gefälschte Anmeldeseite. Die Technik hat einen Namen: Quishing, eine Verbindung aus „QR“ und „Phishing“. Sehen wir uns an, warum sie so gut funktioniert und wie man die Seite dahinter entlarvt und anschließend meldet.
Was ist Quishing?
Ein QR-Code ist nichts anderes als Text, geschrieben in kleinen Quadraten. Meistens ist dieser Text eine Webadresse. Beim Scannen liest das Handy den Text und bietet an, die Seite zu öffnen.
Quishing greift die klassischen Phishing-Szenarien auf, ersetzt aber den anklickbaren Link durch einen QR-Code:
- ein Dokument „zur Unterschrift“ oder „mit Ihnen geteilt“;
- eine Zwei-Faktor-Authentifizierung, die „bis heute Abend neu aktiviert werden muss“;
- ein zurückgehaltenes Paket, ein Bußgeld, eine Rückerstattung.
Man findet es auch außerhalb von E-Mails: Aufkleber, die über die echten QR-Codes von Parkautomaten, Ladesäulen oder Speisekarten geklebt werden. Das Prinzip bleibt gleich: scannen lassen, dann eintippen lassen.
Warum ein QR-Code durch die Maschen schlüpft
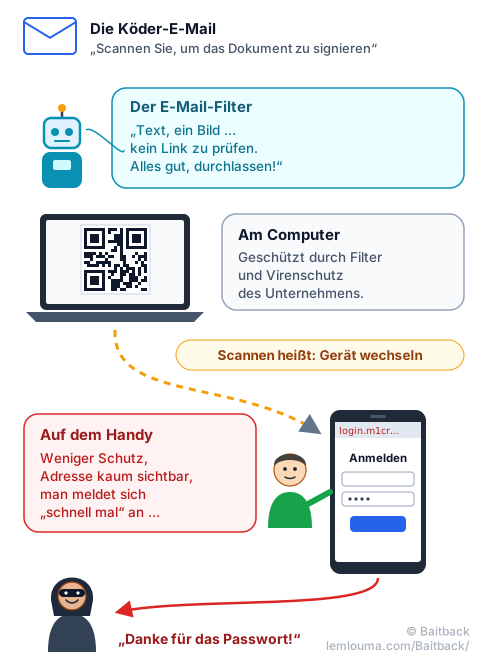
E-Mail-Filter sind in einer Sache sehr gut: den Text einer Nachricht lesen, Links erkennen und prüfen, wohin sie führen. Ein QR-Code ist aber kein Link, sondern ein Bild. Für einen Filter, der es nicht dekodieren kann, enthält die E-Mail … gar keinen Link. Sie wirkt dadurch sogar sauberer als eine gewöhnliche Nachricht.
Manche Filter können inzwischen QR-Codes lesen. Die Betrüger reagieren, indem sie das Lesen erschweren:
- der QR-Code steckt in einem PDF-Anhang statt in der Nachricht;
- er wird als Tabelle aus farbigen Zellen oder aus Zeichen gezeichnet, nicht als Bild;
- er wird in zwei Bilder zerschnitten, die nebeneinander stehen, oder leicht verzerrt.
Für das menschliche Auge ändert sich nichts: Das Handy liest den Code problemlos. Für den Roboter ist es ein Rätsel mehr. Es ist dasselbe Versteckspiel wie im Leitfaden Phishing: Wie Betrüger ihre E-Mails durchbringen.
Der große Sprung: vom Computer zum Smartphone
Die eigentliche Stärke des Quishing liegt woanders: Es lässt uns das Gerät wechseln. Die E-Mail kommt auf einem Computer an, der oft vom Unternehmen geschützt wird: Webfilter, Virenschutz, Linkprüfung. Doch zum Scannen zücken wir das Handy. Und dort ändert sich alles:
- das Handy ist oft privat, über 4G oder 5G verbunden, außerhalb des Netzes und der Schutzmaßnahmen des Unternehmens;
- der Bildschirm ist klein: die Adresse der Seite wird abgeschnitten oder gar nicht angezeigt;
- man meldet sich schnell an, aus Gewohnheit, zwischen zwei Aufgaben.
Mit anderen Worten: Die Falle schnappt nicht dort zu, wo die Wachen stehen. Quishing-Seiten sind oft für Mobilgeräte gemacht. Und viele sind „Mittelsmann“-Seiten, die die Zwei-Faktor-Authentifizierung umgehen können: Darum geht es im Leitfaden AiTM: wenn Phishing Ihre Sitzung stiehlt, nicht nur Ihr Passwort.
Die versteckte Adresse lesen … ohne sie zu öffnen
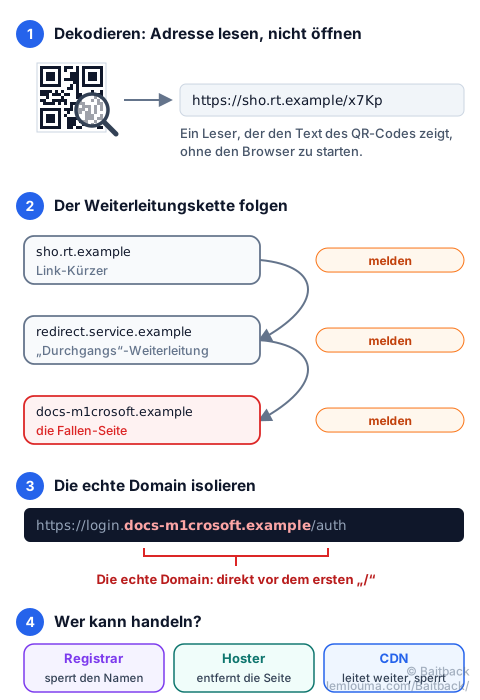
Um eine Quishing-Kampagne zu analysieren, besteht der erste Schritt darin, den QR-Code in Text zu verwandeln, ohne die Seite je zu besuchen. Dafür gibt es mehrere Wege:
- Die Handykamera zeigt die Adresse meist an, bevor sie sie öffnet. Man liest sie, man tippt nicht.
- Eine QR-Leser-App, die so eingestellt ist, dass sie den Text anzeigt, ohne den Browser zu öffnen.
- Am Computer macht man einen Screenshot des Codes und lässt ihn von einem Offline-Decoder lesen, etwa dem freien Werkzeug
zbarimg:
$ zbarimg capture.png
QR-Code:https://sho.rt.example/x7Kp
Man erhält eine Adresse wie jede andere. Man hebt sie sorgfältig auf: Sie ist das Beweisstück.
Domain und Infrastruktur ermitteln
Eine Webadresse liest sich ein wenig wie eine rückwärts geschriebene Postanschrift. Der entscheidende Name, die Domain, steht direkt vor dem ersten „/“ nach dem https://. Alles links davon kann der Inhaber frei wählen.
https://login.docs-m1crosoft.example/authHier lautet die Domain docs-m1crosoft.example, nicht Microsoft. Das Wort „login“ am Anfang beweist nichts. Dieselbe Falle bei microsoft.com.verification.example: Die echte Domain ist verification.example. Manche Domains gehen weiter und verwenden Buchstaben aus anderen Alphabeten, die unseren ähneln: siehe Punycode und Homographen: wenn eine falsche Domain wie die echte aussieht.
Ist die Domain gefunden, sucht man, wer handeln kann. Drei Akteure tauchen immer wieder auf:
- Der Registrar ist das Standesamt des Domainnamens: das Unternehmen, bei dem er gekauft wurde. Er kann die Domain sperren, was alle Seiten abschaltet, die sie nutzen. Man findet ihn über eine RDAP- oder WHOIS-Abfrage zur Domain, die auch das Erstellungsdatum liefert: Eine vor drei Tagen angelegte Domain für eine „Bank“ ist ein sehr schlechtes Zeichen.
- Der Hoster ist der Eigentümer des Gebäudes: das Unternehmen, dessen Server die Seite anzeigt. Er kann die Seite entfernen oder den Server abschalten.
- Das CDN (etwa Cloudflare) ist der Empfang vor dem Gebäude: Es liefert die Seite anstelle des Servers aus und verbirgt dessen echte Adresse. Es nimmt Meldungen an, kann eine Warnung anzeigen und leitet die Beschwerde an den Hoster weiter.
Was tun, wenn der QR-Code zu mehreren Domains führt?
Das ist sehr häufig: Der QR-Code führt nicht direkt zur Fallen-Seite, sondern zu einer Kette von Weiterleitungen. Ein Link-Kürzer, dann ein seriöser Dienst, der zum Weiterleiten missbraucht wird, manchmal eine Prüfung „Sind Sie ein Mensch?“ und schließlich die falsche Anmeldeseite.
Jedes Glied hat seinen eigenen Verantwortlichen, und jedes Glied kann gemeldet werden:
- Zuerst die Endseite: ihre Domain (beim Registrar) und ihr Server (beim Hoster oder CDN).
- Dann das erste Glied, das im QR-Code steht. Es ist ein Schwachpunkt des Betrügers: Ein gedruckter oder verschickter QR-Code lässt sich nicht mehr ändern. Wird dieser erste Link gekappt, sind alle bereits verteilten Codes wertlos.
- Zuletzt die Zwischenstationen: Ein Link-Kürzer sperrt missbräuchliche Links meist sehr schnell, und eine seriöse Website, die als Sprungbrett dient, hat allen Grund, davon zu erfahren.
Man dokumentiert die gesamte Kette mit Datum und Uhrzeit: Betrüger ändern oft das Endziel, und eine datierte Meldung hilft den Teams, die sie erhalten.
Die Kampagne mit Baitback melden
Ein QR-Code lässt die E-Mail nicht verschwinden: Die Nachricht wurde von einem Server verschickt, der einem Hoster gehört. Man fügt den vollständigen Quelltext der E-Mail in Baitback ein: Das Werkzeug ermittelt den sendenden Server, seinen Hoster und dessen Meldeadresse, prüft SPF, DKIM und DMARC und bereitet versandfertige Meldungen vor. Was diese Kopfzeilen erzählen, erklärt Wie eine E-Mail vom Absender zum Empfänger reist.
Die aus dem QR-Code dekodierte Adresse meldet man zusätzlich an den oben ermittelten Registrar, Hoster oder das CDN sowie an die Schutzplattformen der Browser, an die Baitback erinnert (Google Safe Browsing, Microsoft, Netcraft …). Innerhalb weniger Stunden kann die Seite für Millionen Nutzer gesperrt sein.
Und wenn man schon gescannt und das Passwort eingegeben hat?
Keine Panik, aber auch kein Aufschub. Von einem vertrauenswürdigen Gerät aus ändert man das Passwort des betroffenen Kontos, nutzt die Option „von allen Sitzungen abmelden“, sofern vorhanden, und informiert die IT-Abteilung, wenn es sich um ein berufliches Konto handelt. Das Passwort allein zu ändern, reicht nicht immer: Der Leitfaden zu AiTM-Angriffen erklärt, warum.
- Ein QR-Code ist nur eine in kleinen Quadraten geschriebene Adresse: Er verdient dasselbe Misstrauen wie ein Link.
- Er passiert oft die Filter, weil er wie ein Bild aussieht und nicht wie ein Link.
- Er lässt uns vom geschützten Computer auf das weniger überwachte Handy mit kleinerem Bildschirm wechseln.
- Man dekodiert ihn, um die Adresse zu lesen, ohne sie zu öffnen, und isoliert die echte Domain direkt vor dem ersten „/“.
- Jedes Glied der Kette (Domain, Server, Weiterleitungen) kann gemeldet werden, ebenso die E-Mail selbst.