AiTM: wenn Phishing Ihre Sitzung stiehlt, nicht nur Ihr Passwort
Lange Zeit war der Rat einfach: „Aktivieren Sie die Zwei-Faktor-Authentifizierung, dann kann Ihnen Phishing nichts mehr anhaben.“ Dieser Rat ist nach wie vor ausgezeichnet, aber er reicht nicht mehr. Eine Familie von Angriffen namens AiTM, für Adversary-in-the-Middle („der Gegner in der Mitte“), stiehlt weit mehr als ein Passwort: Sie stiehlt die bereits geöffnete Sitzung. Sehen wir uns ganz einfach an, wie.
Was ist ein „Adversary-in-the-Middle“-Angriff?
Beim klassischen Phishing ist die falsche Seite eine Kopie: eine Seite, die die der Bank oder des Postfachs nachahmt und das eingegebene Passwort speichert. Der Angreifer muss es später selbst benutzen.
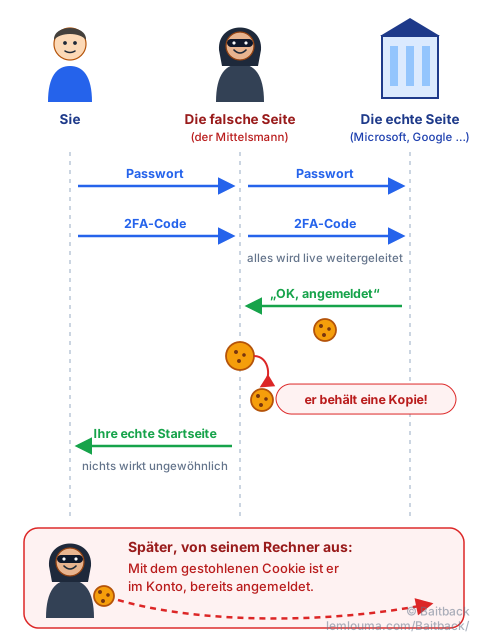
Bei einem AiTM-Angriff ist die falsche Seite keine Kopie mehr, sondern ein Mittelsmann. Stellen wir uns einen falschen Schalterbeamten vor, der vor dem echten Bankschalter sitzt. Wir reichen ihm unsere Papiere, er gibt sie dem echten Beamten weiter, bringt die Antwort zurück und so weiter. Alles läuft normal … nur dass er unterwegs alles kopiert.
Technisch zeigt die falsche Seite die echte Anmeldeseite an, die sie live beim echten Dienst abruft. „Schlüsselfertige“ Baukästen erledigen diese Arbeit und werden wie ein Abonnement vermietet, was die Technik für jeden Betrüger erreichbar macht.
Der Diebstahl des Sitzungs-Cookies: das Festival-Armband
Wenn wir uns auf einer Website anmelden, tippen wir nicht bei jedem Klick erneut unser Passwort ein. Die Website gibt uns ein Sitzungs-Cookie, ein kleines Token im Browser, das besagt: „Diese Person hat sich bereits ausgewiesen.“
Das entspricht dem Armband auf einem Festival. Am Eingang zeigt man Ticket und Ausweis. Danach zeigt man nur noch das Armband. Niemand prüft bei jedem Konzert erneut das Ticket.
Der AiTM-Angriff besteht darin, eine Kopie dieses Armbands zu ergattern. Der Angreifer braucht dann weder das Passwort noch den Code: Er fügt das Cookie in seinen eigenen Browser ein und ist bereits angemeldet im Konto. Deshalb reicht es nicht immer, das Passwort nachträglich zu ändern: Das gestohlene Armband kann gültig bleiben, solange die Sitzung nicht beendet ist.
Warum manche Zwei-Faktor-Verfahren nicht ausreichen
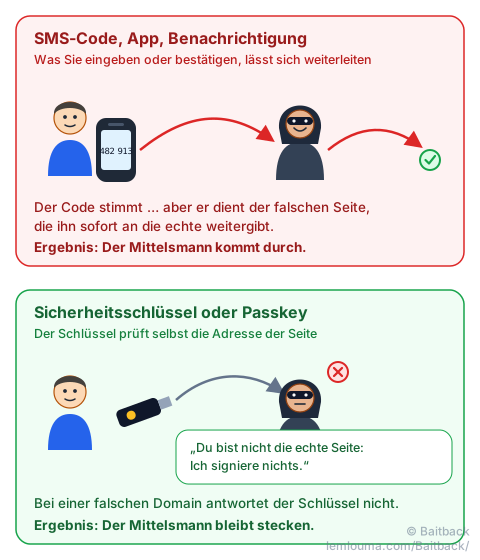
Die Zwei-Faktor-Authentifizierung (2FA) fügt dem Passwort einen zweiten Nachweis hinzu: einen per SMS erhaltenen Code, einen App-Code, eine Benachrichtigung, die man auf dem Handy bestätigt. Gegen eine kopierte Seite ist das sehr wirksam. Gegen einen Mittelsmann deutlich weniger: Der Code ist richtig, er wird nur an der falschen Stelle eingegeben und dann binnen einer Sekunde an die echte Seite weitergeleitet.
Standhaft bleiben die Verfahren, die die Adresse der Seite selbst prüfen: physische Sicherheitsschlüssel und Passkeys. Bei der Anmeldung schaut der Schlüssel nach, mit welcher Domain er spricht. Ist es nicht die echte, antwortet er einfach nicht. Ein Mensch kann sich in der Seite irren; der Schlüssel lässt sich von einer Ähnlichkeit nicht täuschen.
Wie man eine AiTM-Infrastruktur erkennt
Die Tücke von AiTM: Man sieht die echte Seite, mit echtem Logo, echtem Layout, manchmal sogar dem Hintergrundbild des eigenen Unternehmens und der bereits eingetragenen E-Mail-Adresse. Der Inhalt verrät nichts. Man muss also woanders hinschauen:
- Die Adresse in der Browserleiste. Sie ist das Einzige, was der Mittelsmann nicht perfekt nachahmen kann. Eine Microsoft-Anmeldeseite auf
login.microsoftonline.com.secure-auth.exampleliegt nicht bei Microsoft: Die echte Domain istsecure-auth.example. Wie man eine Domain richtig liest, zeigt der Leitfaden Quishing: wenn sich Phishing hinter einem QR-Code versteckt, und zu täuschenden Buchstaben Punycode und Homographen. - Ein Passwort-Manager, der nichts vorschlägt. Er füllt Felder nach der Domain aus, nicht nach dem Aussehen. Schweigt er auf einer Seite, die er sonst kennt, ist das ein Alarmsignal.
- Ein Umweg vor der Seite: eine Prüfung „Sind Sie ein Mensch?“, eine oder mehrere Weiterleitungen, ein per E-Mail oder QR-Code erhaltener Link.
- Eine brandneue Domain, vor wenigen Tagen angelegt, oft hinter einem CDN oder auf einer kostenlosen Webseiten-Plattform gehostet.
Welche Belege man für die Meldung sammelt
Damit ein Hoster oder Registrar schnell handelt, braucht er überprüfbare Fakten. Man sammelt, ohne jemals erneut Zugangsdaten auf der Seite einzugeben:
- die vollständige Adresse der Seite und die gesamte Weiterleitungskette, die dorthin führt;
- einen Screenshot, auf dem Seite und Adressleiste gleichzeitig zu sehen sind;
- Datum und Uhrzeit der Beobachtung (diese Infrastrukturen ändern sich schnell);
- den vollständigen Quelltext der E-Mail, die den Link enthielt;
- den Registrar und das Erstellungsdatum der Domain, den Hoster oder das CDN, das die Seite ausliefert;
- die nachgeahmte Marke: Microsoft, Google, eine Bank … Ihre Sicherheitsteams nehmen solche Meldungen an.
Die Infrastruktur mit Baitback melden
Die Kampagne beginnt fast immer mit einer E-Mail. Man fügt ihren vollständigen Quelltext in Baitback ein: Das Werkzeug ermittelt den sendenden Server und die Meldeadresse seines Hosters, folgt den Weiterleitungen der Links in der Nachricht und markiert, was am Ziel nicht stimmt: Doppelgänger-Domain einer Marke, kürzlich angelegte Domain, kostenloses Hosting, Domain auf einer Sperrliste. Anschließend bereitet es versandfertige Meldungen vor.
Für die Seite selbst übermittelt man die gesammelten Belege an Registrar, Hoster oder CDN sowie an die Plattformen, an die Baitback erinnert (Google Safe Browsing, Microsoft, Netcraft …). Warum eine solche E-Mail alle technischen Prüfungen bestehen kann, erklärt Eine E-Mail kann lügen … auch wenn die Prüfungen „OK“ sagen.
Wenn man seine Zugangsdaten auf einer AiTM-Seite eingegeben hat
Das Passwort reicht nicht mehr, man muss sich auch das Armband zurückholen:
- das Passwort von einem vertrauenswürdigen Gerät aus ändern;
- „von allen Sitzungen abmelden“ nutzen oder im Unternehmen die IT-Abteilung bitten, die Sitzungen zu widerrufen;
- prüfen, dass keine neue Zwei-Faktor-Methode hinzugefügt wurde;
- die Postfachregeln prüfen: Angreifer fügen oft eine Regel hinzu, die bestimmte E-Mails weiterleitet oder versteckt.
- Eine AiTM-Seite ahmt die Anmeldeseite nicht nach: Sie leitet die echte live weiter.
- Sie stiehlt das Sitzungs-Cookie, das „Armband“, das die erneute Anmeldung erspart: Passwort und Code braucht der Angreifer nicht mehr.
- Codes (SMS, App, Benachrichtigung) lassen sich weiterleiten; Sicherheitsschlüssel und Passkeys prüfen die Domain und halten stand.
- Das einzige verlässliche Indiz ist die Adresse: Ein schweigender Passwort-Manager ist ein hervorragendes Alarmsignal.
- Nach einer Eingabe ändert man das Passwort und beendet alle Sitzungen.