AiTM: cuando el phishing roba su sesión, no solo su contraseña
Durante mucho tiempo, el consejo era sencillo: «active la doble autenticación y el phishing ya no podrá nada contra usted». El consejo sigue siendo excelente, pero ya no basta. Una familia de ataques llamada AiTM, por Adversary-in-the-Middle («el adversario en medio»), roba mucho más que una contraseña: roba la sesión ya abierta. Veamos cómo, de forma sencilla.
¿Qué es un ataque «Adversary-in-the-Middle»?
En un phishing clásico, el sitio falso es una copia: una página que imita la del banco o del correo y guarda la contraseña escrita. El atacante tiene que usarla él mismo, más tarde.
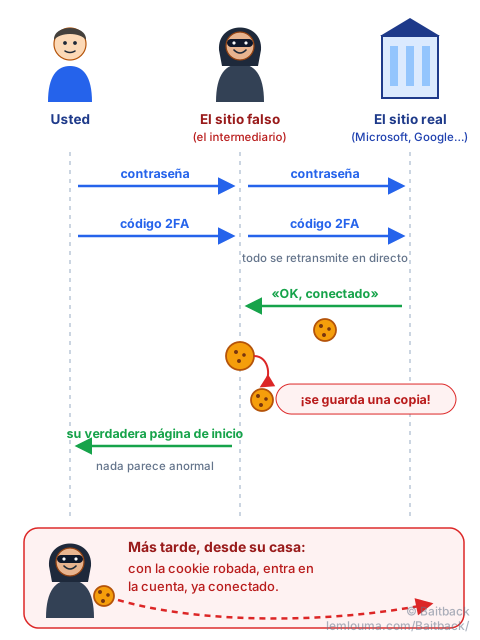
En un ataque AiTM, el sitio falso ya no es una copia: es un intermediario. Imaginemos un falso empleado sentado delante de la ventanilla real de un banco. Le damos nuestros papeles, él se los pasa al empleado auténtico, nos trae la respuesta, y así sucesivamente. Todo transcurre con normalidad… salvo que lo fotocopia todo por el camino.
Técnicamente, el sitio falso muestra la verdadera página de acceso, que va a buscar en directo al servicio real. Hay kits «llave en mano» que hacen este trabajo y se alquilan como una suscripción, lo que pone la técnica al alcance de cualquier estafador.
El robo de la cookie de sesión: la pulsera del festival
Cuando nos conectamos a un sitio, no volvemos a escribir la contraseña en cada clic. El sitio nos entrega una cookie de sesión, una pequeña ficha guardada en el navegador que dice: «esta persona ya se ha identificado».
Es el equivalente de la pulsera de un festival. En la entrada enseñamos la entrada y el documento de identidad. Después, solo enseñamos la pulsera. Nadie vuelve a comprobar la entrada en cada concierto.
El ataque AiTM consiste en conseguir una copia de esa pulsera. El atacante ya no necesita ni la contraseña ni el código: pega la cookie en su propio navegador y se encuentra dentro de la cuenta, ya conectado. Por eso cambiar la contraseña después no siempre basta: la pulsera robada puede seguir siendo válida mientras la sesión no se cierre.
Por qué algunas dobles autenticaciones no bastan
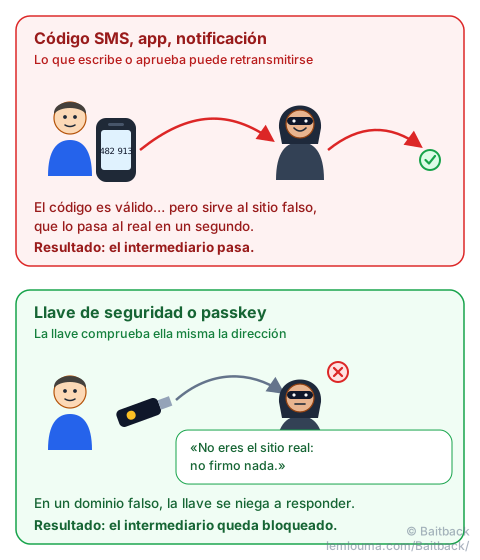
La doble autenticación (o 2FA) añade una segunda prueba a la contraseña: un código recibido por SMS, un código de aplicación, una notificación que hay que aprobar en el móvil. Contra una copia de sitio, es temible. Contra un intermediario, mucho menos: el código es válido, simplemente se escribe en el sitio equivocado y se retransmite al sitio real en un segundo.
Los métodos que resisten son los que comprueban ellos mismos la dirección del sitio: las llaves de seguridad físicas y las passkeys (llaves de acceso). En el momento de conectarse, la llave mira con qué dominio está hablando. Si no es el verdadero, sencillamente no responde. Un humano puede equivocarse de sitio; la llave no se deja engañar por un parecido.
Cómo reconocer una infraestructura AiTM
La trampa del AiTM es que vemos la página verdadera: logotipo real, diseño real, a veces incluso el fondo de pantalla de nuestra empresa y nuestra dirección de correo ya rellenada. El contenido no delata nada. Hay que mirar en otra parte:
- La dirección en la barra del navegador. Es lo único que el intermediario no puede imitar a la perfección. Una página de acceso de Microsoft en
login.microsoftonline.com.secure-auth.exampleno está en Microsoft: el dominio real essecure-auth.example. Para leer bien un dominio, véase la guía Quishing: cuando el phishing se esconde detrás de un código QR, y para las letras engañosas, Punycode y homógrafos. - El gestor de contraseñas que no propone nada. Rellena los campos según el dominio, no según la apariencia. Si se queda callado en una página que normalmente conoce, es una señal de alarma.
- Un rodeo antes de la página: una verificación «¿Es usted humano?», una o varias redirecciones, un enlace recibido por correo o por código QR.
- Un dominio recién creado, hace pocos días, a menudo detrás de una CDN o alojado en una plataforma gratuita de páginas web.
Qué elementos recopilar para la denuncia
Para que un alojamiento o un registrador actúe rápido, hay que darle hechos verificables. Reunimos, sin volver a escribir nunca credenciales en la página:
- la dirección completa de la página y toda la cadena de redirecciones que lleva a ella;
- una captura de pantalla donde se vean a la vez la página y la barra de direcciones;
- la fecha y la hora de la observación (estas infraestructuras cambian rápido);
- el código fuente completo del correo que contenía el enlace;
- el registrador y la fecha de creación del dominio, el alojamiento o la CDN que sirve la página;
- la marca suplantada: Microsoft, Google, un banco… Sus equipos de seguridad aceptan este tipo de denuncias.
Denunciar la infraestructura con Baitback
La campaña empieza casi siempre con un correo. Pegamos su código fuente completo en Baitback: la herramienta encuentra el servidor de envío y la dirección de denuncia de su alojamiento, sigue las redirecciones de los enlaces del mensaje y señala lo que no cuadra en el destino: dominio sosia de una marca, dominio creado recientemente, alojamiento gratuito, dominio en lista negra. Después prepara los mensajes de denuncia listos para enviar.
Para la página en sí, transmitimos los elementos recopilados al registrador, al alojamiento o a la CDN, y a las plataformas que Baitback recuerda (Google Safe Browsing, Microsoft, Netcraft…). Para entender por qué un correo de este tipo puede superar todos los controles técnicos, véase Un correo puede mentir… aunque los controles digan «OK».
Si hemos escrito nuestras credenciales en una página AiTM
La contraseña ya no basta, también hay que recuperar la pulsera:
- cambiar la contraseña desde un dispositivo de confianza;
- usar «cerrar todas las sesiones» o, en la empresa, pedir al servicio informático que revoque las sesiones;
- comprobar que no se ha añadido ningún método nuevo de doble autenticación;
- revisar las reglas del correo: los atacantes suelen añadir una regla que reenvía u oculta ciertos mensajes.
- Un sitio AiTM no imita la página de acceso: retransmite la verdadera, en directo.
- Roba la cookie de sesión, la «pulsera» que evita volver a conectarse: contraseña y código dejan de serle necesarios al atacante.
- Los códigos (SMS, aplicación, notificación) se pueden retransmitir; las llaves de seguridad y las passkeys comprueban el dominio y resisten.
- El único indicio fiable es la dirección: un gestor de contraseñas callado es una excelente señal de alarma.
- Tras escribir las credenciales, cambiamos la contraseña y cerramos todas las sesiones.