AiTM : quand le phishing vole votre session, pas seulement votre mot de passe
Pendant longtemps, le conseil était simple : « activez la double authentification, et le phishing ne pourra plus rien contre vous ». Ce conseil reste excellent, mais il n'est plus suffisant. Une famille d'attaques, appelée AiTM pour Adversary-in-the-Middle (« l'adversaire au milieu »), vole bien plus qu'un mot de passe : elle vole la session déjà ouverte. Voyons comment, simplement.
Qu'est-ce qu'une attaque « Adversary-in-the-Middle » ?
Dans un phishing classique, le faux site est une copie : une page qui imite celle de la banque ou de la messagerie, et qui garde le mot de passe saisi. L'attaquant doit ensuite s'en servir lui-même, plus tard.
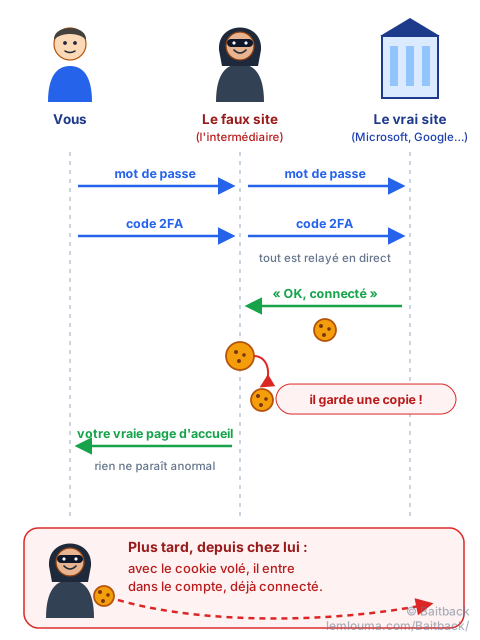
Dans une attaque AiTM, le faux site n'est plus une copie : c'est un intermédiaire. Imaginons un faux guichetier installé devant le vrai guichet d'une banque. On lui tend ses papiers, il les passe au vrai guichetier, rapporte la réponse, et ainsi de suite. Tout se passe normalement… sauf qu'il photocopie tout au passage.
Techniquement, le faux site affiche la vraie page de connexion, qu'il va chercher en direct chez le vrai service. Des kits « clés en main » font ce travail et se louent comme un abonnement, ce qui met la technique à la portée de n'importe quel arnaqueur.
Le vol du cookie de session : le bracelet du festival
Quand on se connecte à un site, on ne retape pas son mot de passe à chaque clic. Le site nous remet un cookie de session, un petit jeton rangé dans le navigateur, qui dit : « cette personne s'est déjà identifiée ».
C'est l'équivalent du bracelet d'un festival. À l'entrée, on montre son billet et sa pièce d'identité. Ensuite, on ne montre plus que le bracelet. Personne ne revérifie le billet à chaque concert.
L'attaque AiTM consiste à récupérer une copie de ce bracelet. L'attaquant n'a alors plus besoin ni du mot de passe, ni du code : il colle le cookie dans son propre navigateur et se retrouve dans le compte, déjà connecté. C'est pour cela que changer son mot de passe après coup ne suffit pas toujours : le bracelet volé peut rester valable tant que la session n'est pas fermée.
Pourquoi certaines doubles authentifications ne suffisent pas
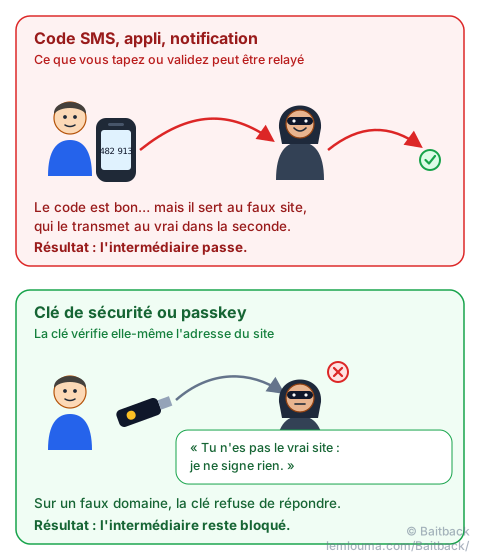
La double authentification (ou 2FA) ajoute une deuxième preuve au mot de passe : un code reçu par SMS, un code d'application, une notification à valider sur le téléphone. Face à une copie de site, c'est redoutable. Face à un intermédiaire, beaucoup moins : le code est bon, il est simplement tapé au mauvais endroit, puis relayé dans la seconde au vrai site.
Les méthodes qui résistent sont celles qui vérifient elles-mêmes l'adresse du site : les clés de sécurité physiques et les passkeys (clés d'accès). Au moment de la connexion, la clé regarde à quel domaine elle parle. Si ce n'est pas le vrai, elle ne répond tout simplement pas. L'humain peut se tromper de site ; la clé, elle, ne se laisse pas duper par une ressemblance.
Comment reconnaître une infrastructure AiTM
Le piège de l'AiTM, c'est qu'on voit la vraie page : vrai logo, vraie mise en page, parfois même le fond d'écran de son entreprise et son adresse e-mail déjà remplie. Le contenu ne trahit rien. Il faut donc regarder ailleurs :
- L'adresse dans la barre du navigateur. C'est le seul élément que l'intermédiaire ne peut pas imiter parfaitement. Une page de connexion Microsoft sur
login.microsoftonline.com.secure-auth.examplen'est pas chez Microsoft : le vrai domaine estsecure-auth.example. Pour lire correctement un domaine, voir le guide Quishing : quand le phishing se cache derrière un QR code, et pour les lettres trompeuses, Punycode et homographes. - Le gestionnaire de mots de passe qui ne propose rien. Il remplit les champs selon le domaine, pas selon l'apparence. S'il reste muet sur une page qu'il connaît d'habitude, c'est un signal d'alarme.
- Un détour avant la page : une vérification « Êtes-vous humain ? », une ou plusieurs redirections, un lien reçu par e-mail ou par QR code.
- Un domaine tout neuf, créé il y a quelques jours, souvent derrière un CDN, ou hébergé sur une plateforme gratuite de pages web.
Quels éléments collecter pour le signalement
Pour qu'un hébergeur ou un registrar agisse vite, il faut lui donner des faits vérifiables. On rassemble, sans jamais ressaisir d'identifiants sur la page :
- l'adresse complète de la page, et toute la chaîne de redirections qui y mène ;
- une capture d'écran où l'on voit à la fois la page et la barre d'adresse ;
- la date et l'heure de l'observation (ces infrastructures changent vite) ;
- la source complète de l'e-mail qui contenait le lien ;
- le registrar et la date de création du domaine, l'hébergeur ou le CDN qui sert la page ;
- la marque imitée : Microsoft, Google, une banque… Ses équipes de sécurité acceptent ce type de signalement.
Signaler l'infrastructure avec Baitback
La campagne commence presque toujours par un e-mail. On colle sa source complète dans Baitback : l'outil retrouve le serveur d'envoi et l'adresse de signalement de son hébergeur, suit les redirections des liens présents dans le message et signale ce qui cloche à l'arrivée : domaine sosie d'une marque, domaine créé récemment, hébergement gratuit, domaine sur liste noire. Il prépare ensuite les messages de signalement prêts à envoyer.
Pour la page elle-même, on transmet les éléments collectés au registrar, à l'hébergeur ou au CDN, et aux plateformes que Baitback rappelle (Google Safe Browsing, Microsoft, Netcraft…). Pour comprendre pourquoi un e-mail de ce type peut passer tous les contrôles techniques, voir Un e-mail peut mentir… même quand les contrôles disent « OK ».
Si on a saisi ses identifiants sur une page AiTM
Le mot de passe ne suffit plus, il faut aussi reprendre le bracelet :
- changer le mot de passe depuis un appareil de confiance ;
- utiliser « se déconnecter de toutes les sessions » ou, en entreprise, demander au service informatique de révoquer les sessions ;
- vérifier qu'aucune nouvelle méthode de double authentification n'a été ajoutée ;
- vérifier les règles de la messagerie : les attaquants ajoutent souvent une règle qui transfère ou cache certains e-mails.
- Un site AiTM n'imite pas la page de connexion : il relaie la vraie, en direct.
- Il vole le cookie de session, le « bracelet » qui évite de se reconnecter : mot de passe et code deviennent inutiles à l'attaquant.
- Les codes (SMS, appli, notification) peuvent être relayés ; les clés de sécurité et les passkeys vérifient le domaine et résistent.
- Le seul indice fiable est l'adresse : un gestionnaire de mots de passe muet est un excellent signal d'alarme.
- Après une saisie, on change le mot de passe et on ferme toutes les sessions.