AiTM: saat phishing mencuri sesi Anda, bukan hanya kata sandi
Sejak lama, sarannya sederhana: “aktifkan autentikasi dua faktor, dan phishing tak akan bisa berbuat apa-apa lagi.” Saran itu masih sangat baik, tetapi kini tidak lagi cukup. Sekelompok serangan bernama AiTM, singkatan dari Adversary-in-the-Middle (“lawan di tengah”), mencuri jauh lebih banyak daripada kata sandi: ia mencuri sesi yang sudah terbuka. Mari kita lihat caranya, secara sederhana.
Apa itu serangan “Adversary-in-the-Middle”?
Dalam phishing klasik, situs palsu adalah tiruan: halaman yang meniru halaman bank atau email dan menyimpan kata sandi yang diketik. Penyerang lalu harus memakainya sendiri, belakangan.
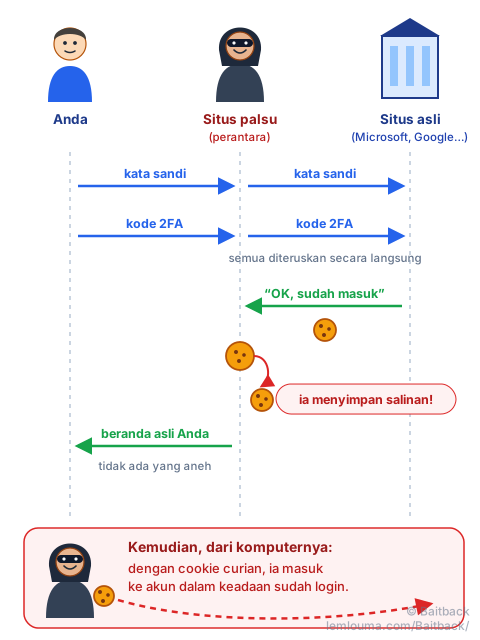
Dalam serangan AiTM, situs palsu bukan lagi tiruan, melainkan perantara. Bayangkan seorang petugas palsu yang duduk di depan loket asli sebuah bank. Kita serahkan dokumen, ia meneruskannya ke petugas asli, membawa kembali jawabannya, dan seterusnya. Semua berjalan normal… hanya saja ia memfotokopi semuanya di sepanjang jalan.
Secara teknis, situs palsu menampilkan halaman login yang asli, yang diambilnya secara langsung dari layanan sebenarnya. Ada kit “siap pakai” yang mengerjakan semua ini dan disewakan seperti langganan, sehingga teknik ini terjangkau oleh penipu mana pun.
Pencurian cookie sesi: gelang festival
Saat login ke sebuah situs, kita tidak mengetik ulang kata sandi di setiap klik. Situs memberi kita cookie sesi, token kecil yang disimpan di peramban dan berkata: “orang ini sudah membuktikan identitasnya.”
Ini sama dengan gelang festival. Di pintu masuk, kita tunjukkan tiket dan kartu identitas. Setelah itu, kita cukup menunjukkan gelang. Tidak ada yang memeriksa tiket lagi di setiap konser.
Serangan AiTM bertujuan mendapatkan salinan gelang itu. Penyerang lalu tidak butuh kata sandi maupun kode: ia menempelkan cookie ke perambannya sendiri dan langsung berada di dalam akun, sudah login. Itu sebabnya mengganti kata sandi setelahnya tidak selalu cukup: gelang curian bisa tetap berlaku selama sesinya belum ditutup.
Mengapa sebagian autentikasi dua faktor tidak cukup
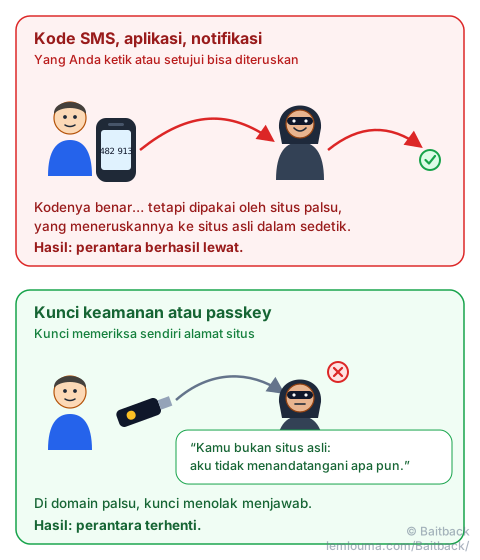
Autentikasi dua faktor (2FA) menambahkan bukti kedua pada kata sandi: kode lewat SMS, kode dari aplikasi, notifikasi yang harus disetujui di ponsel. Melawan situs tiruan, ini sangat ampuh. Melawan perantara, jauh kurang: kodenya benar, hanya saja diketik di tempat yang salah, lalu diteruskan ke situs asli dalam sedetik.
Metode yang bertahan adalah yang memeriksa sendiri alamat situs: kunci keamanan fisik dan passkey. Saat login, kunci melihat dengan domain mana ia berbicara. Jika bukan domain asli, ia sama sekali tidak menjawab. Manusia bisa salah situs; kunci tidak tertipu oleh kemiripan.
Cara mengenali infrastruktur AiTM
Jebakan AiTM adalah kita melihat halaman yang asli: logo asli, tata letak asli, kadang bahkan latar belakang perusahaan kita dan alamat email kita yang sudah terisi. Isinya tidak membocorkan apa pun. Jadi kita harus melihat ke tempat lain:
- Alamat di bilah peramban. Inilah satu-satunya hal yang tidak bisa ditiru sempurna oleh perantara. Halaman login Microsoft di
login.microsoftonline.com.secure-auth.exampletidak berada di Microsoft: domain aslinya adalahsecure-auth.example. Untuk membaca domain dengan benar, lihat panduan Quishing: saat phishing bersembunyi di balik kode QR, dan untuk huruf yang menipu, Punycode dan homograf. - Pengelola kata sandi yang tidak menawarkan apa pun. Ia mengisi kolom berdasarkan domain, bukan tampilan. Jika ia diam di halaman yang biasanya dikenalnya, itu tanda bahaya.
- Jalan memutar sebelum halaman: pemeriksaan “Apakah Anda manusia?”, satu atau beberapa pengalihan, tautan yang diterima lewat email atau kode QR.
- Domain yang masih baru, dibuat beberapa hari lalu, sering di balik CDN atau di-hosting di platform halaman web gratis.
Bukti apa yang perlu dikumpulkan untuk laporan
Agar hosting atau registrar bertindak cepat, kita perlu memberi fakta yang bisa diverifikasi. Kita kumpulkan, tanpa pernah mengetik ulang kredensial di halaman itu:
- alamat lengkap halaman, dan seluruh rantai pengalihan yang menuju ke sana;
- tangkapan layar yang memperlihatkan halaman sekaligus bilah alamat;
- tanggal dan jam pengamatan (infrastruktur semacam ini cepat berubah);
- sumber lengkap email yang berisi tautan tersebut;
- registrar dan tanggal pembuatan domain, hosting atau CDN yang menyajikan halaman;
- merek yang ditiru: Microsoft, Google, sebuah bank… Tim keamanan mereka menerima laporan semacam ini.
Melaporkan infrastruktur dengan Baitback
Kampanye hampir selalu dimulai dengan email. Kita tempelkan sumber lengkapnya ke Baitback: alat ini menemukan server pengirim dan alamat pelaporan hostingnya, mengikuti pengalihan tautan di dalam pesan, dan menandai hal yang janggal di tujuan akhir: domain kembaran sebuah merek, domain yang baru dibuat, hosting gratis, domain dalam daftar hitam. Lalu ia menyiapkan pesan laporan yang siap dikirim.
Untuk halamannya sendiri, kita kirim bukti yang terkumpul ke registrar, hosting, atau CDN, serta ke platform yang diingatkan oleh Baitback (Google Safe Browsing, Microsoft, Netcraft…). Untuk memahami mengapa email semacam ini bisa lolos semua pemeriksaan teknis, lihat Email bisa berbohong… meski pemeriksaan bilang “OK”.
Jika kita sudah mengetik kredensial di halaman AiTM
Kata sandi saja tidak lagi cukup, kita juga harus merebut kembali gelangnya:
- ganti kata sandi dari perangkat tepercaya;
- gunakan “keluar dari semua sesi” atau, di kantor, minta tim TI mencabut semua sesi;
- periksa bahwa tidak ada metode dua faktor baru yang ditambahkan;
- periksa aturan kotak surat: penyerang sering menambahkan aturan yang meneruskan atau menyembunyikan email tertentu.
- Situs AiTM tidak meniru halaman login: ia meneruskan halaman asli secara langsung.
- Ia mencuri cookie sesi, “gelang” yang membuat kita tak perlu login ulang: kata sandi dan kode tak lagi dibutuhkan penyerang.
- Kode (SMS, aplikasi, notifikasi) bisa diteruskan; kunci keamanan dan passkey memeriksa domain dan tetap bertahan.
- Satu-satunya petunjuk andal adalah alamat: pengelola kata sandi yang diam adalah tanda bahaya yang sangat baik.
- Setelah mengetik kredensial, kita ganti kata sandi dan tutup semua sesi.