Punycode dan homograf: saat domain palsu mirip dengan yang asli
Coba lihat dua alamat ini: paypal.com dan pаypal.com. Sama persis? Bagi mata kita, ya. Bagi komputer, sama sekali tidak: pada alamat kedua, huruf “а” yang kedua adalah huruf dari aksara Sirilik, bukan “a” Latin. Itu dua domain berbeda, yang bisa dimiliki dua orang berbeda. Inilah prinsip serangan homograf, dan untuk memahaminya kita perlu sedikit memutar lewat cara internet menulis nama.
Unicode, ASCII, dan Punycode: tiga kata, satu gagasan sederhana
Awalnya, nama domain hanya menerima alfabet yang sangat terbatas, disebut ASCII: huruf a sampai z tanpa aksen, angka, dan tanda hubung. Tidak ada “é”, tidak ada “ü”, apalagi aksara Arab, Tionghoa, atau Sirilik.
Padahal dunia menulis dengan puluhan aksara. Unicode adalah katalog besar yang memberi nomor pada setiap karakter dari setiap aksara: “a” Latin bernomor U+0061, “а” Sirilik bernomor U+0430. Bentuknya sama, nomornya berbeda.
Agar nama domain bisa ditulis dalam semua bahasa tanpa mengubah seluruh jaringan, diciptakanlah sebuah penerjemah: Punycode. Ia mengubah nama yang ditulis dalam Unicode menjadi nama yang hanya memakai alfabet ASCII, dan menandainya dengan awalan xn--. Peramban menampilkan versi yang cantik; jaringan hanya melihat versi terjemahannya.
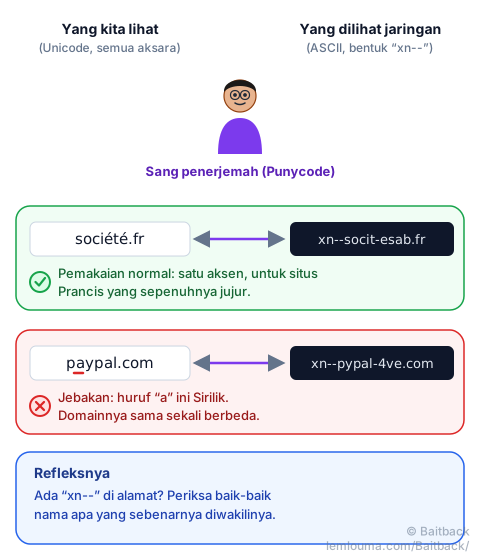
Cara kerja domain “xn--”
Ambil contoh yang sepenuhnya jujur: domain Prancis société.fr (“perusahaan”). Jaringan tidak bisa membaca “é”. Punycode menyisihkan huruf khusus, menyimpan huruf biasa, dan menambahkan kode kecil di akhir yang memberi tahu di mana aksen harus dikembalikan:
société.fr → xn--socit-esab.frKita temukan “socit” (huruf-huruf biasa), lalu “esab”, kode yang menunjukkan karakter apa yang disisipkan dan di mana. Awalan xn-- hanya memberi peringatan: “perhatian, nama ini sudah diterjemahkan.” Jutaan nama sah bekerja seperti ini, dalam bahasa Jerman, Arab, Tionghoa, Rusia. Jadi xn-- tidak mencurigakan dengan sendirinya. Ia menjadi mencurigakan ketika meniru merek terkenal.
Serangan homoglif: si kembar palsu
Homoglif adalah karakter yang nyaris tak bisa dibedakan dari karakter lain. Dan Unicode punya banyak sekali: “а”, “е”, “о”, “р”, dan “с” Sirilik adalah kembaran sempurna dari a, e, o, p, dan c kita. “ο” Yunani meniru “o”.
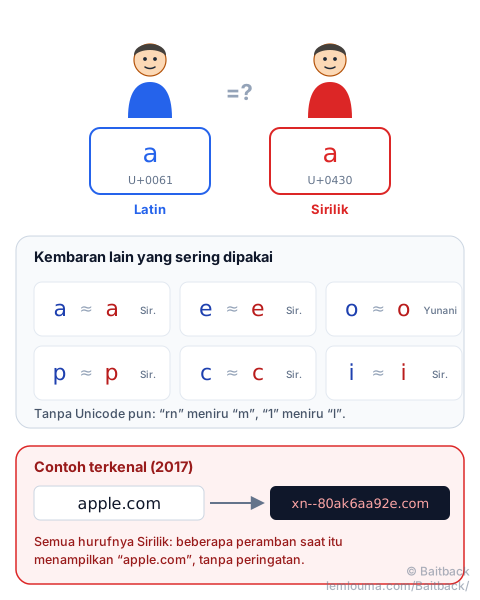
Penipu membeli domain yang satu atau beberapa hurufnya diganti dengan kembarannya. Pada 2017, seorang peneliti menunjukkannya dengan dramatis: ia mendaftarkan xn--80ak6aa92e.com, yang ditulis аррӏе.com dengan huruf yang seluruhnya Sirilik, dan beberapa peramban besar saat itu menampilkan begitu saja “apple.com” di bilah alamat. Sejak itu peramban telah memperbaiki kasus tersebut.
Mengapa alamatnya bisa tampak sah
Peramban modern menerapkan aturan kehati-hatian: jika sebuah nama mencampur aksara dengan cara mencurigakan, atau terlalu mirip dengan domain terkenal, peramban menampilkan bentuk xn-- alih-alih versi cantiknya. Ini perlindungan yang baik, tetapi ada batasnya:
- di luar bilah alamat, aturan ini tidak selalu berlaku: di teks email, SMS, PDF, atau aplikasi pesan, versi “samaran” ditampilkan apa adanya;
- aturannya berbeda-beda antarperamban, antarversi, dan antaraplikasi;
- pandangan sekilas di layar kecil tidak bisa membedakan dua karakter yang identik. Dan Unicode tidak selalu diperlukan:
rnmenirum,1menirul, seperti dijelaskan panduan Phishing: cara penipu meloloskan email mereka.
Dan seperti domain jebakan lainnya, situs itu bisa punya sertifikat HTTPS yang sah dan ikon gembok yang rapi: keduanya membuktikan koneksi terenkripsi, bukan bahwa situsnya jujur.
Cara benar-benar memeriksa sebuah domain
Saat ragu, kita tidak memercayai apa yang terlihat, melainkan membuat nama aslinya bicara:
- Jangan diklik. Salin tautannya (klik kanan, “salin alamat tautan”).
- Tempelkan ke konverter Punycode (banyak yang gratis dan daring): jika muncul bentuk
xn--untuk nama yang seharusnya biasa saja, itu jebakan. - Pisahkan domainnya: bagian tepat sebelum “/” pertama. Panduan Quishing: saat phishing bersembunyi di balik kode QR menjelaskan cara membacanya.
- Gunakan jalur aman: bookmark yang kita simpan sendiri, atau aplikasi resmi. Pengelola kata sandi juga membantu: ia tidak tertipu oleh kembaran dan tidak menawarkan apa pun di domain palsu.
Baitback mengerjakan sebagian tugas ini secara otomatis: saat kita menempelkan email ke sana, ia menandai tautan dalam Punycode (bentuk xn--) dan domain kembaran dari merek yang dikenalnya, termasuk lewat homoglif, serta memeriksa tujuan akhir setelah pengalihan.
Mengenali registrar dan hosting
Untuk membuat domain itu hilang, kita cari siapa yang menjualnya dan siapa yang meng-hosting-nya. Di alat pencarian, selalu gunakan bentuk xn--: itulah nama aslinya, yang dikenal oleh pengelola registri.
- Pencarian RDAP atau WHOIS atas domain memberi tahu registrar, alamat pelaporannya (“abuse”), dan tanggal pembuatan domain. Kembaran merek yang dibuat minggu lalu hampir tak menyisakan keraguan.
- Alamat IP situs menunjukkan hosting-nya, atau CDN di depannya, yang juga menerima laporan dan meneruskannya.
Di sini registrar adalah pihak yang paling efektif: domain yang meniru merek lewat homoglif adalah kasus penyalahgunaan yang sangat jelas, dan penangguhan nama itu sekaligus mematikan situs, email, dan semua halaman terkait.
Melaporkan domain
Laporan yang baik cukup beberapa baris: bentuk Unicode dan bentuk xn-- dari domain, merek yang ditiru, alamat lengkap halaman, tangkapan layar, tanggal dan jam. Kirimkan ke registrar dan ke hosting atau CDN, lalu beri tahu merek yang ditiru.
Jika domain itu datang lewat email, mulailah dengan Baitback: tempelkan sumber lengkap pesan, alat ini menemukan server pengirim dan hostingnya, menandai tautan mencurigakan, dan menyiapkan pesan laporan. Ia juga mengingatkan platform milik peramban (Google Safe Browsing, Microsoft, Netcraft…), yang bisa menampilkan peringatan merah kepada semua pengunjung dalam beberapa jam.
- Dua huruf yang sama di mata bisa jadi dua karakter berbeda bagi komputer: itulah homoglif.
- Punycode menerjemahkan nama Unicode ke bentuk ASCII yang diawali
xn--. xn--tidak mencurigakan dengan sendirinya, tetapi mencurigakan pada nama yang seharusnya biasa atau yang meniru merek.- Domain diperiksa dengan menyalin tautannya, bukan dengan melihatnya, lalu masuk lewat bookmark atau aplikasi resmi.
- Laporkan ke registrar dengan kedua bentuk nama: penangguhan mematikan semuanya sekaligus.