Punycode und Homographen: wenn eine falsche Domain wie die echte aussieht
Sehen Sie sich diese beiden Adressen an: paypal.com und pаypal.com. Identisch? Für unsere Augen ja. Für einen Computer ganz und gar nicht: In der zweiten ist das zweite „а“ ein Buchstabe des kyrillischen Alphabets, kein lateinisches „a“. Es sind zwei verschiedene Domains, die zwei verschiedenen Personen gehören können. Das ist das Prinzip der Homograph-Angriffe, und um sie zu verstehen, braucht es einen kleinen Umweg über die Art, wie das Internet Namen schreibt.
Unicode, ASCII und Punycode: drei Wörter, eine einfache Idee
Ursprünglich akzeptierten Domainnamen nur ein winziges Alphabet namens ASCII: die Buchstaben a bis z ohne Umlaute oder Akzente, die Ziffern und den Bindestrich. Kein „ü“, kein „é“, geschweige denn Arabisch, Chinesisch oder Kyrillisch.
Doch die Welt schreibt in Dutzenden von Schriften. Unicode ist der große Katalog, der jedem Zeichen jeder Schrift eine Nummer gibt: Das lateinische „a“ trägt die Nummer U+0061, das kyrillische „а“ die Nummer U+0430. Gleiche Form, verschiedene Nummern.
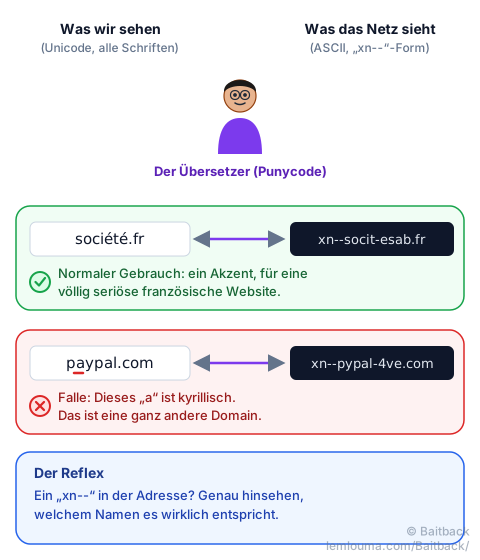
Um Domainnamen in allen Sprachen zu ermöglichen, ohne das ganze Netz umzubauen, erfand man einen Übersetzer: Punycode. Er verwandelt einen in Unicode geschriebenen Namen in einen Namen, der nur das ASCII-Alphabet nutzt, und kennzeichnet ihn mit dem Präfix xn--. Der Browser zeigt die schöne Version an; das Netz sieht nur die übersetzte.
Wie eine „xn--“-Domain funktioniert
Nehmen wir ein ganz seriöses Beispiel: die französische Domain société.fr („Gesellschaft“). Das Netz kann „é“ nicht lesen. Punycode legt die Sonderbuchstaben beiseite, behält die gewöhnlichen und hängt am Ende einen kleinen Code an, der sagt, wo die Akzente wieder hingehören:
société.fr → xn--socit-esab.frMan erkennt „socit“ (die gewöhnlichen Buchstaben), dann „esab“, den Code, der angibt, welche Zeichen wo einzufügen sind. Das Präfix xn-- warnt nur: „Achtung, dieser Name wurde übersetzt.“ Millionen seriöser Namen funktionieren so, auf Deutsch (bücher.example wird zu xn--bcher-kva.example), Arabisch, Chinesisch, Russisch. Ein xn-- ist also an sich nicht verdächtig. Verdächtig wird es, wenn es eine bekannte Marke nachahmt.
Homoglyphen-Angriffe: die falschen Zwillinge
Ein Homoglyph ist ein Zeichen, das einem anderen zum Verwechseln ähnlich sieht. Und Unicode enthält viele davon: Das kyrillische „а“, „е“, „о“, „р“ und „с“ sind perfekte Doppelgänger unserer a, e, o, p und c. Das griechische „ο“ imitiert das „o“.
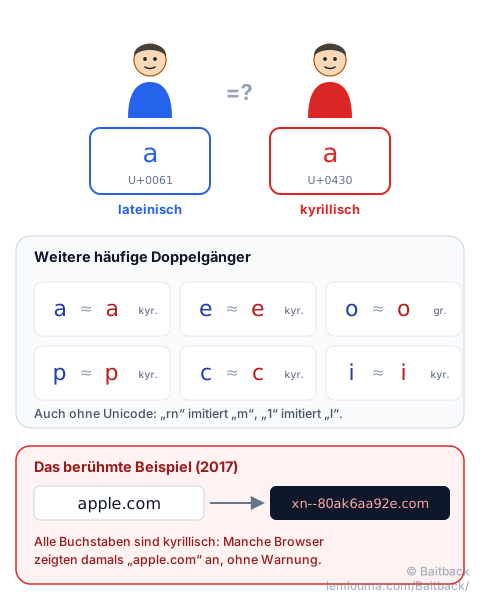
Der Betrüger kauft eine Domain, in der ein oder mehrere Buchstaben durch ihren Doppelgänger ersetzt sind. 2017 zeigte ein Forscher das eindrucksvoll: Er registrierte xn--80ak6aa92e.com, das sich mit ausschließlich kyrillischen Buchstaben аррӏе.com schreibt, und mehrere große Browser zeigten damals schlicht „apple.com“ in der Adressleiste an. Die Browser haben diesen Fall seitdem behoben.
Warum die Adresse seriös wirken kann
Moderne Browser wenden Vorsichtsregeln an: Mischt ein Name Schriften auf verdächtige Weise oder ähnelt er zu sehr einer bekannten Domain, zeigen sie die xn---Form statt der schönen Version an. Das ist ein guter Schutz, aber er hat Grenzen:
- außerhalb der Adressleiste gelten diese Regeln nicht immer: Im Text einer E-Mail, einer SMS, eines PDF oder eines Messengers erscheint die „verkleidete“ Version unverändert;
- die Regeln unterscheiden sich von Browser zu Browser, von Version zu Version und von App zu App;
- ein eiliger Blick auf einem kleinen Bildschirm kann zwei identische Zeichen nicht unterscheiden. Und Unicode ist nicht immer nötig:
rnimitiertm,1imitiertl, wie der Leitfaden Phishing: Wie Betrüger ihre E-Mails durchbringen erklärt.
Und wie bei jeder Fallen-Domain kann die Seite ein gültiges HTTPS-Zertifikat und ein hübsches Schloss haben: Sie beweisen, dass die Verbindung verschlüsselt ist, nicht, dass die Seite seriös ist.
Wie man eine Domain wirklich prüft
Im Zweifel verlässt man sich nicht auf das, was man sieht, sondern lässt den echten Namen sprechen:
- Nicht klicken. Den Link kopieren (Rechtsklick, „Link-Adresse kopieren“).
- Ihn in einen Punycode-Konverter einfügen (es gibt viele kostenlose online): Erscheint eine
xn---Form für einen Namen, der ganz gewöhnlich sein sollte, ist es eine Falle. - Die Domain isolieren: den Teil direkt vor dem ersten „/“. Der Leitfaden Quishing: wenn sich Phishing hinter einem QR-Code versteckt erklärt dieses Lesen genauer.
- Einen sicheren Weg nehmen: ein selbst gespeichertes Lesezeichen oder die offizielle App. Auch ein Passwort-Manager hilft: Er lässt sich von einem Doppelgänger nicht täuschen und schlägt auf einer falschen Domain nichts vor.
Baitback erledigt einen Teil dieser Arbeit automatisch: Fügt man dort eine E-Mail ein, markiert es Links in Punycode (xn---Form) und Doppelgänger-Domains der Marken, die es kennt, auch per Homoglyph, und prüft außerdem das Endziel nach Weiterleitungen.
Registrar und Hoster ermitteln
Um die Domain verschwinden zu lassen, sucht man, wer sie verkauft hat und wer sie hostet. In Abfragewerkzeugen nutzt man immer die xn---Form: Sie ist der echte Name, den die Registrierungsstellen kennen.
- Eine RDAP- oder WHOIS-Abfrage zur Domain liefert den Registrar, seine Meldeadresse („abuse“) und das Erstellungsdatum der Domain. Ein Marken-Doppelgänger, der letzte Woche angelegt wurde, lässt kaum Zweifel.
- Über die IP-Adresse der Seite findet man ihren Hoster oder das vorgeschaltete CDN, das ebenfalls Meldungen annimmt und weiterleitet.
Der Registrar ist hier der wirksamste Akteur: Eine Domain, die eine Marke per Homoglyph nachahmt, ist ein sehr klarer Missbrauchsfall, und die Sperrung des Namens schaltet Website, E-Mails und alle zugehörigen Seiten auf einen Schlag ab.
Die Domain melden
Eine gute Meldung passt in wenige Zeilen: die Unicode-Form und die xn---Form der Domain, die nachgeahmte Marke, die vollständige Adresse der Seite, ein Screenshot, Datum und Uhrzeit. Man schickt sie an den Registrar und an den Hoster oder das CDN und warnt die nachgeahmte Marke.
Kam die Domain per E-Mail, beginnt man mit Baitback: Man fügt den vollständigen Quelltext der Nachricht ein, das Werkzeug ermittelt den sendenden Server und seinen Hoster, findet die verdächtigen Links und bereitet die Meldungen vor. Es erinnert auch an die Plattformen der Browser (Google Safe Browsing, Microsoft, Netcraft …), die innerhalb weniger Stunden allen Besuchern eine rote Warnung anzeigen können.
- Zwei für das Auge gleiche Buchstaben können für den Computer zwei verschiedene Zeichen sein: Das ist der Homoglyph.
- Punycode übersetzt Unicode-Namen in eine ASCII-Form, die mit
xn--beginnt. - Ein
xn--ist an sich nicht verdächtig, wohl aber in einem Namen, der gewöhnlich sein sollte oder eine Marke nachahmt. - Man prüft eine Domain, indem man den Link kopiert, nicht indem man ihn ansieht, und nutzt ein Lesezeichen oder die offizielle App.
- Man meldet dem Registrar beide Formen des Namens: Die Sperrung schaltet alles auf einmal ab.