AiTM: когда фишинг крадёт вашу сессию, а не только пароль
Долгое время совет был простым: «включите двухфакторную аутентификацию, и фишинг вам больше не страшен». Совет по-прежнему отличный, но его уже недостаточно. Семейство атак под названием AiTM, от Adversary-in-the-Middle («противник посередине»), крадёт гораздо больше, чем пароль: оно крадёт уже открытую сессию. Разберёмся, как это происходит, простыми словами.
Что такое атака «Adversary-in-the-Middle»?
При классическом фишинге поддельный сайт — это копия: страница, которая подражает странице банка или почты и сохраняет введённый пароль. Потом злоумышленнику нужно самому им воспользоваться.
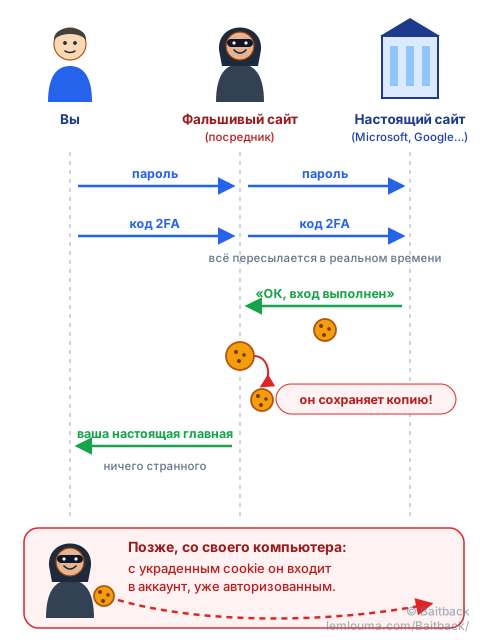
При атаке AiTM поддельный сайт уже не копия, а посредник. Представим фальшивого операциониста, который сидит перед настоящим окошком банка. Мы отдаём ему документы, он передаёт их настоящему сотруднику, приносит ответ, и так далее. Всё идёт как обычно… только по дороге он всё копирует.
Технически поддельный сайт показывает настоящую страницу входа, которую в реальном времени получает от настоящего сервиса. Эту работу выполняют готовые наборы, которые сдаются в аренду по подписке, так что приём доступен любому мошеннику.
Кража сессионного cookie: браслет фестиваля
Войдя на сайт, мы не вводим пароль при каждом клике. Сайт выдаёт нам сессионный cookie — небольшой жетон в браузере, который говорит: «этот человек уже представился».
Это аналог браслета на фестивале. На входе мы показываем билет и документ. Дальше показываем только браслет. Никто не проверяет билет заново перед каждым концертом.
Суть атаки AiTM — заполучить копию этого браслета. Злоумышленнику больше не нужны ни пароль, ни код: он вставляет cookie в свой браузер и оказывается в аккаунте, уже авторизованным. Поэтому смены пароля задним числом не всегда хватает: украденный браслет может оставаться действительным, пока сессия не закрыта.
Почему некоторых видов двухфакторной защиты недостаточно
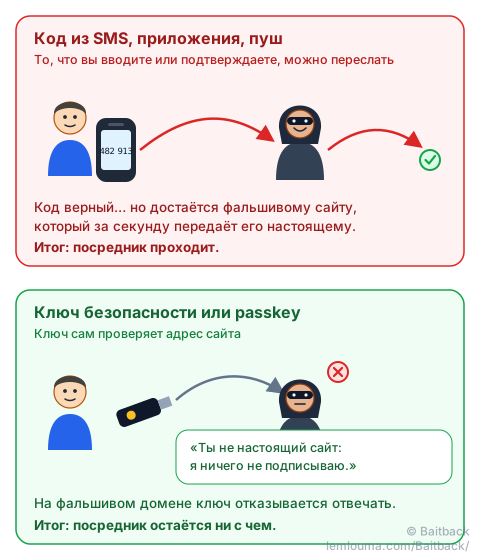
Двухфакторная аутентификация (2FA) добавляет к паролю второе доказательство: код из SMS, код из приложения, уведомление, которое нужно подтвердить на телефоне. Против сайта-копии это очень сильная защита. Против посредника — гораздо слабее: код верный, просто он введён не там и за секунду переслан настоящему сайту.
Устойчивы те способы, которые сами проверяют адрес сайта: физические ключи безопасности и passkeys (ключи доступа). При входе ключ смотрит, с каким доменом он разговаривает. Если это не настоящий домен, он просто не отвечает. Человек может перепутать сайт; ключ сходством не обмануть.
Как распознать инфраструктуру AiTM
Коварство AiTM в том, что мы видим настоящую страницу: настоящий логотип, настоящий дизайн, иногда даже фоновую картинку своей компании и уже подставленный адрес почты. Содержимое ничего не выдаёт. Значит, смотреть нужно в другое место:
- Адрес в строке браузера. Это единственное, что посредник не может идеально подделать. Страница входа Microsoft на
login.microsoftonline.com.secure-auth.exampleнаходится не у Microsoft: настоящий домен —secure-auth.example. Как правильно читать домен, объясняет руководство Квишинг: когда фишинг прячется за QR-кодом, а про обманчивые буквы — Punycode и омографы. - Менеджер паролей, который ничего не предлагает. Он заполняет поля по домену, а не по внешнему виду. Если он молчит на странице, которую обычно узнаёт, это тревожный сигнал.
- Обходной путь перед страницей: проверка «Вы человек?», одна или несколько переадресаций, ссылка из письма или QR-кода.
- Совсем новый домен, созданный несколько дней назад, часто за CDN или на бесплатной платформе для веб-страниц.
Какие сведения собрать для жалобы
Чтобы хостинг или регистратор действовали быстро, им нужны проверяемые факты. Собираем их, ни в коем случае не вводя данные на этой странице ещё раз:
- полный адрес страницы и всю цепочку переадресаций, которая к ней ведёт;
- снимок экрана, на котором видны и страница, и адресная строка;
- дату и время наблюдения (такие инфраструктуры быстро меняются);
- полный исходный текст письма со ссылкой;
- регистратора и дату создания домена, хостинг или CDN, который отдаёт страницу;
- бренд, под который маскируются: Microsoft, Google, банк… Их службы безопасности принимают такие сообщения.
Сообщаем об инфраструктуре через Baitback
Кампания почти всегда начинается с письма. Вставляем его полный исходный текст в Baitback: инструмент находит сервер отправки и адрес для жалоб его хостинга, проходит по переадресациям ссылок из письма и отмечает, что не так на конечной странице: домен-двойник бренда, недавно созданный домен, бесплатный хостинг, домен из чёрного списка. Затем он готовит жалобы, которые остаётся только отправить.
О самой странице сообщаем регистратору, хостингу или CDN, передавая собранные сведения, а также на платформы, о которых напоминает Baitback (Google Safe Browsing, Microsoft, Netcraft…). Почему такое письмо может пройти все технические проверки, объясняет руководство Письмо может лгать… даже когда проверки говорят «OK».
Если мы ввели данные на странице AiTM
Одного пароля уже мало, нужно ещё вернуть себе браслет:
- сменить пароль с доверенного устройства;
- воспользоваться функцией «выйти на всех устройствах» или, на работе, попросить IT-отдел отозвать сессии;
- проверить, не добавлен ли новый способ двухфакторной аутентификации;
- проверить правила почтового ящика: злоумышленники часто добавляют правило, которое пересылает или прячет некоторые письма.
- Сайт AiTM не подражает странице входа: он в реальном времени пересылает настоящую.
- Он крадёт сессионный cookie — «браслет», избавляющий от повторного входа: пароль и код злоумышленнику больше не нужны.
- Коды (SMS, приложение, уведомление) можно переслать; ключи безопасности и passkeys проверяют домен и устоят.
- Единственная надёжная подсказка — адрес: молчащий менеджер паролей — отличный тревожный сигнал.
- После ввода данных меняем пароль и закрываем все сессии.