Quishing : quand le phishing se cache derrière un QR code
« Scannez ce code pour signer le document. » La phrase paraît anodine, et le petit carré noir et blanc aussi. Pourtant, derrière ce QR code se cache souvent une fausse page de connexion. Cette technique a un nom : le quishing, contraction de « QR » et de « phishing ». Voyons pourquoi elle fonctionne si bien, et comment on peut démasquer puis signaler le site qui se cache derrière.
Qu'est-ce que le quishing ?
Un QR code n'est rien d'autre qu'un texte écrit en petits carrés. Ce texte est le plus souvent une adresse web. Quand on le scanne, le téléphone lit ce texte et propose d'ouvrir la page.
Le quishing reprend les scénarios classiques du phishing, mais remplace le lien cliquable par un QR code :
- un document « à signer » ou « partagé avec vous » ;
- une double authentification « à réactiver avant ce soir » ;
- un colis en attente, une amende, un remboursement.
On le retrouve aussi hors des e-mails : des autocollants collés par-dessus les vrais QR codes des horodateurs, des bornes de recharge ou des menus de restaurant. Le principe reste le même : faire scanner, puis faire saisir.
Pourquoi un QR code passe entre les mailles du filet
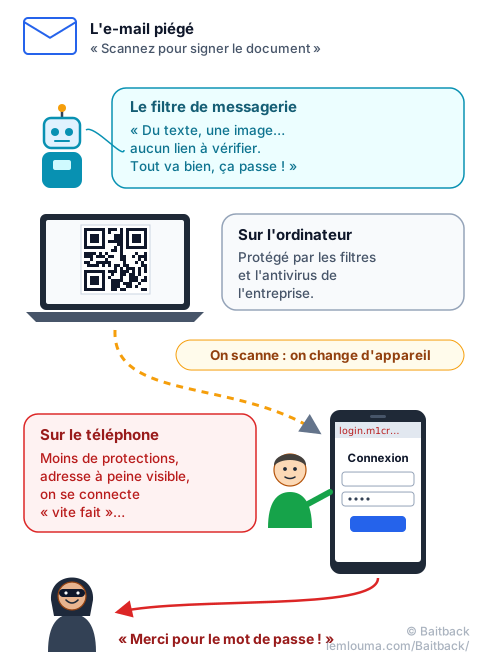
Les filtres de messagerie sont très bons pour une chose : lire le texte d'un e-mail, repérer les liens et aller vérifier où ils mènent. Or un QR code n'est pas un lien, c'est une image. Pour un filtre qui ne sait pas la décoder, l'e-mail ne contient… aucun lien du tout. Il paraît donc plus propre qu'un message ordinaire.
Certains filtres savent désormais lire les QR codes. Les arnaqueurs s'adaptent en compliquant la lecture :
- le QR code est placé dans une pièce jointe PDF plutôt que dans le message ;
- il est dessiné avec un tableau de cases colorées ou des caractères, et non avec une image ;
- il est coupé en deux images collées l'une à l'autre, ou légèrement déformé.
Pour l'œil humain, rien ne change : le téléphone lit le code sans difficulté. Pour le robot, c'est une énigme de plus. C'est la même logique de cache-cache que celle décrite dans le guide Phishing : comment les arnaqueurs font passer leurs e-mails.
Le grand saut : de l'ordinateur au smartphone
La vraie force du quishing est ailleurs : il nous fait changer d'appareil. L'e-mail arrive sur un ordinateur, souvent protégé par l'entreprise : filtre web, antivirus, analyse des liens. Mais pour scanner, on sort son téléphone. Et là, tout change :
- le téléphone est souvent personnel, connecté en 4G ou en 5G, en dehors du réseau et des protections de l'entreprise ;
- l'écran est petit : l'adresse de la page est tronquée, voire masquée ;
- on se connecte vite, par habitude, entre deux tâches.
Autrement dit, le piège ne s'ouvre pas là où se trouvent les gardes. Les fausses pages de quishing sont d'ailleurs souvent pensées pour mobile. Et beaucoup sont des pages « intermédiaires » capables de contourner la double authentification : c'est l'objet du guide AiTM : quand le phishing vole votre session, pas seulement votre mot de passe.
Lire l'adresse cachée… sans l'ouvrir
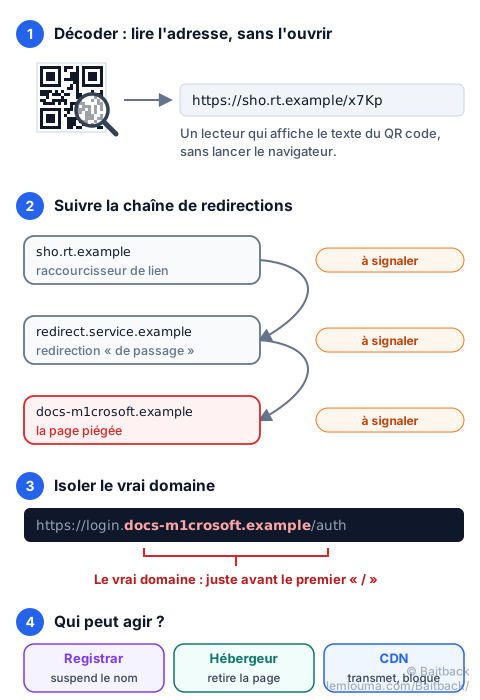
Pour analyser une campagne de quishing, la première étape consiste à transformer le QR code en texte, sans jamais visiter la page. Plusieurs moyens existent :
- L'appareil photo du téléphone affiche en général l'adresse avant de l'ouvrir. On la lit, on ne touche pas.
- Une application de lecture de QR codes réglée pour afficher le texte sans ouvrir le navigateur.
- Sur ordinateur, on fait une capture d'écran du code et on la fait lire par un décodeur hors ligne, par exemple l'outil libre
zbarimg:
$ zbarimg capture.png
QR-Code:https://sho.rt.example/x7Kp
On obtient alors une adresse comme n'importe quelle autre. On la note précieusement : c'est la pièce à conviction.
Identifier le domaine et l'infrastructure
Une adresse web se lit un peu comme une adresse postale écrite à l'envers. Le nom qui compte, le domaine, se trouve juste avant le premier « / » qui suit le https://. Tout ce qui est à gauche peut être choisi librement par son propriétaire.
https://login.docs-m1crosoft.example/authIci, le domaine est docs-m1crosoft.example, et non Microsoft. Le mot « login » au début ne prouve rien. Même piège avec microsoft.com.verification.example : le domaine réel est verification.example. Certains domaines vont plus loin et utilisent des lettres d'autres alphabets qui ressemblent aux nôtres : voir Punycode et homographes : quand un faux domaine ressemble au vrai.
Une fois le domaine trouvé, on cherche qui peut agir. Trois acteurs reviennent tout le temps :
- Le registrar, c'est l'état civil du nom de domaine : la société auprès de laquelle il a été acheté. Il peut suspendre le domaine, ce qui coupe toutes les pages qui l'utilisent. On le trouve avec une recherche RDAP ou WHOIS sur le domaine, qui donne aussi sa date de création : un domaine créé il y a trois jours pour une « banque » est un très mauvais signe.
- L'hébergeur, c'est le propriétaire de l'immeuble : l'entreprise dont le serveur affiche la page. Il peut retirer la page ou couper le serveur.
- Le CDN (comme Cloudflare), c'est l'accueil placé devant l'immeuble : il sert la page à la place du serveur et cache sa vraie adresse. Il accepte les signalements, peut afficher un avertissement et transmet la plainte à l'hébergeur.
Que faire quand le QR code mène à plusieurs domaines ?
C'est très fréquent : le QR code ne mène pas directement à la page piégée, mais à une chaîne de redirections. Un raccourcisseur de lien, puis un service légitime détourné pour rediriger ailleurs, parfois une vérification « Êtes-vous humain ? », et enfin la fausse page de connexion.
Chaque maillon a son propre responsable, et chaque maillon peut être signalé :
- La page finale d'abord : son domaine (au registrar) et son serveur (à l'hébergeur ou au CDN).
- Le premier maillon ensuite, celui écrit dans le QR code. C'est un point faible pour l'arnaqueur : un QR code imprimé ou envoyé ne peut plus être modifié. Si ce premier lien est coupé, tous les codes déjà distribués deviennent inutiles.
- Les intermédiaires enfin : un raccourcisseur de lien bloque en général très vite les liens abusifs, et un site légitime utilisé comme tremplin a tout intérêt à le savoir.
On garde une trace de toute la chaîne, avec la date et l'heure : les arnaqueurs changent souvent la destination finale, et un signalement daté aide les équipes qui le reçoivent.
Signaler la campagne avec Baitback
Un QR code ne fait pas disparaître l'e-mail : le message a bien été envoyé par un serveur, qui appartient à un hébergeur. On colle la source complète de l'e-mail dans Baitback : l'outil retrouve le serveur d'envoi, son hébergeur et son adresse de signalement, vérifie SPF, DKIM et DMARC, puis prépare les messages de signalement prêts à envoyer. Pour comprendre ce que ces lignes d'en-tête racontent, voir Comment un e-mail voyage de l'expéditeur au destinataire.
L'adresse décodée depuis le QR code, elle, se signale en plus au registrar, à l'hébergeur ou au CDN identifiés plus haut, ainsi qu'aux plateformes de protection des navigateurs que Baitback rappelle (Google Safe Browsing, Microsoft, Netcraft…). En quelques heures, la page peut être bloquée pour des millions d'utilisateurs.
Et si on a déjà scanné et saisi son mot de passe ?
Pas de panique, mais pas de délai non plus. Depuis un appareil de confiance, on change le mot de passe du compte concerné, on utilise l'option « se déconnecter de toutes les sessions » quand elle existe, et on prévient le service informatique s'il s'agit d'un compte professionnel. Changer le mot de passe seul ne suffit pas toujours : le guide sur les attaques AiTM explique pourquoi.
- Un QR code est juste une adresse écrite en petits carrés : il mérite la même méfiance qu'un lien.
- Il passe souvent les filtres, parce qu'il ressemble à une image et non à un lien.
- Il nous fait passer de l'ordinateur protégé au téléphone, moins surveillé et à l'écran plus petit.
- On le décode pour lire l'adresse, sans l'ouvrir, puis on isole le vrai domaine, juste avant le premier « / ».
- Chaque maillon de la chaîne (domaine, serveur, redirections) peut être signalé, et l'e-mail lui-même aussi.