Menganalisis phishing: dari pesan hingga infrastruktur
Email phishing tampak seperti surat kaleng. Namun, ia meninggalkan jejak di mana-mana: cap pos di amplop, alamat balasan, tautan ke situs yang pasti di-hosting di suatu tempat. Dengan sedikit metode, kita bisa menelusuri jejak itu sampai ke perusahaan yang menyewakan mesinnya kepada penipu, sering kali tanpa mereka sadari. Dan justru merekalah yang bisa mematikan semuanya. Inilah penyelidikannya, langkah demi langkah: membaca header, menelusuri jejak sampai ke infrastruktur, lalu memutuskan apa yang dilaporkan ke siapa.
Mengambil header lengkap: amplop pesan
Yang ditampilkan aplikasi email (pengirim, subjek, isi) hanyalah suratnya. Di sekelilingnya ada amplop tak terlihat: header, puluhan baris teknis yang ditambahkan sepanjang perjalanan. Di sanalah jejak-jejak bersembunyi. Cara menampilkannya:
- Gmail: menu ⋮ pada pesan, lalu “Tampilkan asli”;
- Outlook: menu … pada pesan, lalu opsi yang menampilkan detail atau sumber pesan;
- Apple Mail: menu Tampilan, lalu Pesan dan opsi untuk menampilkan semua header;
- Thunderbird: pintasan Ctrl+U (Cmd+U di Mac), yang membuka sumber pesan.
Tips: jangan “meneruskan” (forward) pesan untuk menganalisisnya. Meneruskan membuat email baru dengan header baru, dan jejak aslinya hilang. Lebih baik salin sumber lengkapnya, atau simpan pesan sebagai berkas .eml.
Baris Received: cap kantor pos
Dari semua baris itu, yang paling berharga diawali dengan Received:. Setiap server yang menangani pesan menambahkan barisnya sendiri, di paling atas tumpukan, seperti kantor pos yang mengecap amplop setiap kali surat lewat. Perjalanan lengkap sebuah email diceritakan dalam panduan Bagaimana email berpindah dari pengirim ke penerima.
Berikut header yang disederhanakan, seperti yang ditemukan pada phishing sungguhan:
Received: from mx1.provider.example (mx1.provider.example [192.0.2.10])
        by mailbox.provider.example; Tue, 15 Sep 2026 09:14:05 +0200
Received: from vps-4411.host.example (vps-4411.host.example [203.0.113.45])
        by mx1.provider.example with ESMTPS; Tue, 15 Sep 2026 09:14:03 +0200
Received: from mail.mybank.example (unknown [10.0.0.7])
        by vps-4411.host.example; Tue, 15 Sep 2026 07:13:58 +0000
Authentication-Results: mx1.provider.example;
        spf=pass smtp.mailfrom=parcel-mail.example; dkim=none;
        dmarc=fail header.from=mybank.example
Return-Path: <bounce@parcel-mail.example>
From: "Bank Saya" <security@mybank.example>
Reply-To: mybank.support@freemail.example
Subject: Akun Anda akan diblokir dalam 24 jam
Setiap baris Received bisa dibaca seperti kalimat pendek: “diterima dari (from) mesin ini, oleh (by) server itu, pada tanggal sekian”. Tepat setelah from muncul nama yang diumumkan mesin itu saat memperkenalkan diri, tanpa pemeriksaan apa pun. Di dalam tanda kurung muncul apa yang benar-benar dilihat server penerima: alamat IP mesin di hadapannya, dalam kurung siku.
Dibaca dari bawah ke atas… tapi dipercaya dari atas ke bawah
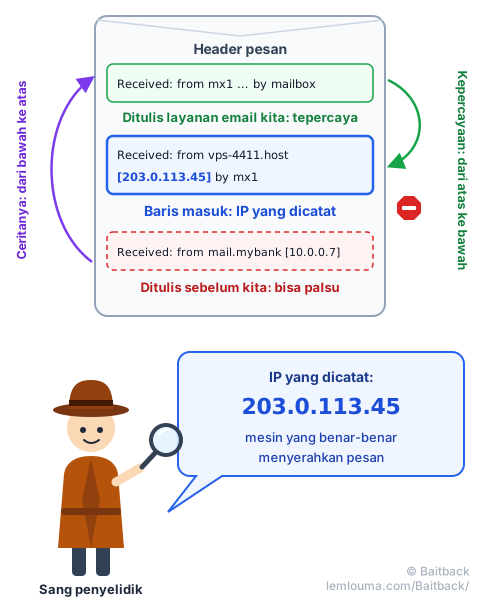
Karena setiap server menambahkan barisnya di atas baris sebelumnya, ceritanya dibaca dari bawah ke atas: baris paling bawah menceritakan keberangkatan, baris paling atas kedatangan di kotak masuk kita. Dalam contoh, pesan berangkat dari mesin yang mengaku “mail.mybank.example”, melewati vps-4411.host.example, lalu masuk ke layanan email kita.
Tapi tidak semua baris sama nilainya. Sebuah baris selalu ditulis oleh server yang menerima. Jadi baris-baris atas ditulis oleh layanan email kita sendiri: bisa dipercaya. Baris-baris bawah ditulis sebelum pesan sampai ke kita, mungkin oleh mesin si penipu, yang bisa menulis apa saja. Seperti paket: cap dari kantor pos kita bisa diandalkan, label yang ditempel sebelum pengiriman tidak membuktikan apa-apa.
Jadi caranya sederhana: mulai dari atas, lalu turun selama baris-barisnya ditulis oleh layanan email kita. Berhenti di baris masuk, yaitu baris tempat layanan email kita menerima pesan dari mesin luar. IP dalam kurung siku di baris itu, di sini 203.0.113.45, adalah jejak paling kuat di seluruh header: itulah mesin yang benar-benar menyerahkan pesan. Tepat itulah yang dicari Baitback.
Lalu baris paling bawah? Baris itu mengklaim pesan datang dari “mail.mybank.example”, dari alamat 10.0.0.7, alamat privat yang tidak ada di internet. Baris itu ditulis oleh vps-4411 sendiri: jejak palsu yang sengaja dipasang.
Mana yang tepercaya, mana yang bisa dipalsukan
| Bagian header | Siapa yang menulis | Kepercayaan |
|---|---|---|
From (nama dan alamat yang ditampilkan) | Pengirim | Tidak ada |
Reply-To (alamat balasan) | Pengirim | Tidak ada… tapi sering kali kotak surat asli yang dibaca penipu |
Subject, Date, Message-ID | Pengirim | Rendah |
Nama yang diumumkan tepat setelah from | Mesin di seberang | Tidak ada |
Baris Received di bawah baris masuk | Server-server sebelumnya, mungkin si penipu | Rendah |
| IP dalam kurung siku di baris masuk | Layanan email kita | Tinggi |
Authentication-Results | Layanan email kita | Tinggi, untuk apa yang diperiksanya |
Dalam contoh, Authentication-Results banyak bercerita. spf=pass berarti server itu memang berhak mengirim… atas nama parcel-mail.example, domain amplop, bukan atas nama bank. dmarc=fail berarti alamat yang ditampilkan, mybank.example, tidak cocok dengan apa pun yang terverifikasi: “Dari” itu palsu. Mengapa pesannya tetap sampai? Itulah pokok bahasan panduan Email bisa berbohong… meski pemeriksaan bilang “OK”.
Dari IP ke operator: milik siapa alamat ini?
Alamat IP adalah alamat pos sebuah mesin di internet. Seperti alamat pos, IP dibagikan dalam blok-blok besar. Lima registri regional mengurusnya: RIPE NCC (Eropa dan Timur Tengah), ARIN (Amerika Utara), APNIC (Asia-Pasifik), LACNIC (Amerika Latin) dan AFRINIC (Afrika). Mereka menyerahkan blok-blok ini kepada operator, yang lalu menyewakannya kepada pelanggan.
Blok-blok ini dikelompokkan dalam jaringan, masing-masing dikenali dengan nomor: ASN, misalnya AS64500. Jika IP adalah alamat rumah, ASN adalah lingkungannya, dan menunjukkan operator yang mengelolanya serta mengalirkan lalu lintas ke sana.
Untuk tahu siapa di balik sebuah IP, kita menanyakan direktori registri itu lewat pencarian WHOIS, atau versi modernnya, RDAP. Banyak situs gratis melakukannya dengan satu klik. Di baris perintah, hasilnya kira-kira seperti ini (kutipan yang disederhanakan):
$ whois 203.0.113.45
inetnum:        203.0.113.0 - 203.0.113.255
netname:        HOST-EXAMPLE-VPS
org-name:       Host Example SAS
country:        FR
abuse-mailbox:  abuse@host.example
origin:         AS64500
Tiga informasi yang penting: siapa (nama organisasi), di mana (negara, berguna untuk tahu hukum mana yang berlaku) dan terutama alamat abuse, kotak surat resmi yang menerima laporan penyalahgunaan. Nama balik (reverse) IP-nya, di sini vps-4411.host.example, sering memberi satu petunjuk lagi: “vps” menandakan server virtual sewaan.
Jebakan klasik: operator jaringan tidak selalu penyedia hosting terakhir. Operator besar bisa menyewakan satu blok alamat kepada reseller, yang lalu menyewakan server kepada pelanggannya sendiri. WHOIS kemudian menampilkan blok kecil atas nama reseller, dengan alamat abuse miliknya sendiri. Dialah yang dihubungi lebih dulu: dialah yang paling dekat dengan mesinnya.
Menelusuri jejak lain: pengirim, tautan, DNS
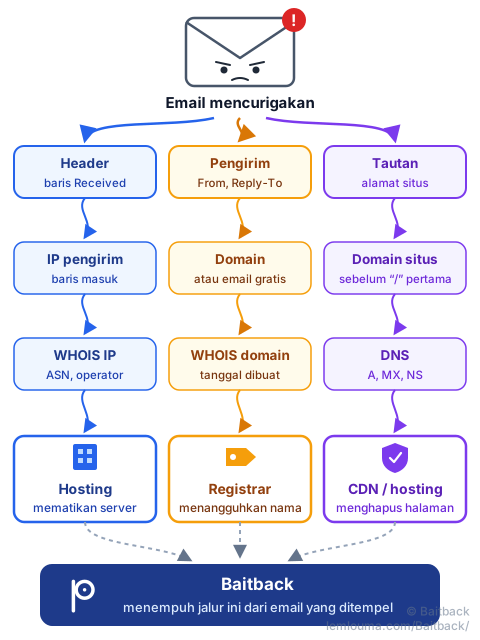
IP pengirim hanyalah satu benang. Phishing meninggalkan benang lain, dan masing-masing mengarah ke pihak yang berbeda.
Jejak pengirim
Perhatikan domain yang muncul di From, Return-Path dan Reply-To:
- layanan email gratis (seperti Gmail atau Outlook.com): pihaknya adalah penyedia layanan, yang bisa menutup akun. Ini sangat berguna untuk
Reply-To, kotak surat tempat balasan korban mendarat; - domain yang dibuat khusus: cari registrar-nya, perusahaan yang menjualnya, lewat pencarian RDAP atau WHOIS pada domain, misalnya di lookup.icann.org. Di sana juga terlihat tanggal pembuatannya: domain “bank” yang lahir tiga hari lalu adalah tanda yang sangat buruk;
- domain asli sebuah merek yang dicatut: merek itu tidak bersalah, ia tidak mengirim pesan itu. Kita bisa memberitahunya jika ia menyediakan alamat untuk melaporkan phishing.
Jejak tautan
Tautan di pesan mengarah ke halaman jebakan, yang pasti di-hosting di suatu tempat. Jangan diklik: salin alamatnya (klik kanan, “salin tautan”). Nama yang penting adalah domain, tepat sebelum “/” pertama setelah https://; semua yang ada di kirinya bebas dipilih si penipu. Tautan sering melewati beberapa pengalihan: Baitback menelusurinya untuk kita dan menampilkan rantai lengkapnya. Untuk tautan yang tersembunyi dalam gambar, lihat panduan Quishing: saat phishing bersembunyi di balik kode QR.
Jejak DNS
DNS, buku telepon internet, memberi tahu di mana setiap bagian sebuah domain berada. Cukup tiga pertanyaan:
$ dig +short A  secure-login.example    # IP situs web (kadang sebuah CDN)
$ dig +short MX secure-login.example    # server yang menerima email-nya
$ dig +short NS secure-login.example    # siapa yang mengelola direktori DNS-nya
IP situs lalu melewati proses yang sama dengan IP pengirim: WHOIS, ASN, operator, alamat abuse. Dan domain yang sama sekali tidak punya server email tetapi mengaku menulis kepada kita layak diperiksa: lihat Catatan MX di DNS: tanda bisa dipercaya?
Mengapa selalu ada beberapa penyedia
Di akhir penyelidikan, jarang sekali kita hanya mendapat satu nama. Itu wajar: kampanye phishing mirip pindahan rumah yang seluruhnya memakai barang sewaan. Nama domain dibeli dari satu registrar, DNS-nya dikelola pihak lain, halamannya ditaruh di server sewaan di tempat lain dan disembunyikan di balik CDN, email dikirim dari server ketiga (lihat Phishing: cara penipu meloloskan email mereka), dan balasannya masuk ke kotak surat gratis.
Penipu punya alasan kuat untuk menyebar semuanya: setiap layanan murah, sering dibayar dengan sarana curian; jika satu penyedia memutus, yang lain tetap berjalan; dan CDN di depan situs menyembunyikan alamat server aslinya. Kabar baiknya: setiap penyedia juga merupakan tuas. Makin banyak yang diberi tahu, makin cepat kampanye itu runtuh.
IP bukan pelaku
Godaan yang sering muncul: menemukan IP, membaca nama sebuah perusahaan atau negara, lalu menyimpulkan “merekalah pelakunya”. Hampir selalu keliru. IP menunjuk mesin terakhir yang menyerahkan pesan, bukan orang di balik keyboard. Mesin itu bisa berupa:
- server sewaan yang dipakai penipu beberapa hari, kasus paling sederhana;
- server penyedia email besar, jika penipu membuka atau mencuri akun di sana: IP-nya milik penyedia, yang tidak bersalah tetapi bisa menutup akun itu;
- situs atau komputer yang dibobol, yang pemiliknya juga korban;
- VPN atau relai, yang menyembunyikan koneksi sebenarnya.
Jadi pertanyaan yang tepat bukan “siapa yang bersalah?” melainkan “siapa yang bisa bertindak atas mesin ini?”. Pihak itulah yang kita surati. Jangan pernah menghubungi penipu, jangan “membalas serangan”, dan jangan menuduh secara terbuka perusahaan yang servernya mungkin telah dibajak.
Domain atau server: papan nama dan gedung
Untuk memahami siapa melakukan apa, sebuah gambaran sangat membantu. Bayangkan kantor cabang bank palsu di sebuah jalan:
- nama domain adalah papan nama di atas pintu, dan registrar adalah lembaga yang menyewakan nama itu: ia bisa menurunkan papan namanya;
- server adalah gedung tempat kantor palsu itu berada, dan penyedia hosting adalah pemilik gedungnya: ia bisa mengusir penyewanya;
- alamat IP adalah alamat yang tertulis di pelat depan gedung;
- CDN adalah meja resepsionis di depan pintu masuk: pengunjung berbicara dengan resepsionis, yang meneruskan permintaan ke dalam gedung. Dari jalan, hanya resepsionis yang terlihat.
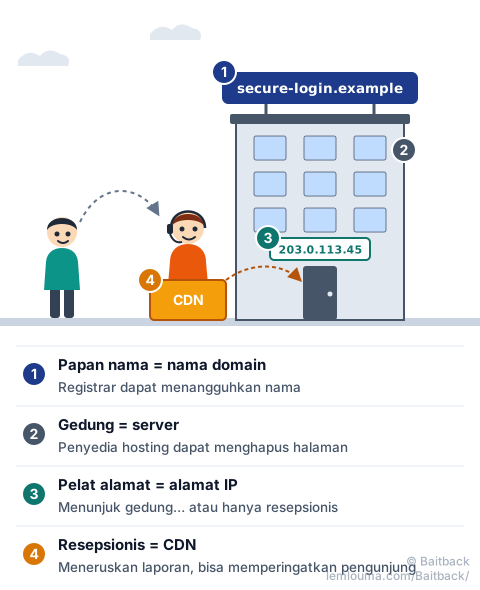
Mematikan server menghapus halaman, tetapi penipu bisa mengarahkan domainnya ke server lain dalam hitungan menit. Sebaliknya, menangguhkan domain membuat semua tautan yang sudah terkirim tak berguna, meskipun servernya masih berjalan. Keduanya saling melengkapi.
Kasus CDN
Jika WHOIS dari IP situs menampilkan nama seperti Cloudflare, Akamai atau Fastly, itu hampir tidak pernah penyedia hosting-nya: itu resepsionisnya. CDN menerima laporan, bisa menampilkan halaman peringatan kepada pengunjung, dan meneruskan keluhan ke penyedia hosting sebenarnya, yang alamatnya ia ketahui. Cloudflare, misalnya, menyediakan formulir khusus di abuse.cloudflare.com. Kita juga melapor ke registrar domain, yang tidak disembunyikan oleh CDN.
Kasus server yang dibobol
Alamat seperti https://roti-budi.example/wp-content/uploads/x/login.php sering menandakan situs yang dibobol. Domainnya sudah ada bertahun-tahun dan milik usaha sungguhan; halaman jebakannya diselipkan di sudut tersembunyi. Di sini, meminta penangguhan domain tidak adil dan tidak efektif: kita memberi tahu penyedia hosting, dan pemilik situs jika kontaknya bisa ditemukan, dengan menyebutkan alamat persis halaman itu. Logikanya sama untuk email yang dikirim dari kotak surat asli yang dibobol: beri tahu penyedianya, yang bisa memblokir akun dan mengembalikannya kepada pemiliknya.
Siapa yang dihubungi sesuai situasinya
| Yang kita temukan | Dilaporkan ke siapa | Apa yang bisa ia lakukan |
|---|---|---|
| IP pengirim milik penyedia hosting (server sewaan) | Alamat abuse penyedia hosting (WHOIS IP) | Mematikan server pengirim |
| Pesan dikirim dari layanan email terkenal | Penyedia layanan email itu | Menutup atau memblokir akun |
Reply-To berupa kotak surat gratis | Penyedia kotak surat itu | Menutup kotak surat yang menerima balasan |
| Domain yang dibuat untuk penipuan | Registrar (RDAP atau WHOIS domain) | Menangguhkan domain |
| Situs di balik CDN | CDN, lalu registrar | Memperingatkan pengunjung, meneruskan ke hosting |
| Situs sah yang dibobol | Penyedia hosting situs dan pemiliknya | Menghapus halaman, memperbaiki situs |
| Tautan yang dipendekkan | Layanan pemendek tautan | Menonaktifkan tautan |
| Halaman phishing apa pun | Google Safe Browsing, Microsoft, Netcraft… | Memblokir halaman di peramban |
Ada juga platform resmi. Di Prancis, misalnya, email bisa diteruskan ke Signal Spam dan penipuan dilaporkan ke PHAROS; setiap negara punya padanannya sendiri. Platform ini terutama untuk statistik dan penyelidikan: tidak mematikan server dalam satu jam, tetapi menyimpan catatan resmi.
Menyusun rantai pelaporan
Melaporkan semuanya sekaligus ke semua orang hasilnya kurang baik. Lebih baik berurutan, dari yang paling mendesak ke yang paling berjangka panjang:
- Menghentikan kerugian: halaman jebakan (hosting atau CDN) dan daftar blokir peramban. Setiap jam berharga: kampanye memakan korban terbanyak pada jam-jam pertama.
- Memutus nama: registrar domain, agar tautan yang sudah terkirim tidak berguna.
- Memutus pengiriman: penyedia hosting IP pengirim, dan penyedia kotak surat
Reply-To. - Meninggalkan catatan: platform resmi, untuk penyelidikan.
Laporan yang baik itu singkat dan bisa diverifikasi. Isinya:
- header lengkap pesan, bukan sekadar tangkapan layar;
- unsur spesifik yang menyangkut penerima laporan itu: IP untuk penyedia hosting, domain untuk registrar, alamat persis halaman untuk hosting situs;
- tanggal dan jam, beserta zona waktunya;
- tautan yang dijinakkan, misalnya ditulis
hxxps://secure-login[.]example, agar tidak ada yang tak sengaja mengekliknya.
Itulah persis pekerjaan Baitback: tempel sumber email-nya, lalu alat ini membaca baris Received, menemukan server pengirim, penyedia hosting-nya dan alamat pelaporannya, memeriksa SPF, DKIM dan DMARC, menelusuri tautan beserta pengalihannya, lalu menyiapkan pesan laporan yang siap dikirim. Penyelidikan dalam panduan ini, dalam beberapa detik.
- Header lengkap didapat lewat “tampilkan asli” atau sumber pesan; jangan meneruskan pesannya.
- Baris
Receivedbercerita dari bawah ke atas, tetapi yang dipercaya hanya baris yang ditulis layanan email kita. - IP paling tepercaya ada di baris masuk, tempat layanan email kita menerima pesan dari luar.
- IP → WHOIS → operator dan alamat abuse; domain → registrar; DNS → server situs.
- IP menunjuk sebuah mesin, bukan pelaku: surati pihak yang bisa bertindak.
- Registrar memutus nama, penyedia hosting memutus mesin, CDN meneruskan: beri tahu masing-masing sesuai bagiannya.