Generative KI im Dienst des Phishings
Lange Zeit reichte ein Rechtschreibfehler oder eine holprige Formulierung, um eine Phishing-Mail zu entlarven. Dieses Erkennungsmerkmal verschwindet zunehmend: Werkzeuge der generativen KI verfassen heute makellose, personalisierte Nachrichten, manchmal begleitet von überzeugenden gefälschten Dokumenten. Was sich dadurch konkret ändert, und warum sich die Analysearbeit dadurch von der Sprache hin zur Infrastruktur verschiebt.
Das allmähliche Verschwinden offensichtlicher Fehler
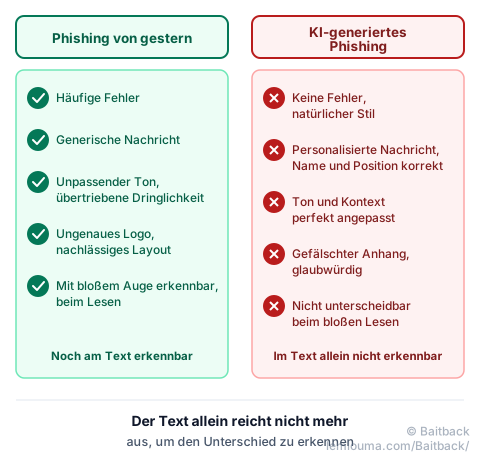
Ein Sprachmodell schreibt standardmäßig grammatikalisch korrektes Deutsch (oder jede andere Sprache), ohne besondere Anstrengung seitens des Betrügers. Die klassischen Indizien – holprige maschinelle Übersetzung, seltsame Formulierungen, Grammatikfehler – werden immer unzuverlässiger. Das heißt nicht, dass diese Signale überall verschwunden wären: die am wenigsten sorgfältigen Kampagnen gibt es noch. Aber man kann sich nicht mehr als Hauptkriterium darauf verlassen.
Personalisierte Nachrichten dank OSINT
OSINT (Open Source Intelligence, Aufklärung aus offenen Quellen) bezeichnet das Sammeln bereits öffentlich verfügbarer Informationen: ein LinkedIn-Profil, das eine Position und ein Unternehmen nennt, eine Pressemitteilung, die ein laufendes Projekt erwähnt, ein soziales Netzwerk, das Gewohnheiten preisgibt. Kombiniert mit generativer KI ermöglichen diese Informationen eine Nachricht, die den richtigen Namen, die richtige Abteilung, manchmal sogar den Namen eines echten Kollegen nennt – ganz ohne Datenleck, nur durch automatisierte öffentliche Recherche im großen Maßstab.
Gefälschte Dokumente am laufenden Band
Rechnung, Ausweis, Kontoauszug, Vertrag: dieselben Werkzeuge erlauben es, visuell überzeugende Dokumente zu erzeugen, angepasst an das Erscheinungsbild eines anvisierten Unternehmens. Kombiniert mit einer personalisierten E-Mail verstärken sie die Glaubwürdigkeit des Ganzen, ohne dass ein einziger Schritt besondere Gestaltungskenntnisse erfordert.
Die automatische Anpassung von Kampagnen
Über die ursprüngliche Nachricht hinaus erlauben es manche Werkzeuge, eine laufende Kampagne anzupassen: eine Nachricht umformulieren, die wenig Klicks erhält, den Tonfall an die anvisierte Branche anpassen, Varianten erzeugen, damit ein einmal erkannter Text nicht zur Signatur der gesamten Kampagne wird.
Warum die Analyse des Inhalts allein nicht mehr ausreicht
Wenn eine Nachricht keine Fehler mehr enthält, einen perfekt kalibrierten Ton hat und ein überzeugendes gefälschtes Dokument beiliegt, wird die Suche nach einem Hinweis im Text zu einer immer unzuverlässigeren Wette. Ein eiliger, selbst erfahrener Leser kann beim schnellen Lesen durchaus nichts Auffälliges bemerken. Sich weiterhin nur auf den Stil einer Nachricht zu verlassen, heißt, genau dort die Wachsamkeit sinken zu lassen, wo der Betrüger am meisten investiert hat.
Die Infrastruktur hingegen bleibt schwer zu verbergen
Eine KI kann perfekten Text erzeugen, aber sie kann die technischen Spuren nicht löschen, die unabhängig von der Nachricht existieren: das tatsächliche Alter des Domainnamens, die Identität des Hosters, die IP-Adresse des Versandservers, oder den Inhalt der Kopfzeilen (siehe wie man sie auseinandernimmt). Diese Elemente hängen nicht von der redaktionellen Qualität der Nachricht ab: sie gehören zu einer völlig anderen Ebene, die generative KI nicht manipuliert.
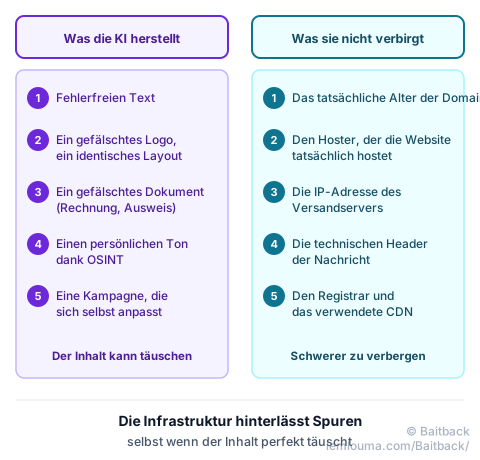
Es ist eine Verschiebung des Gleichgewichts, keine völlige Neuheit: die technische Analyse der Infrastruktur war schon immer der zuverlässigste Weg zu handeln, selbst zu Zeiten schlecht geschriebener Nachrichten. Sie wird heute nur unverzichtbar, wo sie früher lediglich eine gute ergänzende Praxis war.
Von der verdächtigen Nachricht zur Meldung
Bei einer Nachricht, die zu gut geschrieben scheint, um ehrlich zu sein, lautet die Frage nicht mehr „klingt die Formulierung verdächtig?“, sondern „woher kommt diese Nachricht wirklich, und wohin führt sie?“: welche IP die E-Mail verschickt hat, welche Domain den Link beherbergt, wer darauf reagieren kann. Genau diesen Weg, von der Nachricht zur Infrastruktur und dann zur Meldung, behandelt die Anatomie einer verwertbaren Meldung.
- Generative KI lässt die Fehler und Ungereimtheiten verschwinden, die Phishing früher verrieten.
- OSINT ermöglicht personalisierte Nachrichten (Name, Position, Kontext) ohne vorheriges Datenleck.
- Überzeugende gefälschte Dokumente können die Nachricht begleiten, automatisch erzeugt.
- Der Inhalt einer Nachricht allein ist kein verlässlicher Hinweis mehr: die Infrastruktur (Domain, IP, Hoster, Kopfzeilen) bleibt die verlässlichste Spur.
Baitback setzt genau hier an: statt eine Nachricht nach ihrem Stil zu beurteilen, analysiert das Tool direkt ihre Infrastruktur – die E-Mail, ihre Kopfzeilen, ihre Links –, um herauszufinden, wer wirklich handeln kann, unabhängig von der Qualität des Textes.