A IA generativa ao serviço do phishing
Durante muito tempo, um erro ortográfico ou uma expressão desajeitada bastava para desmascarar um e-mail de phishing. Este sinal está a apagar-se progressivamente: as ferramentas de IA generativa redigem hoje mensagens impecáveis, personalizadas, por vezes acompanhadas de documentos falsos credíveis. O que isto muda na prática, e por que desloca o trabalho de análise para a infraestrutura em vez do texto.
O desaparecimento progressivo dos erros óbvios
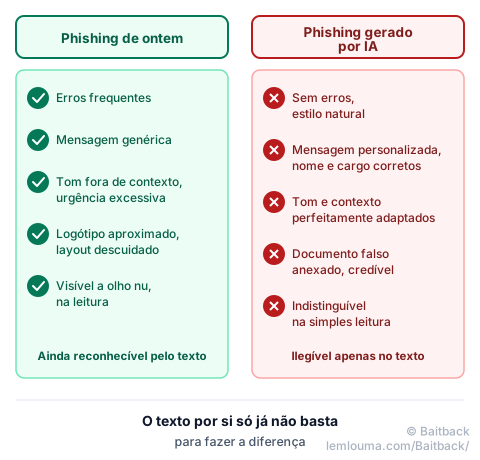
Um modelo de linguagem escreve português (ou qualquer outra língua) gramaticalmente correto por defeito, sem esforço particular por parte do burlão. Os indícios históricos — tradução automática mal feita, construções estranhas, erros de concordância — tornam-se cada vez menos fiáveis. Não que estes sinais tenham desaparecido em todo o lado: as campanhas menos cuidadas ainda existem. Mas já não se pode contar com isso como critério principal.
Mensagens personalizadas graças ao OSINT
O OSINT (Open Source Intelligence, informação de fontes abertas) designa a recolha de informações já públicas: um perfil no LinkedIn que indica um cargo e uma empresa, um comunicado que menciona um projeto em curso, uma rede social que revela hábitos. Cruzadas com uma IA generativa, estas informações permitem redigir uma mensagem que cita o nome certo, o serviço certo, por vezes o nome de um colega real — sem que seja necessária qualquer fuga de dados, apenas pesquisa pública automatizada em larga escala.
Documentos falsos em série
Fatura, documento de identidade, extrato bancário, contrato: as mesmas ferramentas permitem gerar documentos visualmente convincentes, adaptados à identidade visual de uma empresa visada. Combinados com um e-mail personalizado, reforçam a credibilidade do conjunto sem que nenhuma etapa exija competência gráfica particular.
A adaptação automática das campanhas
Para além da mensagem inicial, algumas ferramentas permitem ajustar uma campanha em curso: reformular uma mensagem que obtém poucos cliques, adaptar o tom consoante o setor de atividade visado, gerar variantes para evitar que um mesmo texto, detetado uma vez, sirva de assinatura para toda a campanha.
Por que a análise do conteúdo por si só se torna insuficiente
Se uma mensagem já não tem erros, um tom perfeitamente calibrado e um documento falso convincente, procurar um indício no texto torna-se uma aposta cada vez menos fiável. Um leitor apressado, mesmo avisado, pode legitimamente não detetar nada de anormal na simples leitura. Continuar a confiar apenas no estilo de uma mensagem é baixar a guarda exatamente onde o burlão mais investiu.
A infraestrutura, essa, continua difícil de esconder
Uma IA pode gerar um texto perfeito, mas não pode apagar os rastos técnicos que existem independentemente da mensagem: a idade real do nome de domínio, a identidade do alojador, o endereço IP do servidor de envio, ou o conteúdo dos cabeçalhos (ver como os analisar). Estes elementos não dependem da qualidade redacional da mensagem: pertencem a uma camada completamente diferente, que a IA generativa não manipula.
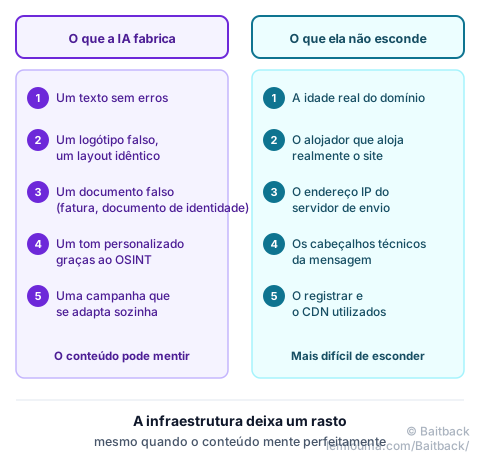
É uma mudança de equilíbrio mais do que uma novidade total: a análise técnica da infraestrutura sempre foi o meio mais fiável de agir, mesmo na época das mensagens mal escritas. Torna-se simplesmente indispensável hoje, onde antes era apenas uma boa prática complementar.
Da mensagem suspeita a uma denúncia
Perante uma mensagem que parece bem escrita demais para ser verdade, a pergunta a fazer já não é «a formulação é suspeita?» mas «de onde vem realmente esta mensagem, e para onde leva?»: que IP enviou o e-mail, que domínio aloja o link, quem pode agir sobre isso. É este percurso, da mensagem à infraestrutura e depois à denúncia, que a anatomia de uma denúncia acionável cobre.
- A IA generativa faz desaparecer os erros e incoerências que outrora denunciavam um phishing.
- O OSINT permite mensagens personalizadas (nome, cargo, contexto) sem fuga de dados prévia.
- Documentos falsos credíveis podem acompanhar a mensagem, gerados automaticamente.
- O conteúdo de uma mensagem já não é um indício fiável por si só: a infraestrutura (domínio, IP, alojador, cabeçalhos) continua a ser o rasto mais sólido.
Baitback parte deste princípio: em vez de julgar uma mensagem pelo seu estilo, a ferramenta analisa diretamente a sua infraestrutura — o e-mail, os seus cabeçalhos, os seus links — para descobrir quem pode realmente agir, seja qual for a qualidade do texto.