AI generatif yang melayani phishing
Selama bertahun-tahun, satu kesalahan ejaan atau kalimat yang canggung sudah cukup untuk mengungkap email phishing. Petunjuk ini secara bertahap menghilang: alat AI generatif kini menulis pesan yang sempurna, dipersonalisasi, terkadang disertai dokumen palsu yang meyakinkan. Apa yang sebenarnya berubah, dan mengapa hal ini menggeser pekerjaan analisis ke infrastruktur, bukan ke teks.
Menghilangnya kesalahan yang jelas secara bertahap
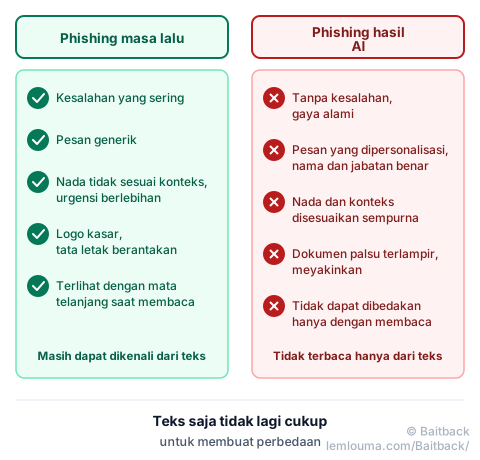
Model bahasa menulis dalam bahasa apa pun secara default dengan tata bahasa yang benar, tanpa usaha khusus dari penipu. Petunjuk historis — terjemahan mesin yang kaku, ungkapan aneh, kesalahan tata bahasa — menjadi semakin tidak dapat diandalkan. Bukan berarti sinyal-sinyal ini telah menghilang sepenuhnya: kampanye yang kurang rapi masih ada. Tetapi kita tidak bisa lagi mengandalkannya sebagai kriteria utama.
Pesan yang dipersonalisasi berkat OSINT
OSINT (Open Source Intelligence, intelijen sumber terbuka) merujuk pada pengumpulan informasi yang sudah publik: profil LinkedIn yang menunjukkan jabatan dan perusahaan, siaran pers yang menyebutkan proyek yang sedang berjalan, media sosial yang mengungkapkan kebiasaan. Dipadukan dengan AI generatif, informasi ini memungkinkan penulisan pesan yang menyebutkan nama yang tepat, departemen yang tepat, terkadang nama kolega yang nyata — tanpa memerlukan kebocoran data apa pun, hanya pencarian publik otomatis dalam skala besar.
Dokumen palsu secara massal
Faktur, kartu identitas, laporan bank, kontrak: alat yang sama memungkinkan pembuatan dokumen yang secara visual meyakinkan, disesuaikan dengan identitas visual perusahaan target. Dipadukan dengan email yang dipersonalisasi, dokumen-dokumen ini memperkuat kredibilitas keseluruhan tanpa memerlukan keterampilan grafis khusus di setiap tahap.
Adaptasi otomatis kampanye
Selain pesan awal, beberapa alat memungkinkan penyesuaian kampanye saat berlangsung: merumuskan ulang pesan yang mendapat sedikit klik, menyesuaikan nada sesuai sektor industri target, menghasilkan varian untuk menghindari agar satu teks yang sama, setelah terdeteksi sekali, tidak menjadi tanda tangan untuk seluruh kampanye.
Mengapa analisis konten saja menjadi tidak cukup
Jika sebuah pesan tidak lagi memiliki kesalahan, nada yang sempurna dikalibrasi, dan dokumen palsu yang meyakinkan, mencari petunjuk dalam teks menjadi taruhan yang semakin tidak dapat diandalkan. Seorang pembaca yang terburu-buru, bahkan yang waspada, dapat secara sah tidak menemukan sesuatu yang tidak normal saat membaca sekilas. Terus hanya mengandalkan gaya pesan berarti menurunkan kewaspadaan tepat di tempat penipu paling banyak berinvestasi.
Namun infrastruktur tetap sulit disembunyikan
AI dapat menghasilkan teks yang sempurna, tetapi tidak dapat menghapus jejak teknis yang ada secara independen dari pesan: usia sebenarnya dari nama domain, identitas penyedia hosting, alamat IP server pengirim, atau isi header (lihat cara membedah semua itu). Elemen-elemen ini tidak bergantung pada kualitas penulisan pesan: mereka termasuk dalam lapisan yang sama sekali berbeda, yang tidak dimanipulasi oleh AI generatif.
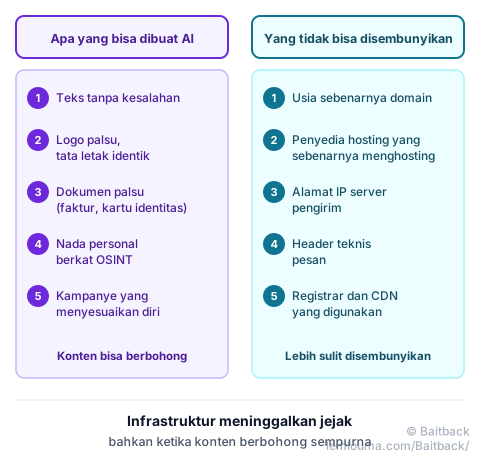
Ini lebih merupakan pergeseran keseimbangan daripada hal yang benar-benar baru: analisis teknis infrastruktur selalu menjadi cara yang paling dapat diandalkan untuk bertindak, bahkan pada masa pesan yang ditulis dengan buruk. Ini kini menjadi tak tergantikan, di mana sebelumnya ia hanya praktik pelengkap yang baik.
Dari pesan mencurigakan ke laporan
Menghadapi pesan yang terlihat terlalu bagus untuk menjadi kenyataan, pertanyaan yang harus diajukan bukan lagi "apakah rumusannya mencurigakan?" tetapi "dari mana sebenarnya pesan ini berasal, dan ke mana ia mengarah?": IP mana yang mengirim email, domain mana yang menghosting tautan, siapa yang dapat bertindak atasnya. Jalur inilah, dari pesan ke infrastruktur lalu ke laporan, yang dicakup oleh anatomi laporan yang dapat ditindaklanjuti.
- AI generatif menghilangkan kesalahan dan ketidakkonsistenan yang dulu mengungkap phishing.
- OSINT memungkinkan pesan yang dipersonalisasi (nama, jabatan, konteks) tanpa kebocoran data sebelumnya.
- Dokumen palsu yang meyakinkan dapat menyertai pesan, dihasilkan secara otomatis.
- Konten pesan tidak lagi menjadi petunjuk yang dapat diandalkan dengan sendirinya: infrastruktur (domain, IP, penyedia hosting, header) tetap menjadi jejak yang paling kuat.
Baitback berangkat dari prinsip ini: alih-alih menilai pesan dari gayanya, alat ini langsung menganalisis infrastrukturnya — email itu sendiri, header-nya, tautan-tautannya — untuk menemukan siapa yang benar-benar dapat bertindak, apa pun kualitas teksnya.