Melaporkan serangan phishing: dari laporan hingga pemutusan
Menemukan penyedia hosting atau registrar dari situs phishing (lihat siapa yang benar-benar dapat bertindak dan cara menemukan alamat abuse@-nya) hanyalah setengah dari perjalanan. Anda juga perlu menulis laporan yang dapat diproses seseorang dalam beberapa menit, memahami apa yang terjadi setelah pengiriman, dan mengikuti kasus tersebut hingga situs benar-benar menghilang. Panduan ini mencakup ketiganya: melaporkan dengan baik, mengetahui apa yang diharapkan, dan bertahan hingga pemutusan.
Anatomi laporan yang dapat ditindaklanjuti
Laporan penyalahgunaan diproses oleh satu orang, seringkali bersama puluhan laporan lain yang harus diproses pada hari yang sama. Semakin banyak elemen yang dapat diverifikasi sejak awal, semakin cepat laporan itu naik ke puncak tumpukan. Tujuh informasi hampir selalu muncul:
- URL yang tepat dari halaman phishing, bukan hanya nama domain: alamat yang sama dapat menghosting puluhan halaman berbeda.
- Domain yang terkait, untuk registrar.
- Alamat IP server, untuk penyedia hosting (lihat cara melacaknya hingga alamat abuse@).
- Header lengkap, jika vektornya adalah email: di sinilah jejak sebenarnya berada, bukan di pengirim yang ditampilkan.
- Tanggal dan waktu penemuan, dalam UTC atau dengan zona waktu yang ditentukan, untuk menghindari ambiguitas bagi siapa pun yang menerima laporan dari negara lain.
- Tangkapan layar halaman, berguna jika halaman itu menghilang sebelum seseorang sempat memeriksanya.
- Deskripsi faktual tentang serangan: apa yang ditiru, apa yang diminta dari korban (kredensial, kartu bank...), tanpa dugaan atau tuduhan.
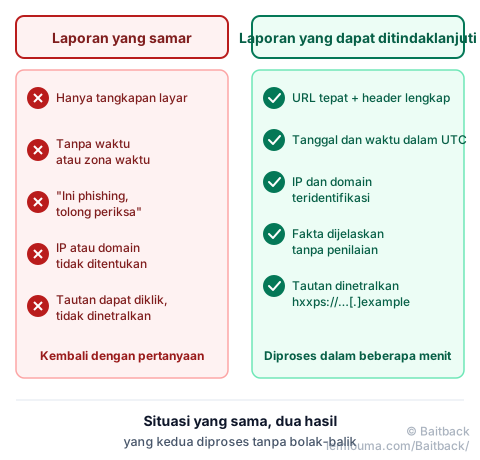
Jebakan paling umum adalah laporan yang terlalu samar: "situs ini phishing, tolong ambil tindakan". Tanpa URL yang tepat atau stempel waktu, orang yang menerima pesan tersebut harus terlebih dahulu mencari informasi yang sebenarnya sudah ada di depan mata pelapor, yang menunda segalanya, atau laporan itu diarsipkan tanpa tindak lanjut jika dianggap terlalu tidak akurat untuk diverifikasi.
Inilah tepatnya yang disiapkan oleh Baitback: dari sebuah email atau tautan, alat ini secara otomatis mengumpulkan ketujuh elemen ini dan menyusun pesan siap kirim, ditujukan kepada penerima yang tepat.
Apa yang terjadi setelah mengirim laporan abuse@?
Laporan yang tersusun dengan baik jarang menghilang begitu saja. Pada sebagian besar penyedia hosting, laporan mengikuti alur yang cukup mirip, meskipun tidak selalu berakhir dengan cara yang sama.
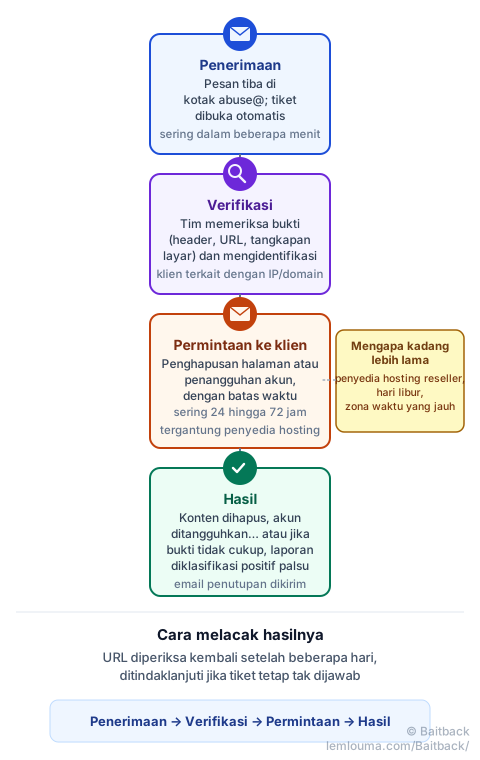
Penyedia hosting hampir tidak pernah mematikan server hanya berdasarkan laporan saja: mereka terlebih dahulu memverifikasi bukti, kemudian mengidentifikasi klien mana yang terkait (penyedia hosting menyewakan mesin kepada pihak ketiga, hampir tidak pernah menjadi pembuat situs itu sendiri). Kepada klien inilah permintaan penghapusan atau penangguhan pertama kali dikirimkan, dengan batas waktu respons. Jika klien tidak merespons atau tidak bekerja sama, penyedia hosting dapat mematikan sendiri, sesuai dengan syarat penggunaannya sendiri.
Positif palsu memang ada: situs sah yang salah diklasifikasikan, halaman uji coba, alat keamanan yang disalahartikan sebagai ancaman. Itulah mengapa verifikasi dilakukan sebelum tindakan apa pun, dan mengapa laporan dengan bukti yang kuat (gambar 1) diproses lebih cepat daripada sekadar kecurigaan.
Beberapa laporan memakan waktu lebih lama dari yang lain: penyedia hosting yang sebenarnya hanya reseller harus meneruskan permintaan ke operator sebenarnya; tiket yang dibuka pada Jumat malam menunggu hari kerja berikutnya; penyedia hosting yang berada di zona waktu yang jauh merespons dengan penundaan yang sesuai. Tidak satu pun dari ini berarti laporan hilang: URL diperiksa kembali setelah beberapa hari, dan ditindaklanjuti dengan sopan jika tiket tetap tidak dijawab setelah batas waktu yang diumumkan.
Dari laporan ke pemutusan: melacak infrastruktur dalam jangka panjang
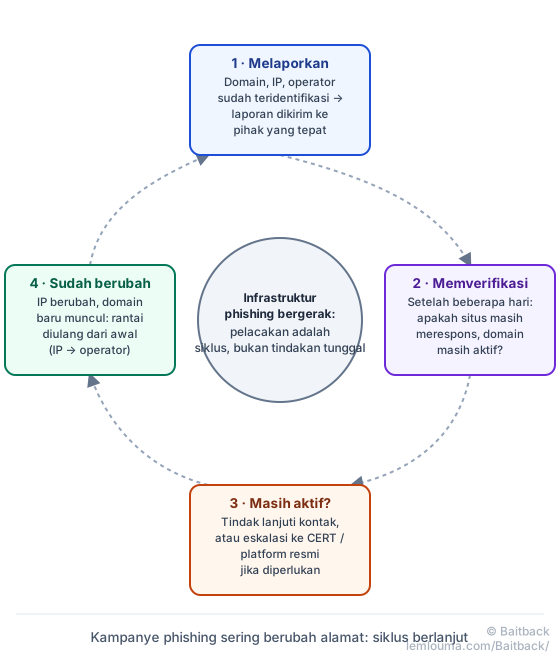
Laporan tunggal terkadang hanyalah satu tahap. Infrastruktur phishing dapat bertahan dari pemutusan pertama dengan berpindah: alamat IP baru, domain baru, penyedia hosting baru. Pekerjaan karena itu tidak berhenti pada saat pengiriman.
Metodenya tetap sama pada setiap tahap: mengidentifikasi domain, mengidentifikasi alamat IP server, mengidentifikasi operator yang mengelolanya (lihat siapa yang mengontrol apa antara registrar, penyedia hosting, dan CDN dan rantai IP → WHOIS/RDAP → ASN → abuse@), lalu melaporkan kepada masing-masing pihak apa yang terkait dengannya.
Apa yang harus dilakukan jika situs tetap aktif?
Beberapa hari tanpa perubahan tidak berarti laporan gagal: tindak lanjuti tiket yang sudah ada dengan menyebutkan referensinya, alih-alih membuka tiket baru. Jika keheningan berlanjut melebihi batas waktu yang wajar, platform resmi (di Prancis, misalnya, PHAROS) atau CERT nasional tetap menjadi jalan tambahan.
Apa yang harus dilakukan jika domain berubah alamat IP?
Domain yang tiba-tiba mengarah ke IP baru kemungkinan besar telah mengganti penyedia hosting, baik disengaja (untuk menghindari laporan) atau tidak. Rantai identifikasi harus diulang sepenuhnya untuk IP baru ini: WHOIS baru, operator baru, alamat abuse@ baru. Domain itu sendiri sering tetap menjadi target yang lebih stabil: laporan ke registrar tetap berguna meskipun server telah berpindah.
Apa yang harus dilakukan jika domain baru muncul?
Kampanye aktif sering menggunakan kembali template halaman yang sama, terkadang penyedia hosting yang sama, dengan nama domain baru. Mengenali kemiripan keluarga (tata letak yang sama, server yang sama, struktur URL yang sama) memungkinkan antisipasi kelanjutan alih-alih mulai dari nol setiap kali ada varian baru.
- Laporan yang dapat ditindaklanjuti berisi URL yang tepat, domain, IP, header, waktu dalam UTC, tangkapan layar, dan deskripsi faktual.
- Setelah penerimaan, penyedia hosting memverifikasi bukti, mengidentifikasi kliennya yang terkait, lalu memintanya untuk menghapus halaman atau menangguhkan akun.
- Batas waktu respons 24 hingga 72 jam adalah normal; tindak lanjuti daripada menyerah.
- Infrastruktur phishing dapat berpindah setelah pemutusan: pelacakan (status, IP, domain baru) adalah siklus, bukan tindakan tunggal.
Baitback menangani setiap tahap ini: menyiapkan laporan yang lengkap dan dapat ditindaklanjuti, ditujukan kepada pihak yang tepat, sehingga satu-satunya hal yang tersisa untuk dilakukan adalah mengirimkannya.
Untuk mempelajari lebih lanjut: registrar, penyedia hosting, CDN: siapa yang benar-benar dapat bertindak, menemukan alamat abuse@ penyedia hosting, atau menganalisis phishing dari pesan hingga infrastruktur.