Как сообщить о фишинговой атаке: от жалобы до отключения
Найти хостинг-провайдера или регистратора фишингового сайта (см. кто действительно может действовать и как найти его адрес abuse@) — это лишь половина пути. Нужно ещё написать жалобу, которую кто-то сможет обработать за несколько минут, понять, что происходит после её отправки, и вести дело до тех пор, пока сайт действительно не исчезнет. Это руководство охватывает все три момента: как правильно жаловаться, чего ожидать и как не сдаваться до отключения.
Анатомия результативной жалобы
Жалобу на злоупотребление обрабатывает один человек, часто вместе с десятками других за тот же день. Чем больше в ней сразу проверяемых элементов, тем быстрее она поднимается наверх очереди. Почти всегда встречаются семь сведений:
- Точный URL фишинговой страницы, а не только доменное имя: один и тот же адрес может размещать десятки разных страниц.
- Домен, для регистратора.
- IP-адрес сервера, для хостинг-провайдера (см. как его найти вплоть до адреса abuse@).
- Полные заголовки, если вектор — электронное письмо: именно там находится настоящий след, а не в отображаемом отправителе.
- Дата и время обнаружения, в UTC или с указанием часового пояса, чтобы избежать любой двусмысленности для того, кто получает жалобу из другой страны.
- Скриншот страницы, полезный на случай, если она исчезнет прежде, чем кто-то успеет проверить.
- Фактическое описание атаки: что имитируется, что запрашивается у жертвы (учётные данные, банковская карта…), без предположений и обвинений.
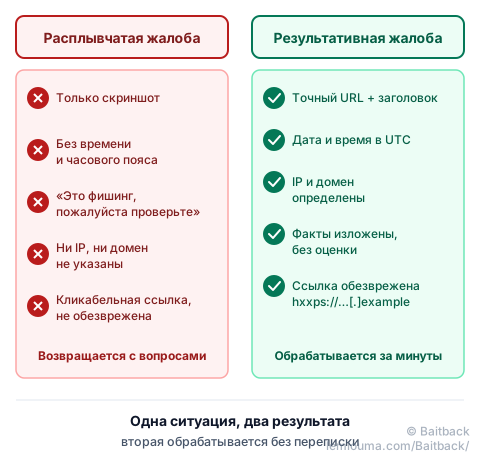
Самая распространённая ловушка — слишком расплывчатый отчёт: «этот сайт — фишинг, пожалуйста примите меры». Без точного URL и времени получателю сообщения приходится сначала искать информацию, которая уже была перед глазами у заявителя, что всё задерживает, либо жалоба откладывается без дальнейших действий, если её сочтут слишком неточной для проверки.
Именно это готовит Baitback: на основе письма или ссылки инструмент автоматически собирает эти семь элементов и составляет готовое к отправке сообщение, адресованное нужному получателю.
Что происходит после отправки жалобы на abuse@?
Хорошо составленная жалоба редко исчезает бесследно. У большинства хостинг-провайдеров она проходит достаточно похожий путь, хотя не всегда заканчивается одинаково.
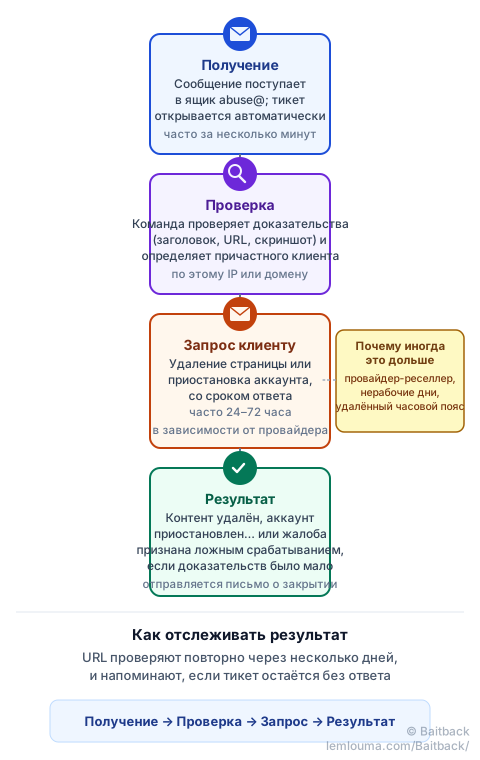
Хостинг-провайдер почти никогда не отключает сервер, полагаясь исключительно на жалобу: сначала он проверяет доказательства, затем определяет, какой из его клиентов причастен (хостинг-провайдер сдаёт машину третьей стороне в аренду и почти никогда не является автором сайта). Именно этому клиенту сначала направляется запрос на удаление или приостановку, со сроком ответа. Если клиент не отвечает или не сотрудничает, хостинг-провайдер может отключить сервер сам, согласно собственным условиям использования.
Ложные срабатывания случаются: неправильно классифицированный легитимный сайт, тестовая страница, инструмент безопасности, принятый за угрозу. Именно поэтому проверка происходит до каких-либо действий, и именно поэтому жалоба с надёжными доказательствами (рисунок 1) обрабатывается быстрее, чем простое подозрение.
Некоторые жалобы занимают больше времени, чем другие: хостинг-провайдер, который на самом деле является лишь реселлером, должен передать запрос реальному оператору; тикет, открытый в пятницу вечером, ждёт следующего рабочего дня; хостинг-провайдер в удалённом часовом поясе отвечает с соответствующей задержкой. Ничто из этого не означает, что жалоба потерялась: через несколько дней проверяют URL повторно и вежливо напоминают о себе, если тикет остаётся без ответа по истечении заявленного срока.
От жалобы до отключения: отслеживание инфраструктуры во времени
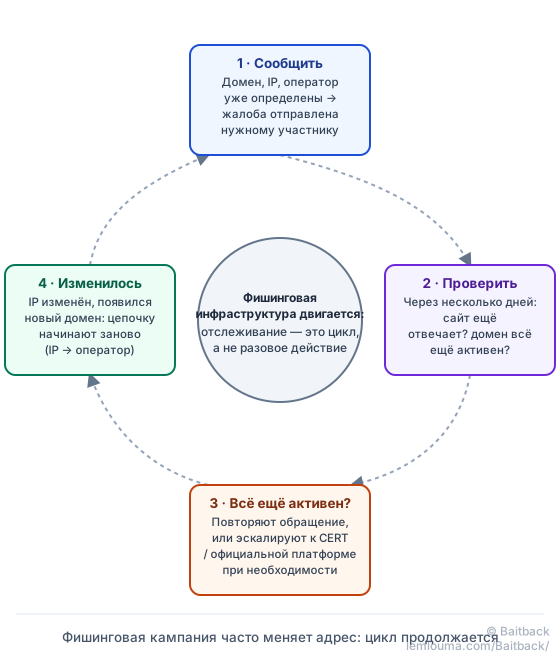
Одиночная жалоба порой лишь один из этапов. Фишинговая инфраструктура может пережить первое отключение, переместившись: новый IP-адрес, новый домен, новый хостинг-провайдер. Работа поэтому не заканчивается в момент отправки.
Метод остаётся тем же на каждом этапе: определить домен, определить IP-адрес сервера, определить оператора, который им управляет (см. кто контролирует что между регистратором, хостинг-провайдером и CDN и цепочку IP → WHOIS/RDAP → ASN → abuse@), затем сообщить каждому о том, что его касается.
Что делать, если сайт остаётся активным?
Задержка в несколько дней без изменений не означает, что жалоба не сработала: напоминают об уже существующем тикете, указывая его номер, вместо того чтобы открывать новый. Если молчание продолжается сверх разумного срока, официальная платформа (во Франции, например, PHAROS) или национальный CERT остаются дополнительным вариантом.
Что делать, если домен меняет IP-адрес?
Домен, который внезапно указывает на новый IP, вероятно, сменил хостинг-провайдера, намеренно (чтобы уйти от жалобы) или нет. Цепочку идентификации нужно полностью повторить для этого нового IP: новый WHOIS, новый оператор, новый адрес abuse@. Сам домен часто остаётся более стабильной целью: жалоба регистратору сохраняет смысл, даже если сервер сменился.
Что делать, если появляется новый домен?
Активные кампании часто используют повторно ту же модель страницы, иногда того же хостинг-провайдера, под новым доменным именем. Распознавание семейного сходства (то же оформление, тот же сервер, та же структура URL) позволяет предвидеть дальнейшее развитие событий вместо того, чтобы начинать с нуля при каждом новом варианте.
- Результативная жалоба содержит точный URL, домен, IP, заголовки, время в UTC, скриншот и фактическое описание.
- После получения хостинг-провайдер проверяет доказательства, определяет причастного клиента, а затем просит его удалить страницу или приостановить учётную запись.
- Срок ответа от 24 до 72 часов является нормой; лучше напоминать о себе, чем сдаваться.
- Фишинговая инфраструктура может перемещаться после отключения: отслеживание (статус, IP, новые домены) — это цикл, а не разовое действие.
Baitback берёт на себя каждый из этих этапов: он готовит полную и результативную жалобу, адресованную нужному участнику, так что остаётся лишь её отправить.
Чтобы узнать больше: регистратор, хостинг-провайдер, CDN: кто действительно может действовать, как найти адрес abuse@ хостинг-провайдера, или анализ фишинга от сообщения до инфраструктуры.