Регистратор, хостинг-провайдер, CDN: кто действительно может действовать?
Перед лицом фишингового сайта постоянно возникает один и тот же вопрос: кому написать, чтобы это прекратилось? Ответ зависит от детали, о которой часто забывают: у сайта никогда не бывает одного технического ответственного, их несколько, и у каждого свои полномочия. Ошибиться с получателем — значит неделю ждать действия, которое нужный собеседник мог бы выполнить за час.
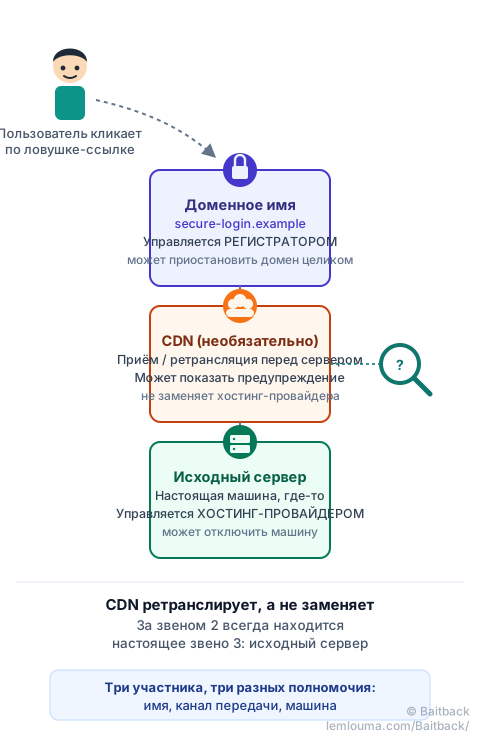
Что такое регистратор?
Регистратор — это организация, у которой было куплено доменное имя, например secure-login.example. Именно он зарегистрировал это имя в реестре домена (.com, .ru, .net…) и может, по жалобе, приостановить его: имя тогда перестаёт работать, куда бы оно ни указывало. Все ссылки, уже разосланные в рамках фишинговой кампании, мгновенно становятся бесполезными, даже если сервер за ними продолжает работать.
Что такое хостинг-провайдер?
Хостинг-провайдер — это владелец физической или виртуальной машины, на которой работает сайт: сервер. Он может отключить эту машину, либо удалить конкретную страницу, если остальной сервер легитимен (случай взломанного сайта). Отключение хостинга немедленно убирает страницу, но не мешает мошеннику за несколько минут перенаправить свой домен на другой сервер.
Что такое CDN?
CDN (Content Delivery Network) — это сеть промежуточных серверов, таких как Cloudflare, Akamai или Fastly, размещённая перед настоящим сервером. Она ускоряет отображение, фильтрует часть нежелательного трафика и, главное, скрывает настоящий IP-адрес исходного сервера от простого посетителя. CDN может показывать предупреждение посетителям или блокировать доступ к странице, но не может удалить сайт: он лишь ретранслирует его от имени настоящего владельца.
Кто что контролирует?
| Участник | Что он владеет | Что он может сделать |
|---|---|---|
| Регистратор | Доменное имя | Приостановить домен целиком |
| Хостинг-провайдер | Сервер (машина) | Отключить машину или удалить страницу |
| CDN | Ретранслятор перед сервером | Предупредить или заблокировать посетителей, передать жалобу |
Эти три действия дополняют, а не заменяют друг друга. Отключение сервера без действий с доменом позволяет мошеннику восстановить сайт в другом месте за несколько минут; приостановка домена без воздействия на сервер оставляет машину активной для других имён.
Конкретный пример: фишинговый сайт за Cloudflare
Сайт имитирует страницу входа банка по адресу https://secure-login.example. Поиск по WHOIS его IP-адреса возвращает... Cloudflare. На первый взгляд можно подумать, что Cloudflare размещает сайт. Это почти никогда не так: Cloudflare (или аналогичный CDN) лишь выступает посредником. Настоящий сервер, тот, что реально содержит поддельную страницу, находится в другом месте, у хостинг-провайдера, который нигде не фигурирует в этом первом WHOIS.
Почему жалобы только в CDN может быть недостаточно
Жалоба, отправленная только в CDN, может вызвать быструю реакцию: Cloudflare, например, предлагает специальную форму на abuse.cloudflare.com и может показать посетителям предупреждение о безопасности. Но пока настоящий сервер работает, мошенник может убрать сайт из CDN и продолжать обслуживать его напрямую, либо переместить его за другой CDN. CDN замедляет, но не останавливает. Для долгосрочного отключения нужно также добраться до настоящего хостинг-провайдера и уведомить регистратора домена.
Как определить настоящего хостинг-провайдера
Несколько признаков часто позволяют найти исходный сервер за CDN без специальных инструментов:
- История DNS: некоторые сервисы истории DNS иногда сохраняют IP-адреса, использовавшиеся доменом до перехода за CDN. Если сайт старый или недавно изменил конфигурацию, старый IP там может ещё фигурировать.
- Забытый поддомен: крупные структуры включают CDN на основном сайте, но иногда забывают о вспомогательном поддомене (
mail.,ftp.,dev.,webmail.), который всё ещё напрямую указывает на настоящий сервер. - Заголовки и сертификат: некоторые неправильно настроенные серверы отвечают по-разному напрямую и через CDN, либо предоставляют сертификат, связанный с другим именем.
- Заголовок письма: если фишинг пришёл по электронной почте, IP-адрес сервера отправки (см. как прочитать полный заголовок) иногда принадлежит тому же хостинг-провайдеру, что и сайт, даже если он защищён CDN.
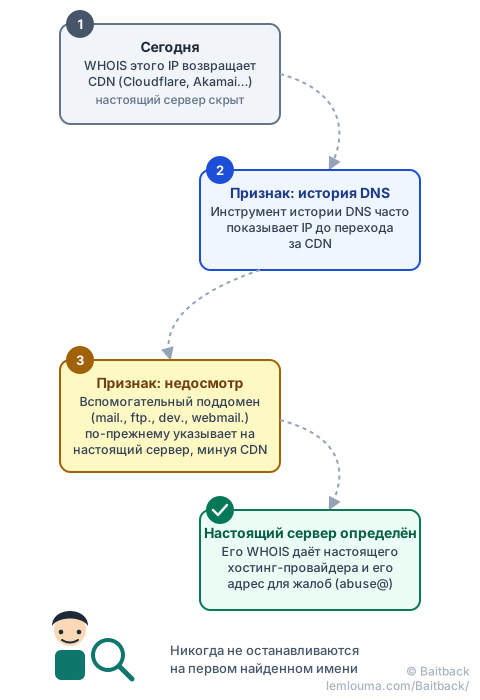
Когда ни один из этих признаков не помогает, CDN остаётся обязательным этапом: его форма для жалоб позволяет сообщить о странице, и некоторые CDN сами передают жалобу настоящему хостинг-провайдеру, которого они знают.
Составление жалобы
После определения нужного участника эффективная жалоба остаётся короткой и проверяемой: точный адрес страницы (не только доменное имя), скриншот или полный заголовок, если вектор — электронное письмо, и дата и время обнаружения. Пишут в CDN для немедленного предупреждения, регистратору — чтобы отключить домен, и хостинг-провайдеру — чтобы отключить машину, каждому по своей части, а не рассылая всё без разбора всем сразу.
- Регистратор управляет доменным именем и может полностью его приостановить.
- Хостинг-провайдер управляет сервером и может отключить машину или удалить конкретную страницу.
- CDN не размещает сайт: он его ретранслирует, скрывает его настоящий IP, и может предупреждать посетителей, но не может его удалить.
- WHOIS, возвращающий CDN, почти никогда не является концом расследования: нужно искать настоящий сервер за ним.
- История DNS, забытые поддомены и заголовки писем — хорошие отправные точки, чтобы его найти.
Именно это делает Baitback: на основе письма или ссылки инструмент находит сервер отправки, определяет настоящего хостинг-провайдера даже за CDN, и готовит сообщения с жалобой, адресованные каждому причастному участнику.
Чтобы узнать больше: анализ фишинга от сообщения до инфраструктуры, как найти адрес abuse@ хостинг-провайдера, или понять роль DNS.