Registrar, alojador, CDN: quem pode realmente agir?
Perante um site de phishing, uma pergunta surge sempre: a quem escrever para que isto pare? A resposta depende de um pormenor muitas vezes ignorado: um site nunca tem apenas um responsável técnico, mas vários, cada um com um poder diferente. Enganar-se no destinatário é esperar uma semana por uma ação que o interlocutor certo poderia ter feito numa hora.
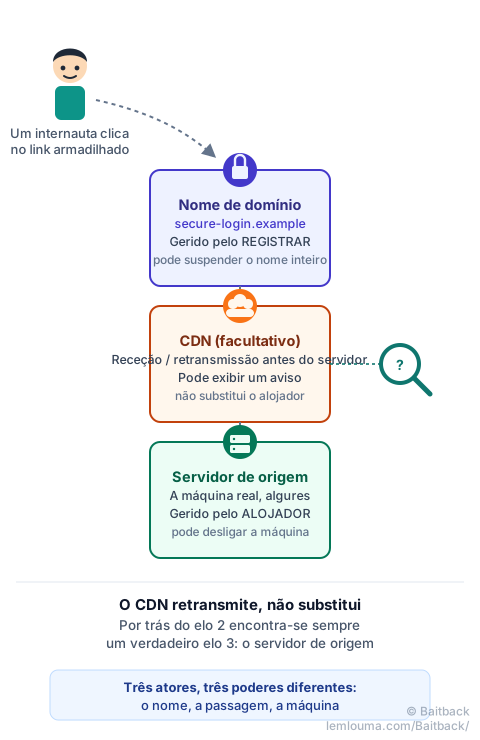
O que é um registrar?
O registrar é a entidade onde o nome de domínio foi comprado, como secure-login.example. Foi ele que registou este nome junto do registo do domínio (.com, .pt, .net…) e pode, mediante denúncia, suspendê-lo: o nome deixa então de funcionar, para onde quer que aponte. Todos os links já enviados numa campanha de phishing tornam-se inúteis de repente, mesmo que o servidor por trás continue a funcionar.
O que é um alojador?
O alojador é o proprietário da máquina física ou virtual que faz funcionar o site: o servidor. Pode desligar essa máquina, ou remover a página específica se o resto do servidor for legítimo (caso de um site pirateado). Desligar o alojamento remove a página imediatamente, mas não impede o burlão de fazer o domínio apontar para outro servidor em poucos minutos.
O que é um CDN?
Um CDN (Content Delivery Network) é uma rede de servidores intermediários, como Cloudflare, Akamai ou Fastly, colocada à frente do servidor real. Acelera a exibição, filtra parte do tráfego indesejado, e sobretudo: esconde o endereço IP real do servidor de origem aos olhos de um visitante comum. Um CDN pode exibir um aviso aos visitantes ou bloquear o acesso a uma página, mas não pode eliminar o site: apenas o retransmite em nome do seu verdadeiro proprietário.
Quem controla o quê?
| Ator | O que possui | O que pode fazer |
|---|---|---|
| Registrar | O nome de domínio | Suspender o nome inteiro |
| Alojador | O servidor (a máquina) | Desligar a máquina ou remover uma página |
| CDN | O relé à frente do servidor | Avisar ou bloquear visitantes, transmitir a queixa |
Estas três ações complementam-se em vez de se substituírem. Desligar o servidor sem tocar no domínio deixa o burlão reconstruir noutro lugar em poucos minutos; suspender o domínio sem agir sobre o servidor deixa a máquina ativa para outros nomes.
Exemplo concreto: um site de phishing atrás do Cloudflare
Um site imita a página de login de um banco no endereço https://secure-login.example. Uma pesquisa WHOIS do seu endereço IP devolve... Cloudflare. À primeira vista, poder-se-ia pensar que o Cloudflare aloja o site. Quase nunca é o caso: o Cloudflare (ou um CDN equivalente) limita-se a fazer de intermediário. O servidor real, aquele que contém de facto a página falsa, encontra-se noutro lugar, num alojador que não aparece em lado nenhum neste primeiro WHOIS.
Por que denunciar apenas ao CDN pode não bastar
Uma denúncia enviada apenas ao CDN pode fazer reagir rapidamente: o Cloudflare, por exemplo, disponibiliza um formulário dedicado em abuse.cloudflare.com e pode exibir um aviso de segurança aos visitantes. Mas enquanto o servidor real estiver a funcionar, o burlão pode retirar o site do CDN e continuar a servi-lo diretamente, ou deslocá-lo para trás de outro CDN. O CDN atrasa, não interrompe. Para um corte duradouro, é preciso também remontar até ao verdadeiro alojador, e avisar o registrar do domínio.
Como identificar o verdadeiro alojador
Vários indícios permitem muitas vezes encontrar o servidor de origem por trás de um CDN, sem ferramentas especializadas:
- O histórico DNS: alguns serviços de histórico DNS conservam por vezes os endereços IP utilizados por um domínio antes de este passar a estar atrás de um CDN. Se o site é antigo ou mudou recentemente de configuração, o IP antigo ainda lá figura.
- Um subdomínio esquecido: as grandes estruturas ativam o CDN no site principal, mas esquecem por vezes um subdomínio secundário (
mail.,ftp.,dev.,webmail.) que ainda aponta diretamente para o servidor real. - Os cabeçalhos e o certificado: alguns servidores mal configurados respondem de forma diferente em direto do que através do CDN, ou expõem um certificado associado a outro nome.
- O cabeçalho do e-mail: se o phishing chegou por e-mail, o endereço IP do servidor de envio (ver como ler um cabeçalho completo) pertence por vezes ao mesmo alojador que o site, mesmo que este esteja protegido por um CDN.
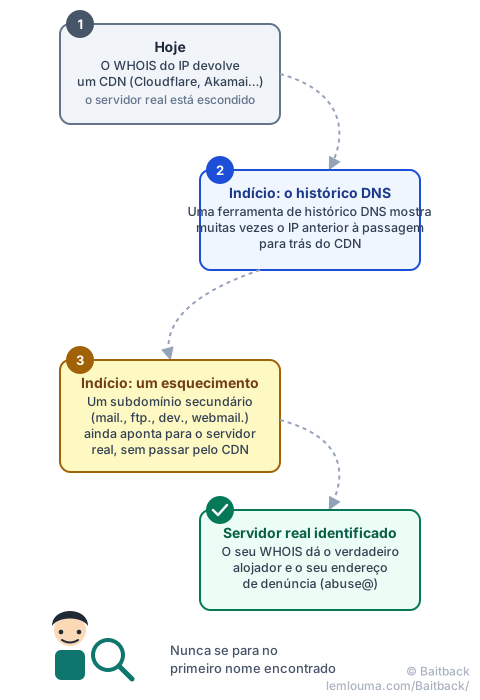
Quando nenhum destes indícios basta, o CDN continua a ser uma etapa obrigatória: o seu formulário de abuso permite denunciar a página, e alguns CDN transmitem eles próprios a queixa ao alojador real, que conhecem.
Construir a sua denúncia
Uma vez identificado o ator certo, uma denúncia eficaz mantém-se curta e verificável: o endereço exato da página (não apenas o nome de domínio), uma captura de ecrã ou o cabeçalho completo se o vetor for um e-mail, e a data e a hora da constatação. Escreve-se ao CDN para o aviso imediato, ao registrar para cortar o nome, e ao alojador para desligar a máquina — cada um pelo que lhe diz respeito, em vez de enviar tudo em bloco a toda a gente.
- O registrar gere o nome de domínio e pode suspendê-lo por completo.
- O alojador gere o servidor e pode desligar a máquina ou remover uma página específica.
- Um CDN não aloja o site: retransmite-o, esconde o seu IP real, e pode avisar os visitantes sem poder eliminá-lo.
- Um WHOIS que devolve um CDN quase nunca é o fim da investigação: é preciso procurar o servidor real por trás.
- Histórico DNS, subdomínios esquecidos e cabeçalhos de e-mail são bons pontos de partida para o encontrar.
É exatamente isto que Baitback faz: a partir de um e-mail ou de um link, a ferramenta encontra o servidor de envio, identifica o alojador real mesmo por trás de um CDN, e prepara as mensagens de denúncia dirigidas a cada ator envolvido.
Para ir mais longe: analisar um phishing da mensagem à infraestrutura, encontrar o endereço abuse@ de um alojador, ou compreender o papel do DNS.