Como encontrar o endereço abuse@ de um alojador?
Uma vez identificado o servidor certo, ainda é preciso saber a quem escrever para o mandar desligar. A boa notícia: um endereço existe quase sempre, previsto exatamente para isso. A menos boa: nem sempre é fácil de encontrar à primeira. Eis o método, passo a passo.
Por que existem os endereços abuse@
Em 1997, a RFC 2142 estabeleceu uma convenção ainda hoje utilizada pela quase totalidade dos alojadores e operadores de rede: cada organização que gere máquinas ligadas à Internet deve expor uma caixa abuse@ para receber denúncias de uso abusivo (spam, pirataria, phishing…), para além de outras caixas padrão como postmaster@ ou webmaster@. Não é um mero hábito: é uma norma, o que explica por que funciona de forma tão generalizada, dos pequenos alojadores aos maiores operadores mundiais.
Identificar o operador: do IP ao ASN
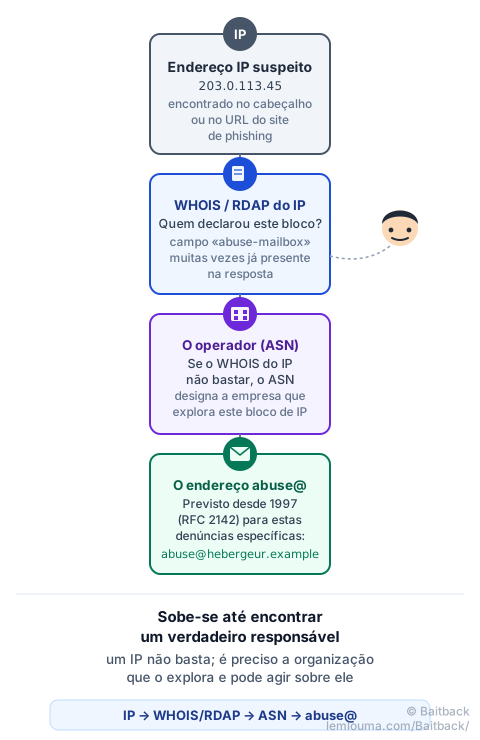
Tudo começa com um endereço IP: o do servidor que aloja a página de phishing, ou o encontrado na linha Received de um e-mail (ver como o encontrar no cabeçalho). A partir daí, o método segue sempre o mesmo caminho:
- WHOIS ou RDAP do IP: um simples comando
whois 203.0.113.45, ou um site RDAP online, indica que organização declarou este bloco de endereços. A resposta contém muitas vezes diretamente um campoabuse-mailboxouOrgAbuseEmail: é a resposta mais rápida, quando está presente. - O ASN, se o WHOIS do IP não bastar: cada bloco de endereços IP está associado a um ASN (Autonomous System Number), uma espécie de número de identidade do operador de rede que o explora. Ferramentas como bgp.he.net permitem encontrar o ASN a partir do IP, e depois a organização a ele associada.
- Verificação do contacto: uma vez identificada a organização, procura-se «nome da organização + abuse» ou consulta-se a sua página de suporte: a maioria dos grandes alojadores documenta o seu procedimento de denúncia.
Verificar que o contacto é o certo
Adivinhar um endereço abuse@ a partir apenas do nome de domínio do site de phishing é um erro frequente: abuse@secure-login.example provavelmente não existe, uma vez que este domínio pertence ao próprio burlão, não ao alojador. O endereço abuse@ correto é o da organização que possui o servidor (encontrada através do IP, não através do nome de domínio do site armadilhado). Para um domínio a suspender em vez de um servidor a desligar, é um endereço diferente que se deve procurar, o do registrar (ver quem controla o quê entre registrar, alojador e CDN).
Casos em que o endereço abuse@ não é óbvio
O WHOIS nem sempre responde claramente. Três situações repetem-se com frequência:
- Os grandes alojadores cloud (AWS, OVH, Azure, Google Cloud…) substituem frequentemente o endereço de e-mail por um formulário web dedicado, por vezes até exigido para que a denúncia seja tratada rapidamente.
- O registrar do domínio expõe por vezes, via RDAP, um link direto «report abuse» em vez de um endereço de e-mail clássico.
- O silêncio, ou uma recusa: alguns operadores, nomeadamente no estrangeiro, respondem lentamente ou nem respondem. Neste caso, o CERT nacional ou a plataforma oficial do país continua a ser um recurso: em França, por exemplo, PHAROS.
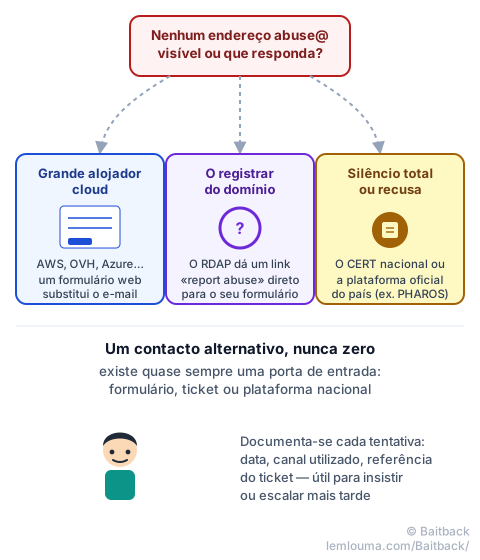
Guarda-se um registo de cada tentativa: data, canal utilizado (e-mail, formulário, ticket), e número de referência se houver um. É isto que permite insistir de forma útil, ou passar ao nível seguinte sem começar do zero.
Preparar a sua denúncia
Uma vez encontrado o endereço certo, a própria denúncia deve manter-se simples de tratar para quem a recebe:
- o elemento preciso em causa: o endereço IP para um alojador, o nome de domínio para um registrar;
- o URL exato da página de phishing, ou o cabeçalho completo se a denúncia partir de um e-mail;
- a data e a hora da constatação, com o fuso horário;
- links desarmados, do tipo
hxxps://secure-login[.]example, para que nenhum clique acidental aconteça na leitura.
- Desde 1997 (RFC 2142), a caixa abuse@ é a norma esperada em qualquer operador de rede.
- O caminho clássico é IP → WHOIS/RDAP → (ASN se necessário) → endereço abuse@.
- O contacto válido é o da organização que possui o servidor (via IP), não o adivinhado a partir do nome de domínio do site armadilhado.
- Os grandes alojadores cloud usam frequentemente um formulário web em vez de um endereço de e-mail.
- Sem resposta, o CERT nacional ou uma plataforma oficial continua a ser um recurso.
É precisamente isto que Baitback automatiza: a partir de um e-mail ou de um link, a ferramenta encontra o servidor em causa, o seu operador, e o seu endereço de denúncia exato, e depois prepara a mensagem pronta a enviar.
Para ir mais longe: registrar, alojador, CDN: quem pode realmente agir, ou a anatomia completa de uma denúncia eficaz.