Comment trouver l'adresse abuse@ d'un hébergeur ?
Une fois le bon serveur identifié, encore faut-il savoir à qui écrire pour le faire couper. La bonne nouvelle : une adresse existe presque toujours, prévue exactement pour ça. La moins bonne : elle n'est pas toujours facile à trouver du premier coup. Voici la méthode, étape par étape.
Pourquoi les adresses abuse@ existent
En 1997, la RFC 2142 a fixé une convention encore utilisée aujourd'hui par la quasi-totalité des hébergeurs et opérateurs réseau : chaque organisation qui gère des machines connectées à Internet doit exposer une boîte abuse@ pour recevoir les signalements d'usage abusif (spam, piratage, phishing…), en plus d'autres boîtes standard comme postmaster@ ou webmaster@. Ce n'est pas une simple habitude : c'est une norme, ce qui explique pourquoi elle fonctionne aussi largement, des petits hébergeurs aux plus grands opérateurs mondiaux.
Identifier l'opérateur : de l'IP à l'ASN
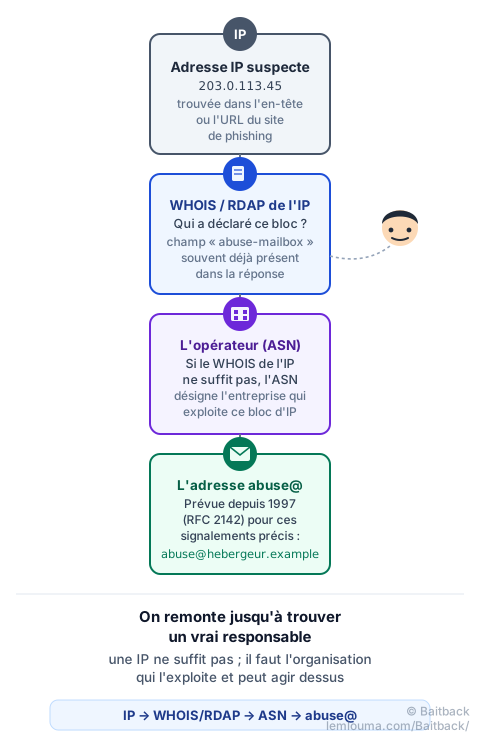
Tout part d'une adresse IP : celle du serveur qui héberge la page de phishing, ou celle trouvée dans la ligne Received d'un e-mail (voir comment la retrouver dans l'en-tête). À partir de là, la méthode suit toujours le même chemin :
- WHOIS ou RDAP de l'IP : une simple commande
whois 203.0.113.45, ou un site RDAP en ligne, indique quelle organisation a déclaré ce bloc d'adresses. La réponse contient très souvent directement un champabuse-mailboxouOrgAbuseEmail: c'est la réponse la plus rapide, quand elle est présente. - L'ASN, si le WHOIS de l'IP ne suffit pas : chaque bloc d'adresses IP est rattaché à un ASN (Autonomous System Number), une sorte de numéro d'identité de l'opérateur réseau qui l'exploite. Des outils comme bgp.he.net permettent de retrouver l'ASN à partir de l'IP, puis l'organisation qui s'y rattache.
- Vérification du contact : une fois l'organisation identifiée, on cherche « nom de l'organisation + abuse » ou on consulte sa page de support : la plupart des grands hébergeurs documentent leur procédure de signalement.
Vérifier que le contact est le bon
Deviner une adresse abuse@ à partir du seul nom de domaine du site de phishing est une erreur fréquente : abuse@secure-login.example n'existe probablement pas, puisque ce domaine appartient à l'arnaqueur lui-même, pas à l'hébergeur. La bonne adresse abuse@ est celle de l'organisation qui possède le serveur (trouvée via l'IP, pas via le nom de domaine du site piégé). Pour un domaine à suspendre plutôt qu'un serveur à couper, c'est une adresse différente qu'il faut chercher, celle du registrar (voir qui contrôle quoi entre registrar, hébergeur et CDN).
Cas où l'adresse abuse@ n'est pas évidente
Le WHOIS ne répond pas toujours clairement. Trois situations reviennent souvent :
- Les grands hébergeurs cloud (AWS, OVH, Azure, Google Cloud…) remplacent fréquemment l'adresse e-mail par un formulaire web dédié, parfois même exigé pour que le signalement soit traité rapidement.
- Le registrar du domaine expose parfois, via RDAP, un lien direct « report abuse » plutôt qu'une adresse e-mail classique.
- Le silence, ou un refus : certains opérateurs, notamment à l'étranger, répondent lentement ou pas du tout. Dans ce cas, le CERT national ou la plateforme officielle du pays reste un recours : en France par exemple, PHAROS.
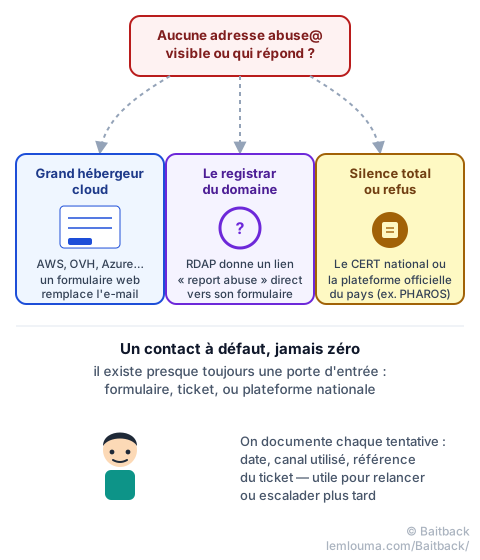
On garde une trace de chaque tentative : date, canal utilisé (e-mail, formulaire, ticket), et numéro de référence s'il y en a un. C'est ce qui permet de relancer utilement, ou de passer à l'échelon suivant sans repartir de zéro.
Préparer son signalement
Une fois la bonne adresse trouvée, le signalement lui-même doit rester simple à traiter pour la personne qui le reçoit :
- l'élément précis concerné : l'adresse IP pour un hébergeur, le nom de domaine pour un registrar ;
- l'URL exacte de la page de phishing, ou l'en-tête complet si le signalement part d'un e-mail ;
- la date et l'heure de constatation, avec le fuseau horaire ;
- des liens désarmés, du type
hxxps://secure-login[.]example, pour qu'aucun clic accidentel ne se produise à la lecture.
- Depuis 1997 (RFC 2142), la boîte abuse@ est la norme attendue chez tout opérateur réseau.
- Le chemin classique est IP → WHOIS/RDAP → (ASN si besoin) → adresse abuse@.
- Le contact valable est celui de l'organisation qui possède le serveur (via l'IP), pas celui deviné à partir du nom de domaine du site piégé.
- Les grands hébergeurs cloud utilisent souvent un formulaire web plutôt qu'une adresse e-mail.
- Sans réponse, le CERT national ou une plateforme officielle reste un recours.
C'est précisément ce que Baitback automatise : à partir d'un e-mail ou d'un lien, l'outil retrouve le serveur concerné, son opérateur, et son adresse de signalement exacte, puis prépare le message prêt à envoyer.
Pour aller plus loin : registrar, hébergeur, CDN : qui peut réellement agir, ou l'anatomie complète d'un signalement efficace.