Как найти адрес abuse@ хостинг-провайдера?
Как только нужный сервер определён, ещё нужно знать, кому написать, чтобы его отключили. Хорошая новость: адрес почти всегда существует, специально предусмотренный для этого. Не очень хорошая: найти его с первого раза не всегда просто. Вот метод, шаг за шагом.
Почему существуют адреса abuse@
В 1997 году RFC 2142 установил соглашение, используемое до сих пор почти всеми хостинг-провайдерами и сетевыми операторами: каждая организация, управляющая машинами, подключёнными к интернету, должна предоставлять ящик abuse@ для получения жалоб на злоупотребление (спам, взлом, фишинг…), в дополнение к другим стандартным ящикам, таким как postmaster@ или webmaster@. Это не просто привычка: это стандарт, что и объясняет, почему он работает настолько широко, от небольших хостинг-провайдеров до крупнейших мировых операторов.
Определение оператора: от IP до ASN
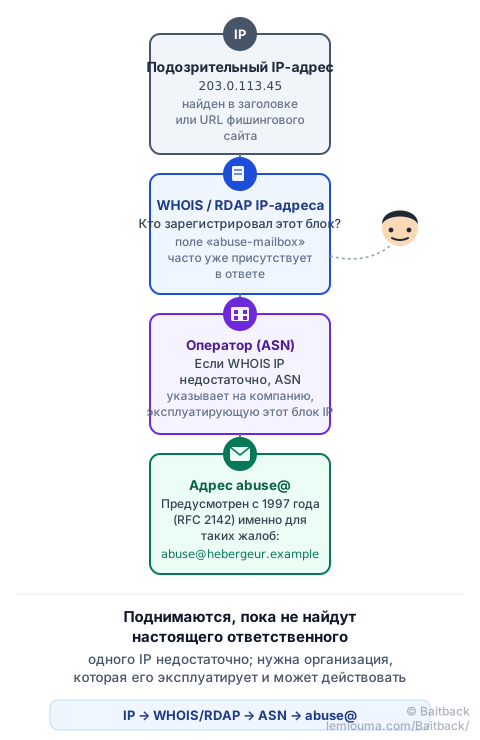
Всё начинается с IP-адреса: адреса сервера, который размещает фишинговую страницу, или найденного в строке Received письма (см. как найти его в заголовке). Отсюда метод всегда идёт по одному и тому же пути:
- WHOIS или RDAP IP-адреса: простая команда
whois 203.0.113.45, или онлайн-сайт RDAP, показывает, какая организация зарегистрировала этот блок адресов. Ответ очень часто напрямую содержит полеabuse-mailboxилиOrgAbuseEmail: это самый быстрый ответ, когда он присутствует. - ASN, если WHOIS IP-адреса недостаточно: каждый блок IP-адресов привязан к ASN (Autonomous System Number), своего рода идентификационному номеру сетевого оператора, который его эксплуатирует. Такие инструменты, как bgp.he.net, позволяют найти ASN по IP, а затем организацию, к нему привязанную.
- Проверка контакта: как только организация определена, ищут «название организации + abuse» или обращаются к её странице поддержки: большинство крупных хостинг-провайдеров документируют свою процедуру подачи жалоб.
Проверка правильности контакта
Угадывать адрес abuse@ только по доменному имени фишингового сайта — распространённая ошибка: abuse@secure-login.example, вероятно, не существует, так как этот домен принадлежит самому мошеннику, а не хостинг-провайдеру. Правильный адрес abuse@ — это адрес организации, владеющей сервером (найденной через IP, а не через доменное имя ловушки). Для домена, который нужно приостановить, а не сервера, который нужно отключить, следует искать другой адрес — адрес регистратора (см. кто контролирует что между регистратором, хостинг-провайдером и CDN).
Случаи, когда адрес abuse@ неочевиден
WHOIS не всегда даёт чёткий ответ. Часто повторяются три ситуации:
- Крупные облачные хостинг-провайдеры (AWS, OVH, Azure, Google Cloud…) часто заменяют адрес электронной почты специальной веб-формой, иногда даже обязательной для быстрой обработки жалобы.
- Регистратор домена иногда предоставляет через RDAP прямую ссылку «report abuse» вместо классического адреса электронной почты.
- Молчание или отказ: некоторые операторы, особенно за рубежом, отвечают медленно или вообще не отвечают. В этом случае национальный CERT или официальная платформа страны остаются дополнительным вариантом: во Франции, например, PHAROS.
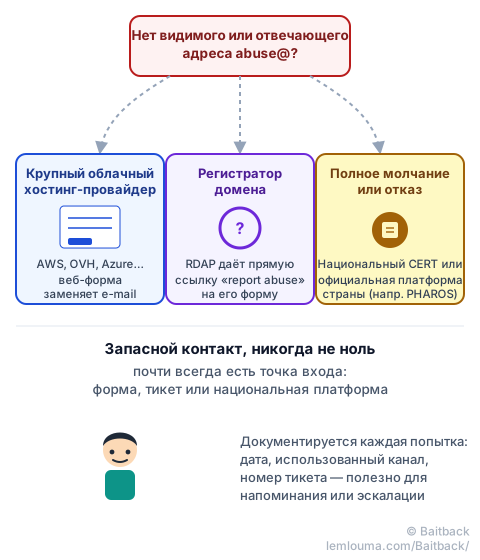
Сохраняется след каждой попытки: дата, использованный канал (электронная почта, форма, тикет), и номер обращения, если он есть. Именно это позволяет полезно напомнить о себе или перейти на следующий уровень, не начиная с нуля.
Подготовка жалобы
После того как найден правильный адрес, сама жалоба должна оставаться простой для обработки тем, кто её получает:
- конкретный элемент, о котором идёт речь: IP-адрес для хостинг-провайдера, доменное имя для регистратора;
- точный URL фишинговой страницы, или полный заголовок, если жалоба основана на письме;
- дата и время обнаружения, с указанием часового пояса;
- обезвреженные ссылки, вида
hxxps://secure-login[.]example, чтобы при чтении не произошёл случайный клик.
- С 1997 года (RFC 2142) ящик abuse@ является ожидаемым стандартом у любого сетевого оператора.
- Классический путь: IP → WHOIS/RDAP → (ASN при необходимости) → адрес abuse@.
- Действительный контакт — это контакт организации, владеющей сервером (через IP), а не угаданный по доменному имени сайта-ловушки.
- Крупные облачные хостинг-провайдеры часто используют веб-форму вместо адреса электронной почты.
- При отсутствии ответа национальный CERT или официальная платформа остаются вариантом.
Именно это автоматизирует Baitback: на основе письма или ссылки инструмент находит соответствующий сервер, его оператора и его точный адрес для жалоб, а затем готовит сообщение, готовое к отправке.
Чтобы узнать больше: регистратор, хостинг-провайдер, CDN: кто действительно может действовать, или полная анатомия эффективной жалобы.