Wie findet man die abuse@-Adresse eines Hosters?
Ist der richtige Server erst einmal identifiziert, muss man noch wissen, an wen man schreiben soll, damit er abgeschaltet wird. Die gute Nachricht: eine Adresse existiert fast immer, genau dafür vorgesehen. Die weniger gute: sie ist nicht immer auf Anhieb leicht zu finden. Hier die Methode, Schritt für Schritt.
Warum es abuse@-Adressen gibt
1997 legte die RFC 2142 eine Konvention fest, die noch heute von nahezu allen Hostern und Netzbetreibern genutzt wird: jede Organisation, die mit dem Internet verbundene Maschinen betreibt, muss ein abuse@-Postfach bereitstellen, um Meldungen missbräuchlicher Nutzung (Spam, Hacking, Phishing…) zu empfangen, zusätzlich zu anderen Standard-Postfächern wie postmaster@ oder webmaster@. Das ist keine bloße Gewohnheit: es ist ein Standard, was erklärt, warum es so weit funktioniert, von kleinen Hostern bis zu den größten globalen Betreibern.
Den Betreiber identifizieren: von der IP zum ASN
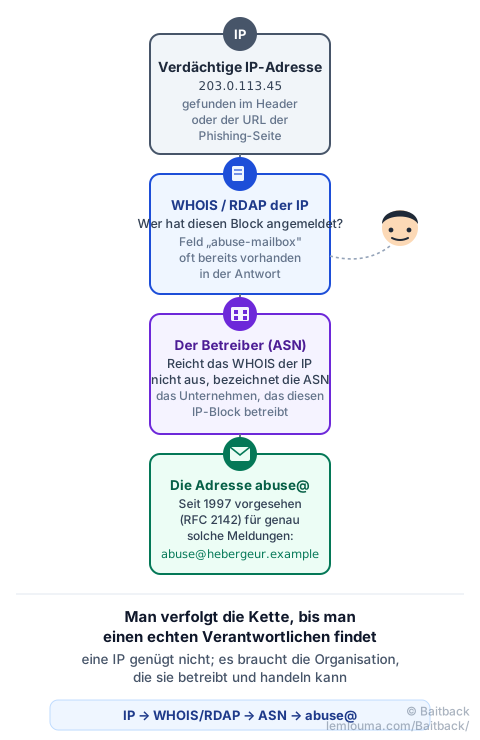
Alles beginnt bei einer IP-Adresse: der des Servers, der die Phishing-Seite hostet, oder der, die sich in der Received-Zeile einer E-Mail findet (siehe wie man sie in der Kopfzeile findet). Von dort an folgt die Methode immer demselben Weg:
- WHOIS oder RDAP der IP: ein einfacher
whois 203.0.113.45-Befehl, oder eine RDAP-Website, zeigt, welche Organisation diesen Adressblock angemeldet hat. Die Antwort enthält sehr oft direkt ein Feldabuse-mailboxoderOrgAbuseEmail: das ist die schnellste Antwort, wenn sie vorhanden ist. - Das ASN, falls das WHOIS der IP nicht ausreicht: jeder IP-Adressblock ist einem ASN (Autonomous System Number) zugeordnet, einer Art Identitätsnummer des Netzbetreibers, der ihn betreibt. Werkzeuge wie bgp.he.net erlauben es, das ASN anhand der IP zu finden, und dann die zugehörige Organisation.
- Überprüfung des Kontakts: ist die Organisation erst identifiziert, sucht man nach „Name der Organisation + abuse“ oder besucht deren Support-Seite: die meisten großen Hoster dokumentieren ihr Meldeverfahren.
Prüfen, ob der Kontakt der richtige ist
Eine abuse@-Adresse allein aus dem Domainnamen der Phishing-Seite zu erraten, ist ein häufiger Fehler: abuse@secure-login.example existiert wahrscheinlich nicht, da diese Domain dem Betrüger selbst gehört, nicht dem Hoster. Die richtige abuse@-Adresse ist die der Organisation, die den Server besitzt (gefunden über die IP, nicht über den Domainnamen der Betrugsseite). Für eine zu sperrende Domain statt eines abzuschaltenden Servers braucht man eine andere Adresse, die des Registrars (siehe wer zwischen Registrar, Hoster und CDN was kontrolliert).
Fälle, in denen die abuse@-Adresse nicht offensichtlich ist
Das WHOIS antwortet nicht immer eindeutig. Drei Situationen kommen häufig vor:
- Große Cloud-Hoster (AWS, OVH, Azure, Google Cloud…) ersetzen die E-Mail-Adresse häufig durch ein eigenes Webformular, manchmal sogar zwingend erforderlich, damit die Meldung zügig bearbeitet wird.
- Der Registrar der Domain zeigt manchmal via RDAP einen direkten „report abuse“-Link statt einer klassischen E-Mail-Adresse.
- Schweigen oder eine Ablehnung: manche Betreiber, besonders im Ausland, antworten langsam oder gar nicht. In diesem Fall bleibt das nationale CERT oder die offizielle Plattform des Landes eine Option: in Deutschland zum Beispiel das BSI.
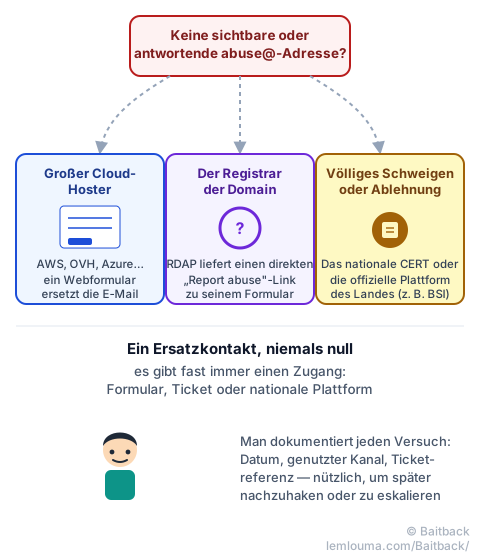
Man bewahrt eine Spur jedes Versuchs auf: Datum, genutzter Kanal (E-Mail, Formular, Ticket), und Referenznummer, falls vorhanden. Das erlaubt es, sinnvoll nachzuhaken oder ohne Neuanfang zur nächsten Stufe überzugehen.
Die Meldung vorbereiten
Ist die richtige Adresse einmal gefunden, sollte die Meldung selbst für den Empfänger leicht zu bearbeiten bleiben:
- das genaue Element, um das es geht: die IP-Adresse für einen Hoster, der Domainname für einen Registrar;
- die genaue URL der Phishing-Seite, oder die vollständige Kopfzeile, falls die Meldung von einer E-Mail ausgeht;
- Datum und Uhrzeit der Feststellung, mit Zeitzone;
- entschärfte Links, etwa
hxxps://secure-login[.]example, damit beim Lesen kein versehentlicher Klick geschieht.
- Seit 1997 (RFC 2142) ist das abuse@-Postfach der erwartete Standard bei jedem Netzbetreiber.
- Der klassische Weg ist IP → WHOIS/RDAP → (ASN falls nötig) → abuse@-Adresse.
- Der gültige Kontakt ist der der Organisation, die den Server besitzt (über die IP), nicht der aus dem Domainnamen der Betrugsseite erratene.
- Große Cloud-Hoster nutzen oft ein Webformular statt einer E-Mail-Adresse.
- Bleibt eine Antwort aus, bleibt das nationale CERT oder eine offizielle Plattform eine Option.
Genau das automatisiert Baitback: ausgehend von einer E-Mail oder einem Link spürt das Tool den betroffenen Server auf, dessen Betreiber und dessen genaue Meldeadresse, und bereitet dann die versandfertige Nachricht vor.
Um mehr zu erfahren: Registrar, Hoster, CDN: wer wirklich handeln kann, oder die vollständige Anatomie einer wirksamen Meldung.