Registrar, Hoster, CDN: wer kann wirklich handeln?
Angesichts einer Phishing-Seite stellt sich immer wieder dieselbe Frage: an wen schreibt man, damit es aufhört? Die Antwort hängt von einem oft übersehenen Detail ab: eine Seite hat nie nur einen einzigen technisch Verantwortlichen, sondern mehrere, jeder mit einer anderen Befugnis. Den falschen Empfänger zu wählen bedeutet, eine Woche auf eine Maßnahme zu warten, die der richtige Ansprechpartner in einer Stunde hätte erledigen können.
Was ist ein Registrar?
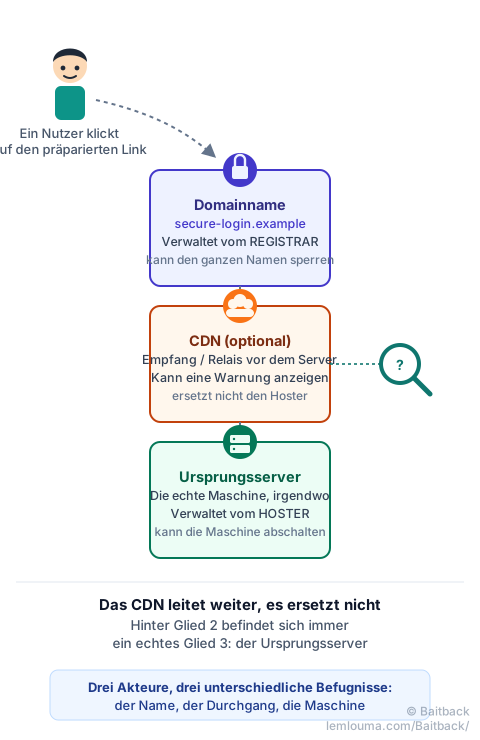
Der Registrar ist die Organisation, bei der der Domainname gekauft wurde, etwa secure-login.example. Er hat diesen Namen bei der Registrierungsstelle der Domain (.com, .de, .net…) registriert und kann ihn auf Meldung hin sperren: der Name funktioniert dann nicht mehr, egal wohin er zeigt. Alle bereits in einer Phishing-Kampagne verschickten Links werden auf einen Schlag nutzlos, selbst wenn der dahinterliegende Server noch läuft.
Was ist ein Hoster?
Der Hoster ist der Eigentümer der physischen oder virtuellen Maschine, auf der die Seite läuft: der Server. Er kann diese Maschine abschalten, oder nur die betreffende Seite entfernen, wenn der Rest des Servers legitim ist (Fall einer gehackten Website). Das Abschalten des Hostings entfernt die Seite sofort, hindert den Betrüger aber nicht daran, seine Domain innerhalb weniger Minuten auf einen anderen Server umzuleiten.
Was ist ein CDN?
Ein CDN (Content Delivery Network) ist ein Netzwerk zwischengeschalteter Server, wie Cloudflare, Akamai oder Fastly, vor dem echten Server platziert. Es beschleunigt die Auslieferung, filtert einen Teil des unerwünschten Datenverkehrs und vor allem: es verbirgt die echte IP-Adresse des Ursprungsservers vor den Augen eines einfachen Besuchers. Ein CDN kann Besuchern eine Warnung anzeigen oder den Zugriff auf eine Seite blockieren, aber es kann die Seite nicht löschen: es leitet sie nur im Auftrag ihres wahren Eigentümers weiter.
Wer kontrolliert was?
| Akteur | Was er besitzt | Was er tun kann |
|---|---|---|
| Registrar | Den Domainnamen | Den gesamten Namen sperren |
| Hoster | Den Server (die Maschine) | Die Maschine abschalten oder eine Seite entfernen |
| CDN | Das Relais vor dem Server | Besucher warnen oder blockieren, die Beschwerde weiterleiten |
Diese drei Maßnahmen ergänzen sich eher, als dass sie sich ersetzen. Den Server abzuschalten, ohne die Domain anzurühren, lässt den Betrüger innerhalb weniger Minuten anderswo neu aufbauen; die Domain zu sperren, ohne am Server etwas zu ändern, lässt die Maschine für andere Namen aktiv.
Konkretes Beispiel: eine Phishing-Seite hinter Cloudflare
Eine Seite imitiert die Login-Seite einer Bank unter der Adresse https://secure-login.example. Eine WHOIS-Abfrage ihrer IP-Adresse ergibt... Cloudflare. Auf den ersten Blick könnte man meinen, Cloudflare hoste die Seite. Das ist so gut wie nie der Fall: Cloudflare (oder ein vergleichbares CDN) fungiert lediglich als Vermittler. Der echte Server, auf dem tatsächlich die gefälschte Seite liegt, befindet sich woanders, bei einem Hoster, der in diesem ersten WHOIS nirgends auftaucht.
Warum eine Meldung nur an das CDN nicht ausreichen kann
Eine Meldung, die nur an das CDN geschickt wird, kann schnell reagieren: Cloudflare etwa bietet ein eigenes Formular unter abuse.cloudflare.com und kann Besuchern eine Sicherheitswarnung anzeigen. Aber solange der echte Server läuft, kann der Betrüger die Seite vom CDN entfernen und sie direkt weiter ausliefern, oder sie hinter ein anderes CDN verlagern. Das CDN bremst, es stoppt nicht. Für eine dauerhafte Abschaltung muss man auch bis zum tatsächlichen Hoster zurückverfolgen und den Registrar der Domain benachrichtigen.
Wie man den echten Hoster identifiziert
Mehrere Hinweise erlauben es oft, den Ursprungsserver hinter einem CDN aufzuspüren, ohne spezielles Werkzeug:
- Die DNS-Historie: DNS-Historien-Dienste bewahren manchmal die IP-Adressen auf, die eine Domain nutzte, bevor sie hinter ein CDN wechselte. Ist die Seite alt oder hat kürzlich ihre Konfiguration geändert, taucht die alte IP dort oft noch auf.
- Eine vergessene Subdomain: große Organisationen aktivieren das CDN auf der Hauptseite, vergessen aber manchmal eine Nebendomain (
mail.,ftp.,dev.,webmail.), die noch direkt auf den echten Server zeigt. - Kopfzeilen und Zertifikat: manche falsch konfigurierten Server antworten direkt anders als über das CDN, oder zeigen ein Zertifikat, das auf einen anderen Namen ausgestellt ist.
- Die E-Mail-Kopfzeile: kam das Phishing per E-Mail, gehört die IP-Adresse des Versandservers (siehe wie man eine vollständige Kopfzeile liest) manchmal zum selben Hoster wie die Seite, auch wenn diese durch ein CDN geschützt ist.
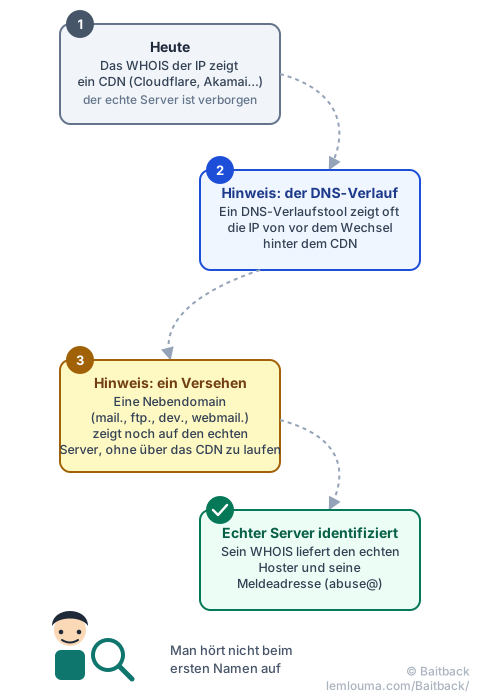
Wenn keiner dieser Hinweise ausreicht, bleibt das CDN eine notwendige Anlaufstelle: über sein Missbrauchsformular lässt sich die Seite melden, und manche CDNs leiten die Beschwerde selbst an den echten Hoster weiter, den sie kennen.
Die eigene Meldung aufbauen
Ist der richtige Akteur einmal identifiziert, bleibt eine wirksame Meldung kurz und überprüfbar: die genaue Adresse der Seite (nicht nur der Domainname), ein Screenshot oder die vollständige Kopfzeile, falls der Weg eine E-Mail war, sowie Datum und Uhrzeit der Feststellung. Man schreibt an das CDN für die sofortige Warnung, an den Registrar, um den Namen zu sperren, und an den Hoster, um die Maschine abzuschalten – jeden für das, was ihn betrifft, statt alles ungeordnet an alle zu schicken.
- Der Registrar verwaltet den Domainnamen und kann ihn vollständig sperren.
- Der Hoster verwaltet den Server und kann die Maschine abschalten oder eine bestimmte Seite entfernen.
- Ein CDN hostet die Seite nicht: es leitet sie weiter, verbirgt ihre echte IP und kann Besucher warnen, ohne sie löschen zu können.
- Ein WHOIS, das ein CDN liefert, ist fast nie das Ende der Ermittlung: man muss den echten Server dahinter suchen.
- DNS-Historie, vergessene Subdomains und E-Mail-Kopfzeilen sind gute Ausgangspunkte, um ihn zu finden.
Genau das macht Baitback: ausgehend von einer E-Mail oder einem Link spürt das Tool den Versandserver auf, identifiziert den echten Hoster selbst hinter einem CDN und bereitet die Meldungen vor, adressiert an jeden betroffenen Akteur.
Um mehr zu erfahren: Phishing von der Nachricht bis zur Infrastruktur analysieren, die abuse@-Adresse eines Hosters finden, oder die Rolle des DNS verstehen.