Registrador, alojador, CDN: ¿quién puede actuar realmente?
Ante un sitio de phishing, una pregunta se repite sin cesar: ¿a quién escribir para que esto pare? La respuesta depende de un detalle a menudo ignorado: un sitio nunca tiene un único responsable técnico, sino varios, cada uno con un poder distinto. Equivocarse de destinatario significa esperar una semana una acción que el interlocutor correcto podría haber hecho en una hora.
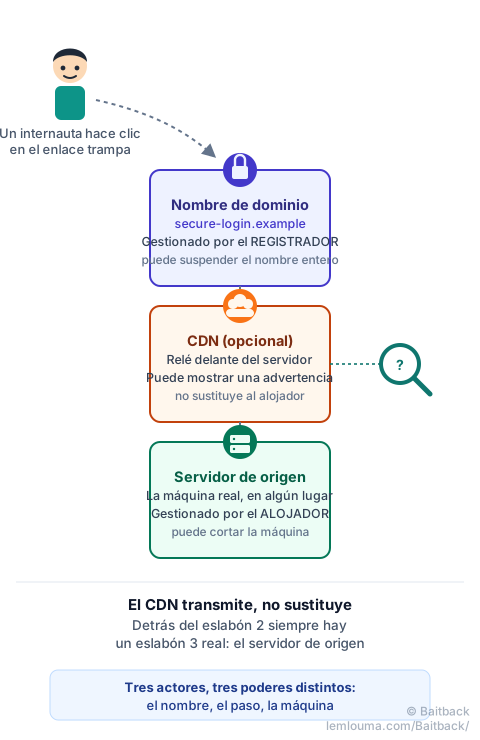
¿Qué es un registrador?
El registrador es la organización donde se compró el nombre de dominio, como secure-login.example. Es quien registró ese nombre ante el registro del dominio (.com, .es, .net…) y quien puede, ante un informe, suspenderlo: el nombre deja entonces de funcionar, apunte a donde apunte. Todos los enlaces ya enviados en una campaña de phishing quedan inservibles de golpe, aunque el servidor detrás siga funcionando.
¿Qué es un alojador?
El alojador es el propietario de la máquina física o virtual que hace funcionar el sitio: el servidor. Puede cortar esa máquina, o retirar la página concreta si el resto del servidor es legítimo (caso de un sitio pirateado). Cortar el alojamiento retira la página de inmediato, pero no impide que el estafador vuelva a apuntar su dominio hacia otro servidor en pocos minutos.
¿Qué es un CDN?
Un CDN (Content Delivery Network) es una red de servidores intermediarios, como Cloudflare, Akamai o Fastly, situada delante del servidor real. Acelera la visualización, filtra parte del tráfico indeseado, y sobre todo: oculta la dirección IP real del servidor de origen a los ojos de un simple visitante. Un CDN puede mostrar una advertencia a los visitantes o bloquear el acceso a una página, pero no puede eliminar el sitio: solo lo retransmite por cuenta de su verdadero propietario.
¿Quién controla qué?
| Actor | Lo que posee | Lo que puede hacer |
|---|---|---|
| Registrador | El nombre de dominio | Suspender el nombre entero |
| Alojador | El servidor (la máquina) | Cortar la máquina o retirar una página |
| CDN | El relé delante del servidor | Avisar o bloquear a los visitantes, transmitir la queja |
Estas tres acciones se complementan más que se sustituyen. Cortar el servidor sin tocar el dominio deja que el estafador reconstruya en otro sitio en pocos minutos; suspender el dominio sin actuar sobre el servidor deja la máquina activa para otros nombres.
Ejemplo concreto: un sitio de phishing detrás de Cloudflare
Un sitio imita la página de acceso de un banco en la dirección https://secure-login.example. Una búsqueda WHOIS de su dirección IP devuelve... Cloudflare. A primera vista, se podría pensar que Cloudflare aloja el sitio. Casi nunca es el caso: Cloudflare (o un CDN equivalente) se limita a hacer de intermediario. El servidor real, el que contiene realmente la página falsa, se encuentra en otro lugar, en un alojador que no aparece por ninguna parte en este primer WHOIS.
Por qué notificar solo al CDN puede no bastar
Un informe enviado solo al CDN puede provocar una reacción rápida: Cloudflare, por ejemplo, ofrece un formulario dedicado en abuse.cloudflare.com y puede mostrar una advertencia de seguridad a los visitantes. Pero mientras el servidor real siga funcionando, el estafador puede retirar el sitio del CDN y seguir sirviéndolo directamente, o trasladarlo detrás de otro CDN. El CDN frena, no detiene. Para un cierre duradero, hay que llegar también hasta el verdadero alojador, y avisar al registrador del dominio.
Cómo identificar al verdadero alojador
Varios indicios suelen permitir encontrar el servidor de origen detrás de un CDN, sin ninguna herramienta especializada:
- El historial DNS: los servicios de historial DNS a veces conservan las direcciones IP usadas por un dominio antes de pasar detrás de un CDN. Si el sitio es antiguo o ha cambiado de configuración recientemente, la IP anterior puede seguir apareciendo.
- Un subdominio olvidado: las grandes organizaciones activan el CDN en el sitio principal, pero a veces olvidan un subdominio secundario (
mail.,ftp.,dev.,webmail.) que aún apunta directamente al servidor real. - Las cabeceras y el certificado: algunos servidores mal configurados responden de forma distinta en directo que a través del CDN, o exponen un certificado asociado a otro nombre.
- La cabecera del correo: si el phishing llegó por correo, la dirección IP del servidor de envío (véase cómo leer una cabecera completa) a veces pertenece al mismo alojador que el sitio, aunque este esté protegido por un CDN.
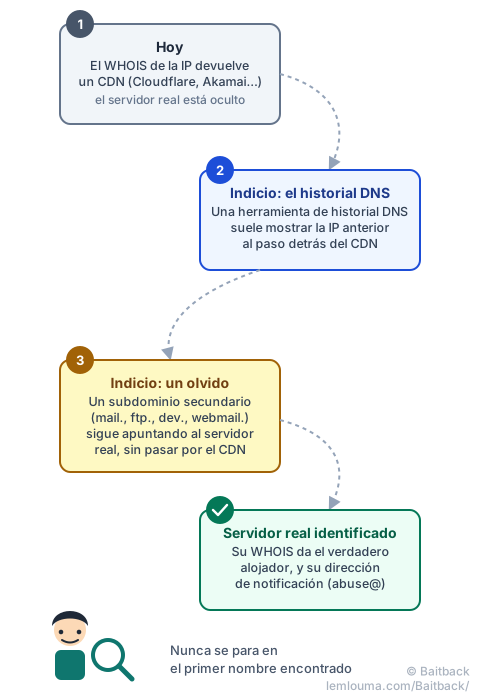
Cuando ninguno de estos indicios basta, el CDN sigue siendo un paso obligado: su formulario de abuso permite notificar la página, y algunos CDN transmiten ellos mismos la queja al alojador real, al que conocen.
Construir el informe
Una vez identificado el actor correcto, un informe eficaz sigue siendo breve y verificable: la dirección exacta de la página (no solo el nombre de dominio), una captura de pantalla o la cabecera completa si el vector es un correo, y la fecha y hora de detección. Se escribe al CDN para la advertencia inmediata, al registrador para cortar el nombre, y al alojador para cortar la máquina; cada uno para lo que le corresponde, en lugar de enviarlo todo en bloque a todos.
- El registrador gestiona el nombre de dominio y puede suspenderlo por completo.
- El alojador gestiona el servidor y puede cortar la máquina o retirar una página concreta.
- Un CDN no aloja el sitio: lo retransmite, oculta su IP real, y puede avisar a los visitantes sin poder eliminarlo.
- Un WHOIS que devuelve un CDN casi nunca es el final de la investigación: hay que buscar el servidor real detrás.
- El historial DNS, los subdominios olvidados y las cabeceras de correo son buenos puntos de partida para encontrarlo.
Eso es exactamente lo que hace Baitback: a partir de un correo o un enlace, la herramienta localiza el servidor de envío, identifica al alojador real incluso detrás de un CDN, y prepara los mensajes de notificación dirigidos a cada actor implicado.
Para ir más lejos: analizar un phishing desde el mensaje hasta la infraestructura, encontrar la dirección abuse@ de un alojador, o entender el papel del DNS.